 #1
Ferramentas de descompilação, análise binária, resumo de código e análise de malware com IA.
Recomendado pelo Kitploit

 nationalsecurityagency/ghidra
Ghidra é um framework de engenharia reversa de software (SRE).
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 rizinorg/cutter
Plataforma de Engenharia Reversa Livre e de Código Aberto alimentada por rizin
 trailofbits/skills
Habilidades do Claude Code da Trail of Bits para pesquisa em segurança, detecção de vulnerabilidades e fluxos de trabalho de auditoria.
 capstone-engine/capstone
Framework de desmontagem multiarquitetura que oferece uma API leve e thread-safe para análise de binários, engenharia reversa e pesquisa de malware…
 pwndbg/pwndbg
Desenvolvimento de Exploits e Engenharia Reversa com GDB e LLDB Facilitados
mrexodia/ida-pro-mcpAssistente de engenharia reversa alimentado por IA que conecta o IDA Pro a modelos de linguagem por meio do MCP.
 angr/angr
Uma plataforma de análise binária poderosa e fácil de usar!
 horsicq/detect-it-easy
Programa para determinar tipos de arquivos para Windows, Linux e MacOS.
 dnspyex/dnspy
Revival não oficial do conhecido depurador .NET e editor de assembly, dnSpy
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
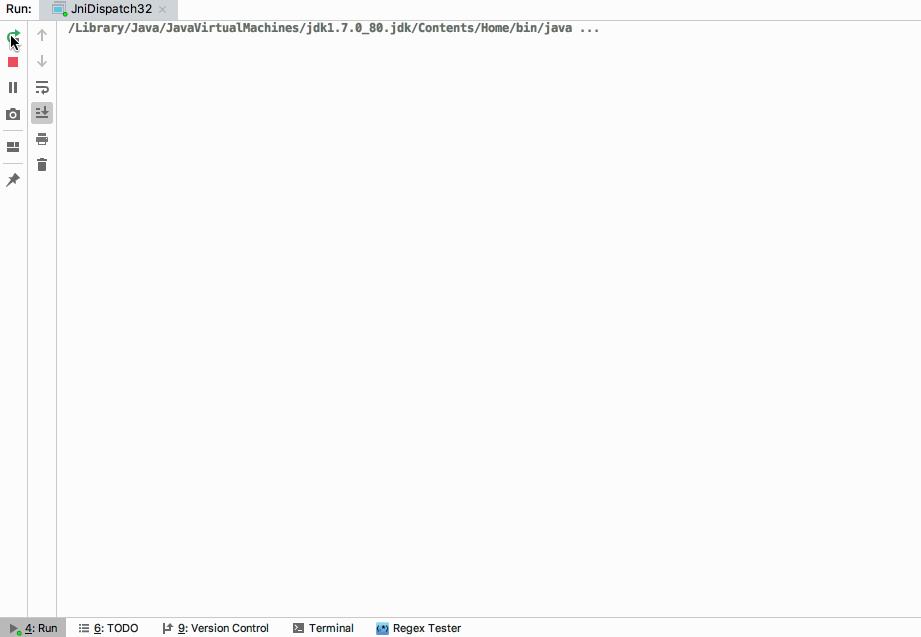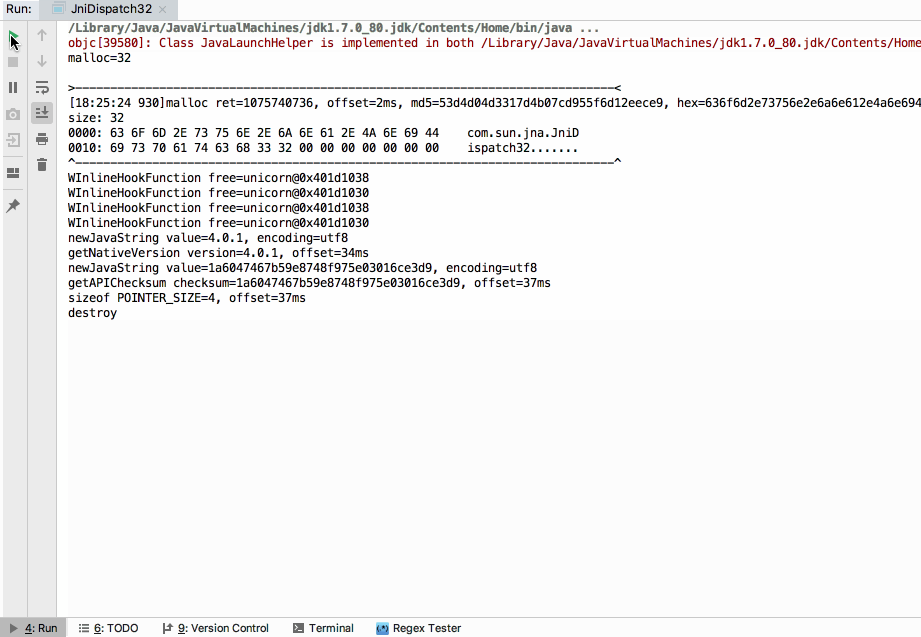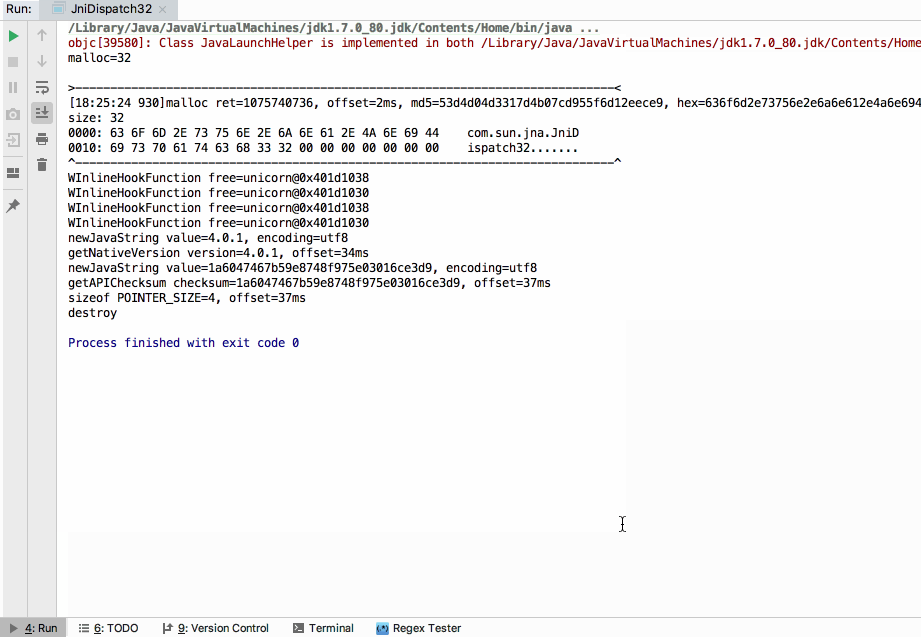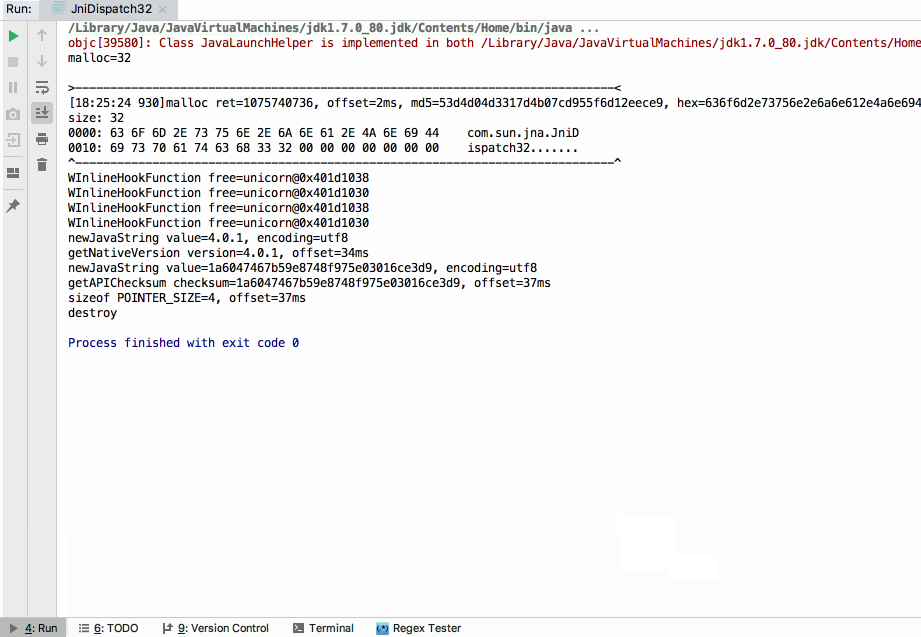 zhkl0228/unidbg
Permite emular uma biblioteca nativa do Android e uma emulação experimental de iOS.
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
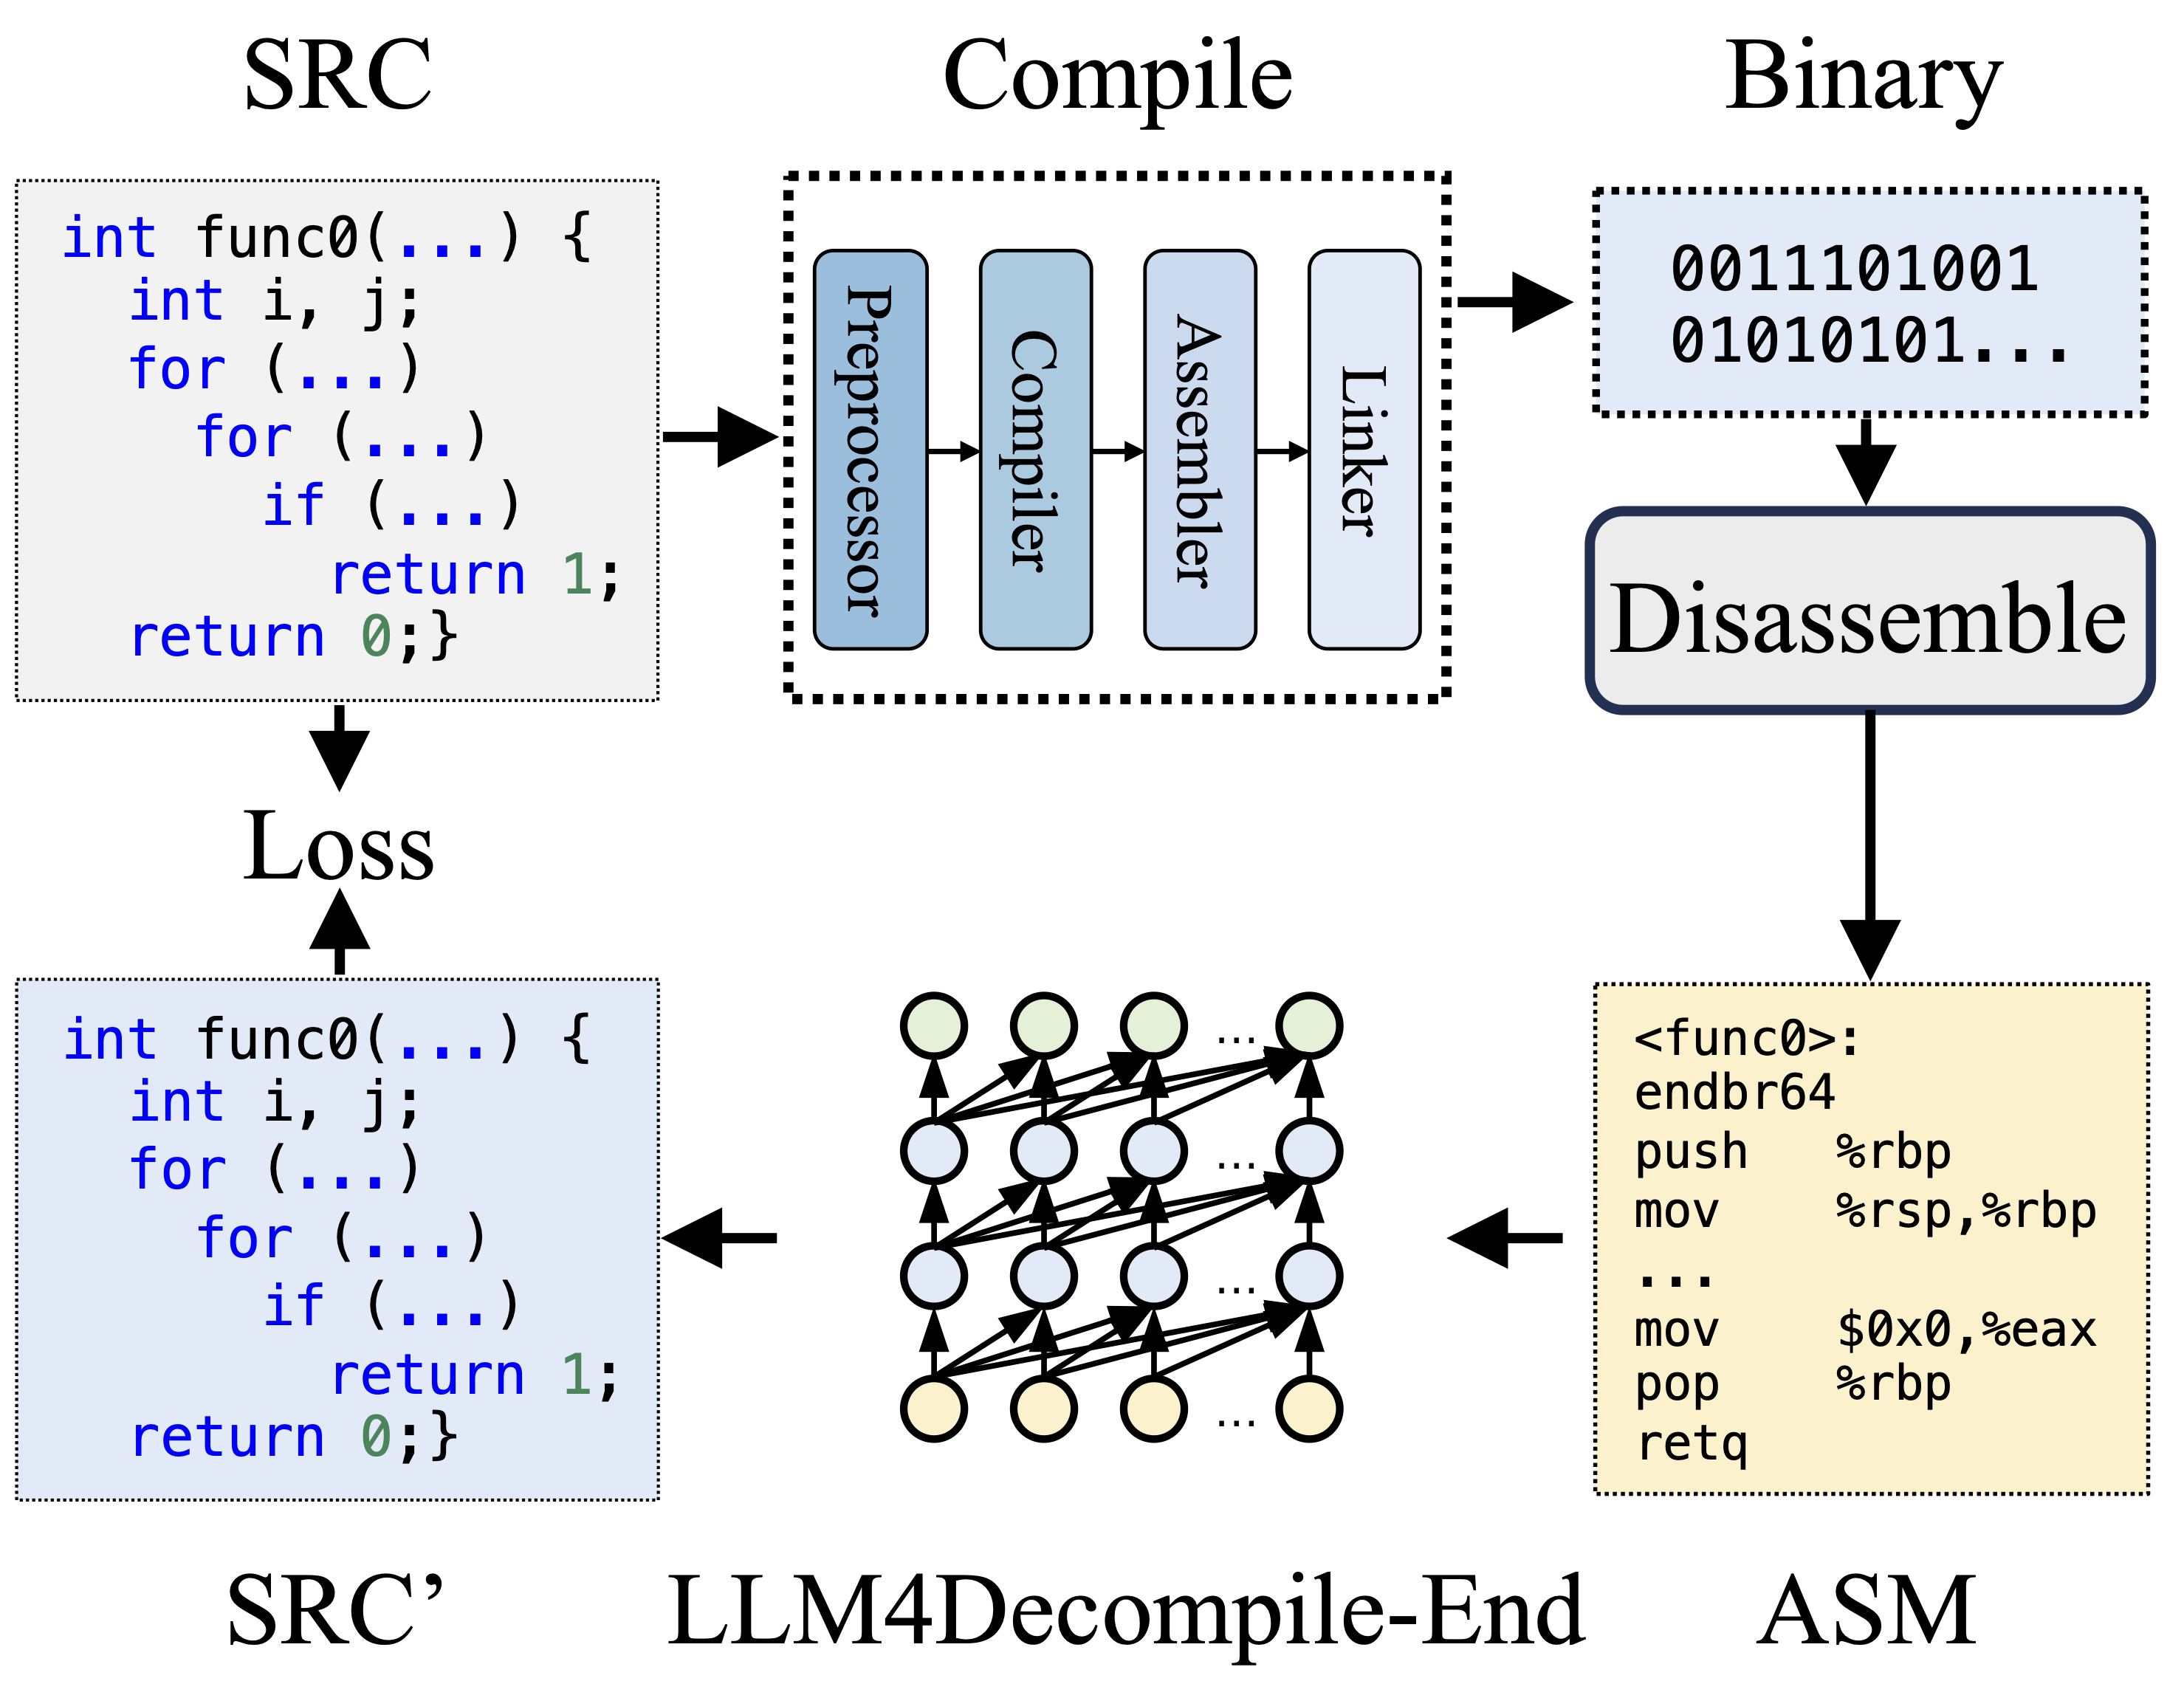 albertan017/llm4decompile
Engenharia Reversa: Descompilando Código Binário com Grandes Modelos de Linguagem
 hugsy/gef
GEF (GDB Enhanced Features) - uma experiência moderna para GDB com capacidades avançadas de depuração para desenvolvedores de exploits e engenheiros…
 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)