#1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 nationalsecurityagency/ghidra
Ghidra é um framework de engenharia reversa de software (SRE).
 skylot/jadx
Ferramenta de linha de comando e GUI para descompilar arquivos Android Dex e APK em código-fonte Java legível, com decodificação de recursos,…
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.
 cloudflare/security-audit-skill
Uma habilidade de agente de codificação para auditorias de segurança multifásicas com descobertas verificadas de forma independente e legíveis por…
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 icsharpcode/ilspy
Decompilador .NET com suporte para geração de PDB, ReadyToRun, Metadados (&mais) - multiplataforma!
 analysis-tools-dev/static-analysis
Diretório curado de ferramentas de análise estática (SAST) e linters para linguagens de programação, configurações, ferramentas de build e CI, focado…
 mobsf/mobile-security-framework-mobsf
Estrutura automatizada de teste de segurança de aplicações móveis para Android, iOS e Windows. Realiza análise estática e dinâmica, deteção de…
 ashishb/android-security-awesome
Uma coleção de recursos relacionados à segurança do Android
 gitleaks/gitleaks
Ferramenta de análise estática rápida e de código aberto para detectar segredos codificados, como senhas, chaves de API e tokens, em repositórios…
 rizinorg/cutter
Plataforma de Engenharia Reversa Livre e de Código Aberto alimentada por rizin
 ytisf/thezoo
Repositório curado de amostras de malware ativo e código-fonte para análise educacional e pesquisa de malware, com um banco de dados organizado e…
 facebook/infer
Um analisador estático para Java, C, C++ e Objective-C
 owasp/mastg
Guia abrangente da OWASP para testes de segurança de aplicativos móveis, engenharia reversa e verificação de vulnerabilidades MASVS/MASWE por meio de…
 nvidia/skillspector
Scanner de segurança para skills de agentes de IA. Detecta vulnerabilidades, padrões maliciosos, riscos de segurança, injeção de prompt, exfiltração…
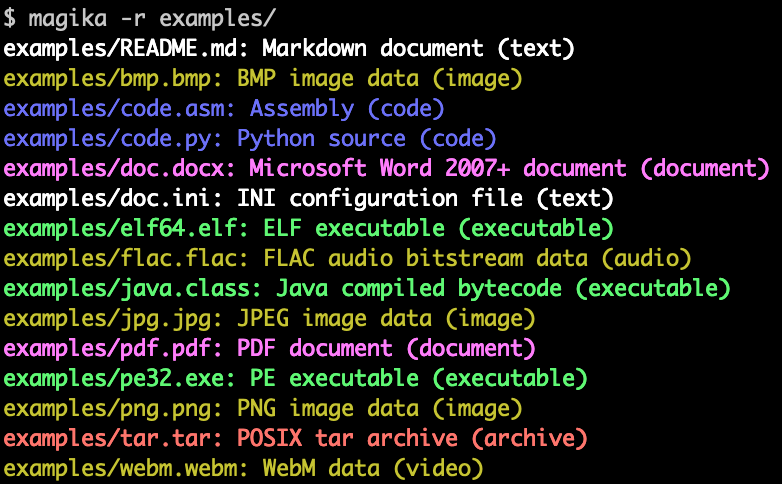 google/magika
Detecção rápida e precisa de tipos de conteúdo de arquivo com tecnologia de IA
 trailofbits/skills
Habilidades do Claude Code da Trail of Bits para pesquisa em segurança, detecção de vulnerabilidades e fluxos de trabalho de auditoria.