 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 mitmproxy/mitmproxy
Um proxy HTTP interceptador interativo com suporte a TLS para testadores de penetração e desenvolvedores de software.
 nmap/nmap
Ferramenta de descoberta de rede e auditoria de segurança de alto desempenho com varredura de portas avançada, detecção de sistema operacional,…
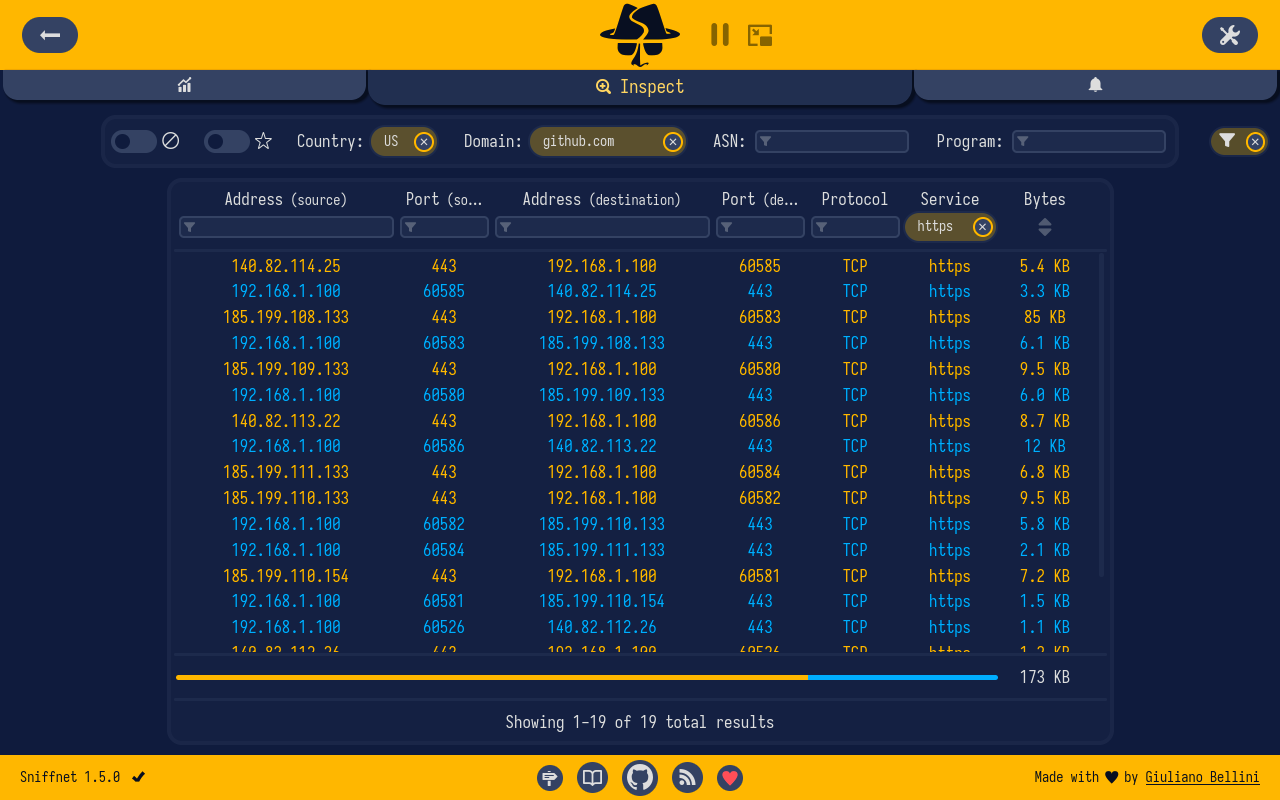 gyulyvgc/sniffnet
Monitore confortavelmente o tráfego da sua rede 🕵️♂️
 robertdavidgraham/masscan
Scanner de portas TCP, emite pacotes SYN de forma assíncrona, escaneando toda a Internet em menos de 5 minutos.
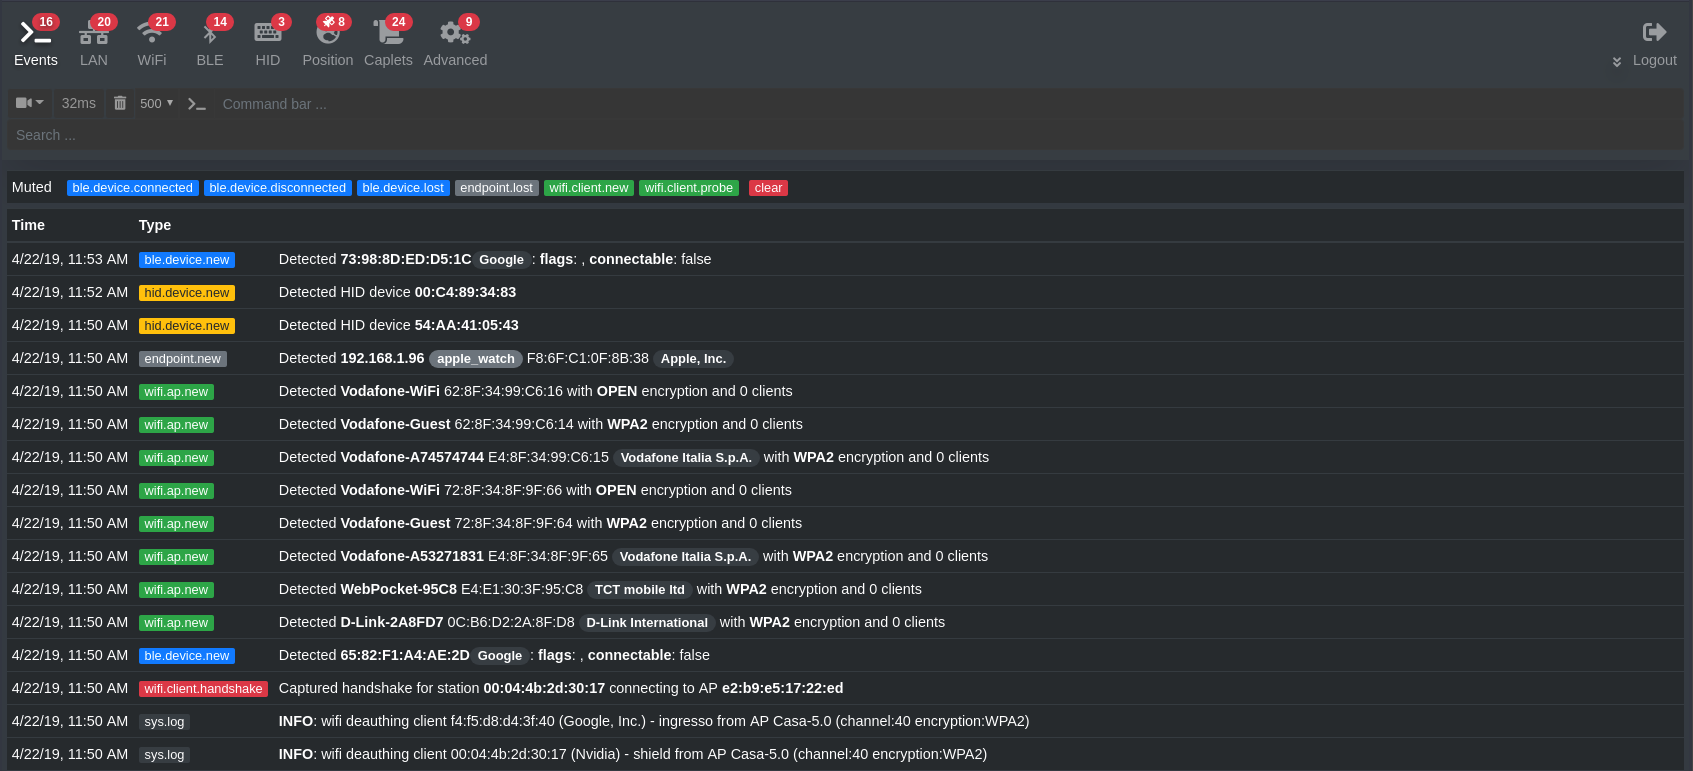 bettercap/bettercap
O canivete suíço para reconhecimento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e ataques MITM.
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
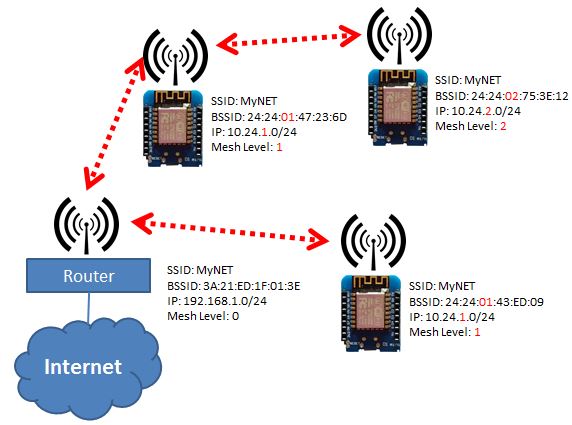 martin-ger/esp_wifi_repeater
Um roteador NAT WiFi totalmente funcional (e agora também um Repetidor WiFi)
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 zeek/zeek
Zeek é um poderoso framework de análise de rede que é muito diferente do IDS típico que você pode conhecer.
wireshark/wiresharkCapture e analise o tráfego de rede com inspeção profunda de pacotes, decodificação de protocolos em centenas de protocolos e suporte a arquivos de…
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 oisf/suricata
Mecanismo open-source de IDS/IPS/NSM de rede para inspeção de tráfego em tempo real, detecção e prevenção de intrusões, análise de protocolos e caça…
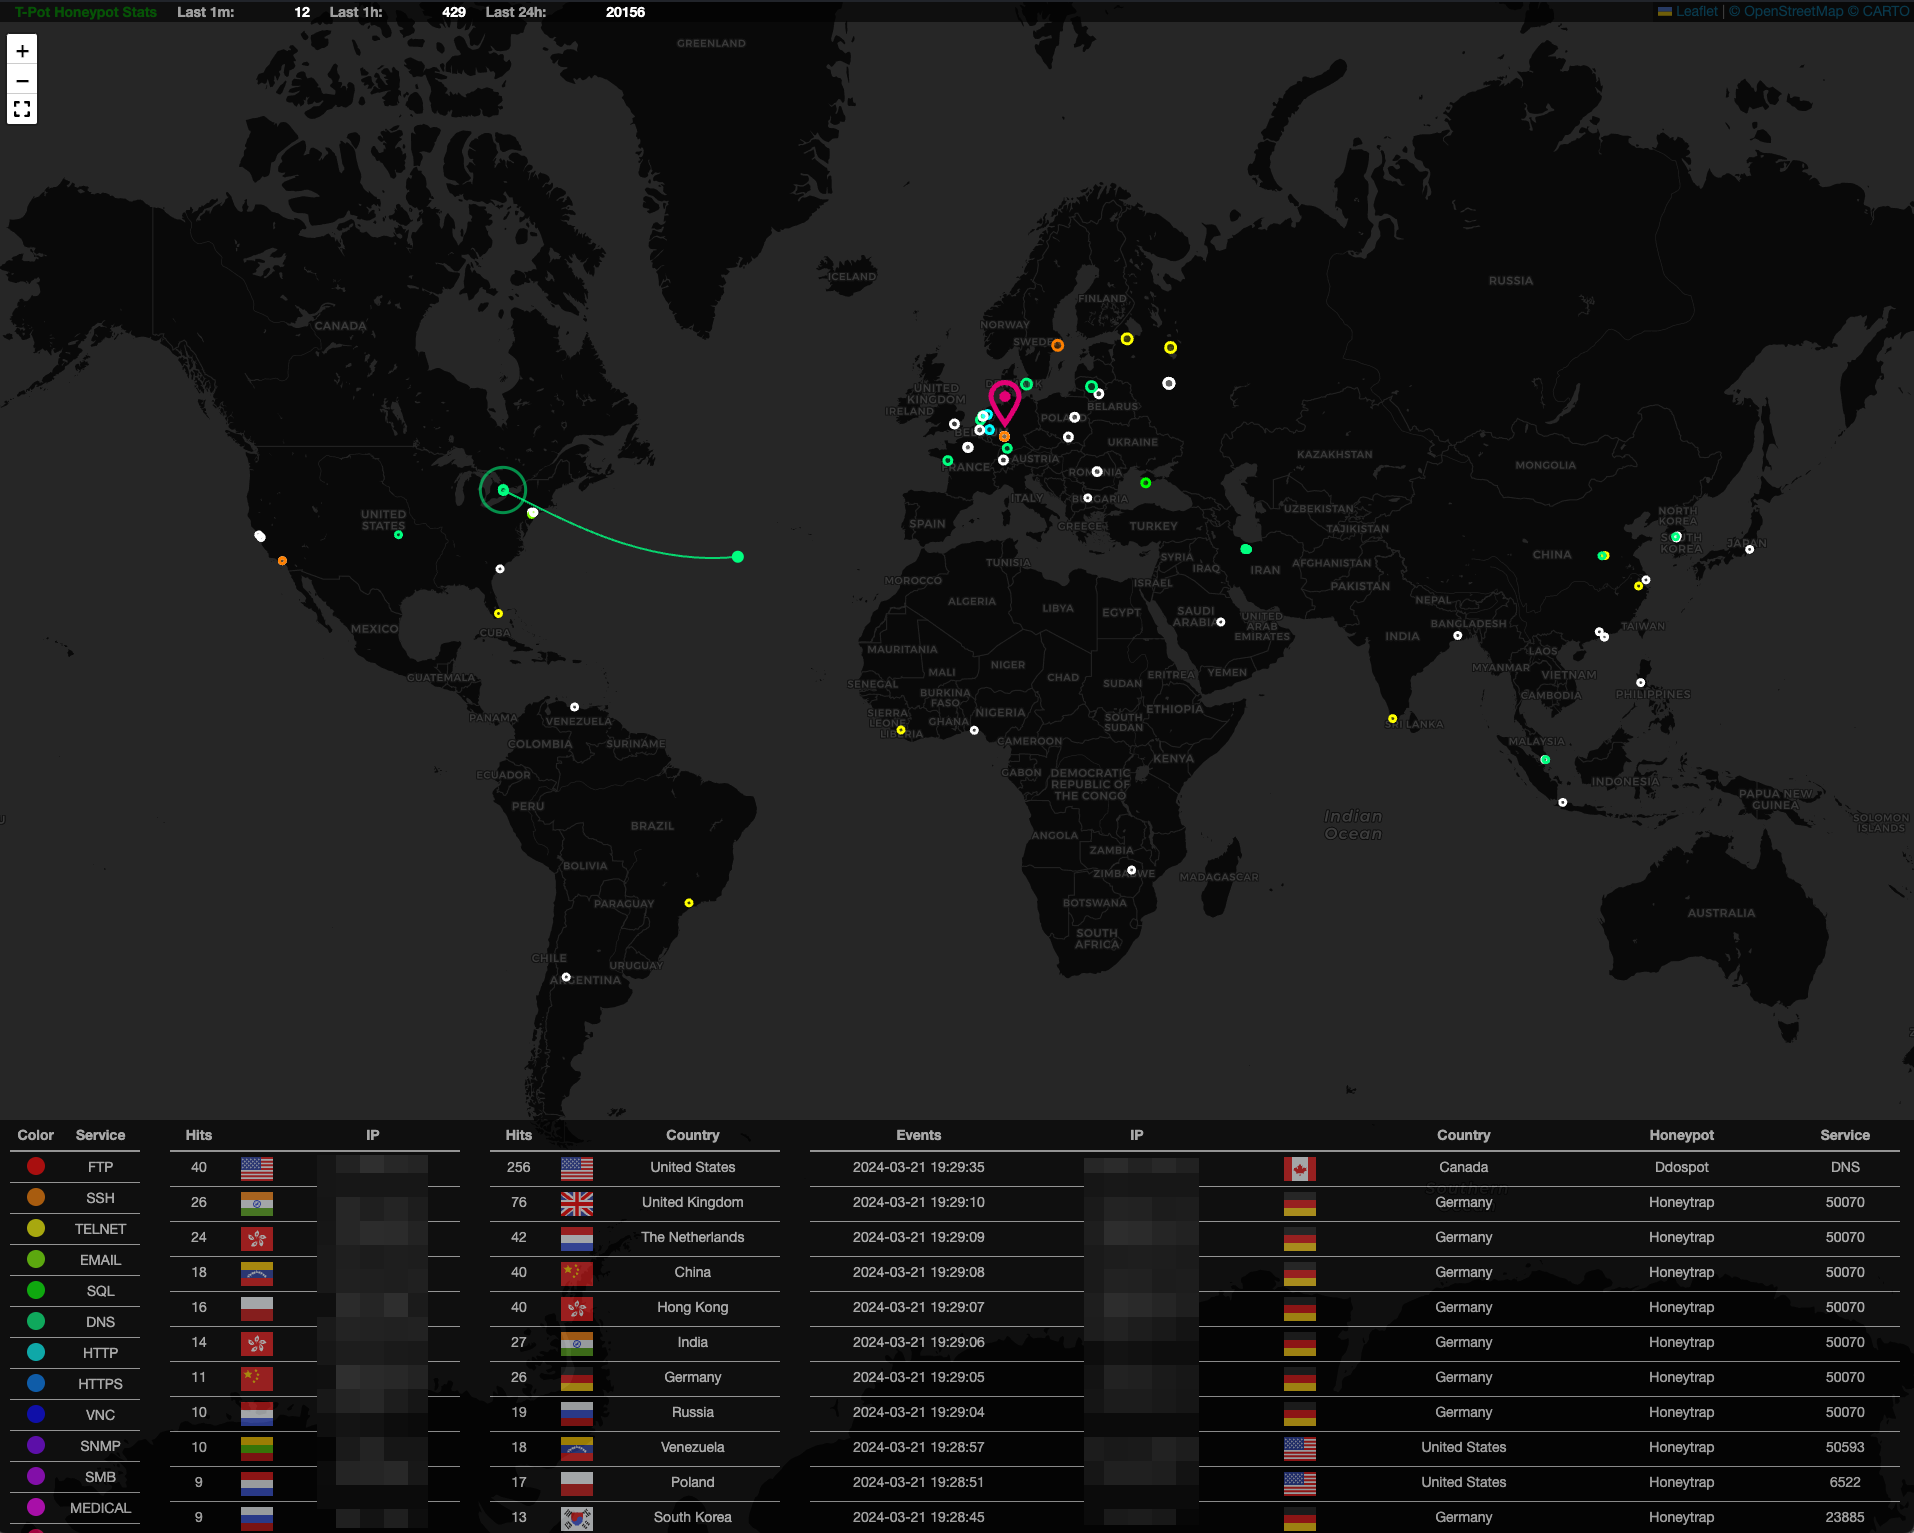 telekom-security/tpotce
🍯 T-Pot - A Plataforma Multi-Honeypot Tudo em Um 🐝
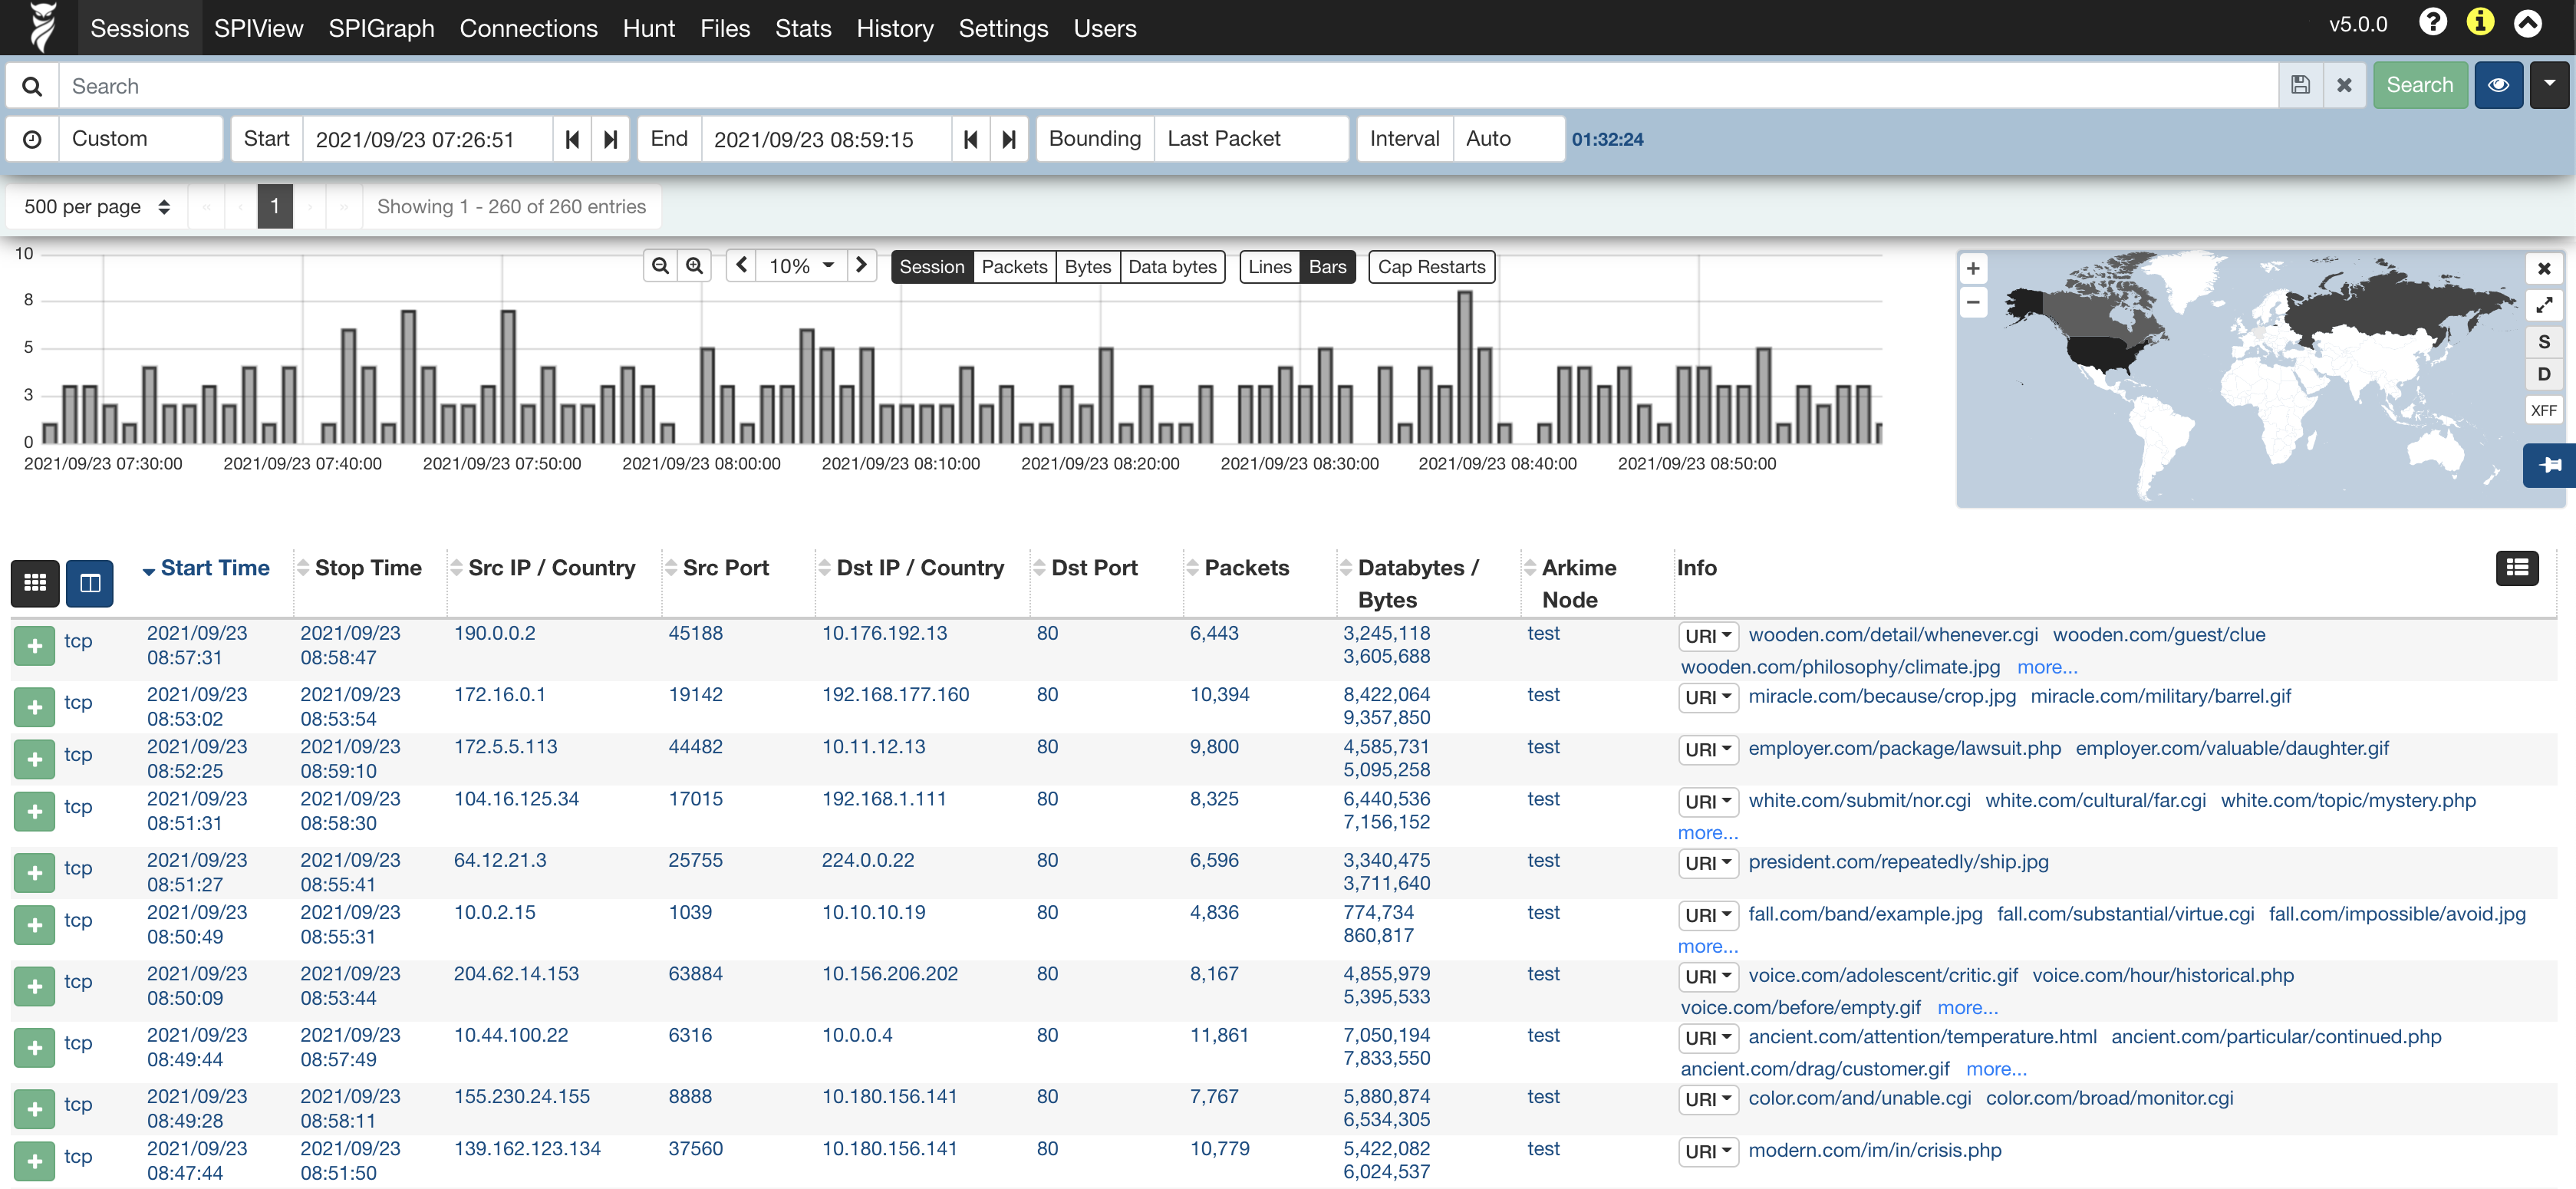 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
 ntop/ntopng
Monitoramento de Tráfego Baseado na Web e de Tráfego de Rede em Cibersegurança
 borntoberoot/networkmanager
Uma ferramenta open-source poderosa para gerenciar redes e solucionar problemas de rede!
 aircrack-ng/aircrack-ng
Conjunto completo para auditoria de segurança de redes WiFi, incluindo captura de pacotes, ataques de injeção, desautenticação, criação de AP falso e…
 usarmyresearchlab/dshell
Dshell é um framework de análise forense de rede.