Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BogusMips — Análise forense para desmontagem, remontagem, engenharia reversa e auditoria de aplicativos Android | Kitploit
Ferramentas/GitHubGitHub/jankammerath/bogusmips
Segurança AndroidSniffing e Análise de PacotesAnálise EstáticaAnálise Dinâmica (Sandboxing)Proxies Web e InterceptaçãoPentesting de Apps MóveisEngenharia ReversaAnálise ForenseSegurança MóvelAnálise de BináriosEngenharia Reversa Assistida por IA
441há 2 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHubjankammerath/bogusmips

BogusMips

Análise forense para desmontagem, remontagem, engenharia reversa e auditoria de aplicativos Android

Ver Repositório

BogusMips

GitHub Sponsor

BogusMips é escrito em Rust e permite realizar análises sobre até que ponto seu aplicativo Android pode ser desmontado. Ele permite abrir o arquivo *.apk ou *.xapk do seu aplicativo para ver até que ponto seu aplicativo pode ser desmontado.


Baixar BogusMips para Windows x64
Baixar BogusMips para Windows ARM64
Baixar BogusMips para macOS
Todas as versões e changelogs

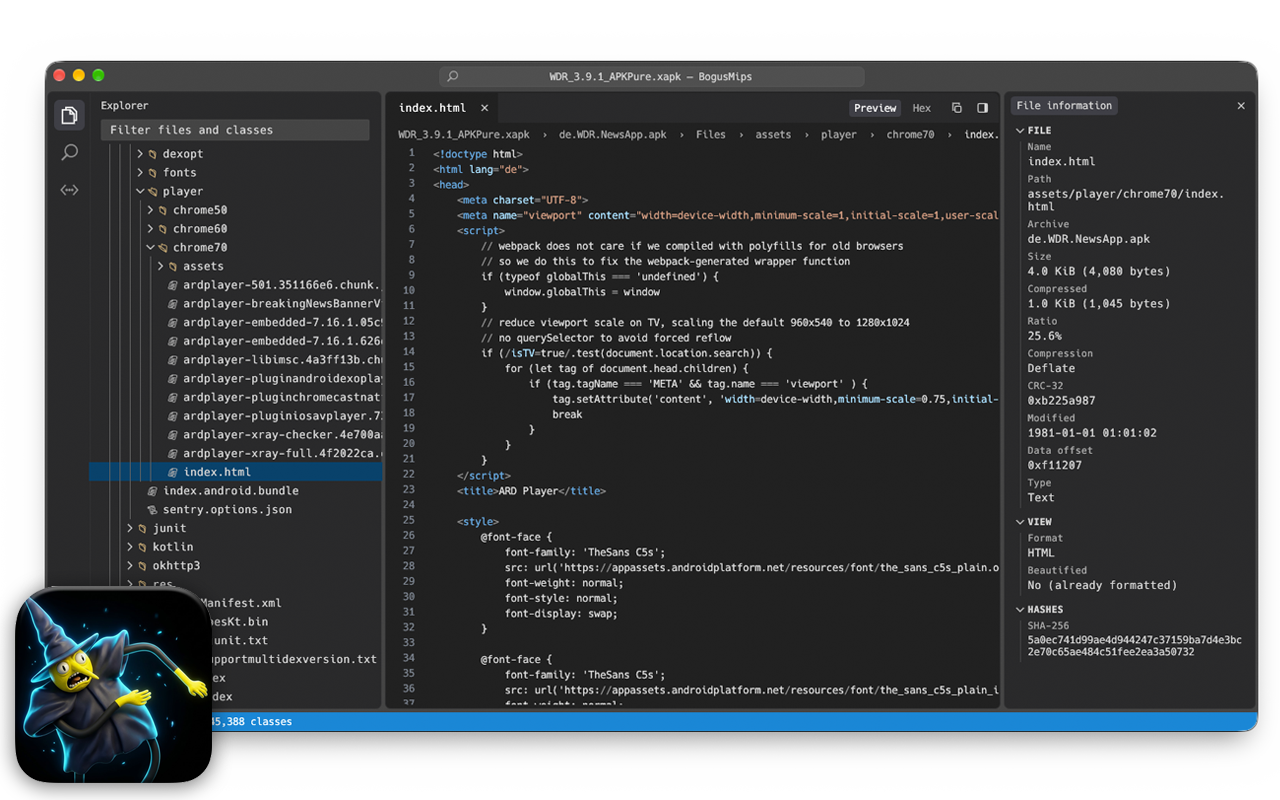
Código-fonte e recursos extraídos com o Desmontador BogusMips

Recursos

  • Interface no estilo do VS Code (cores Dark+): um cartão na barra lateral com as vistas Explorer e Search, um editor com aba e breadcrumbs, um painel de informações do arquivo e uma barra de status. Os menus File e View ficam na barra de menus do macOS e, no Windows, na barra de menus da janela.
  • Abra um *.apk ou *.xapk com File → Open… (⌘O / Ctrl+O), arrastando-o para a janela ou como argumento de linha de comando.
  • Esquerda: árvore do pacote
    • Código-fonte: todas as classes de todos os arquivos classes*.dex, agrupadas por pacote Java e desmontadas para smali.
    • Recursos: resources.arsc decodificado nos arquivos res/values*/*.xml a partir dos quais foi compilado (strings, colors, dimens, styles, attrs, arrays, plurals, …) mais public.xml com todos os IDs de recursos.
    • Arquivos: todas as entradas do arquivo compactado.
    • Pacotes XAPK mostram cada APK contido (APKs base e split) separadamente.
    • Caixa de filtro (⌘F) e navegação por teclado com as setas.
    • Clique com o botão direito num item (ou File → Export…, ⌘E) para exportá-lo: arquivos como armazenados no pacote, ou como exibidos (XML binário decodificado, texto embelezado); classes como .smali; arquivos de recursos gerados como XML; APKs contidos num XAPK como .apk.
  • Search (⇧⌘F): pesquisa o conteúdo de todas as classes (smali), arquivos de texto, XML decodificado e arquivos de recursos gerados, com opções de diferenciar maiúsculas/minúsculas, palavra inteira e expressão regular. Clicar num resultado abre-o no editor na correspondência realçada. O índice de pesquisa é construído em segundo plano na primeira pesquisa.
  • Centro: conteúdo do item selecionado
    • As classes são exibidas como smali (saída compatível com baksmali).
    • O XML binário (AndroidManifest.xml, res/**/*.xml) é decodificado. As referências a recursos são resolvidas para nomes (@string/app_name, @android:style/Theme), e os valores dos atributos para os seus nomes simbólicos (protectionLevel="signature").
    • As imagens são pré-visualizadas, o texto é exibido como texto e todo o resto como um dump hexadecimal.
    • JSON minificado, JavaScript (incluindo bundles React Native), CSS, HTML e XML são embelezados automaticamente, com realce de sintaxe. Apenas os espaços em branco são alterados; Original mostra o arquivo como armazenado.
    • Uma vista hexadecimal está disponível para qualquer arquivo.
  • Direita: AI Agent (⇧⌘A) e informações do arquivo recolhíveis (⌘I):
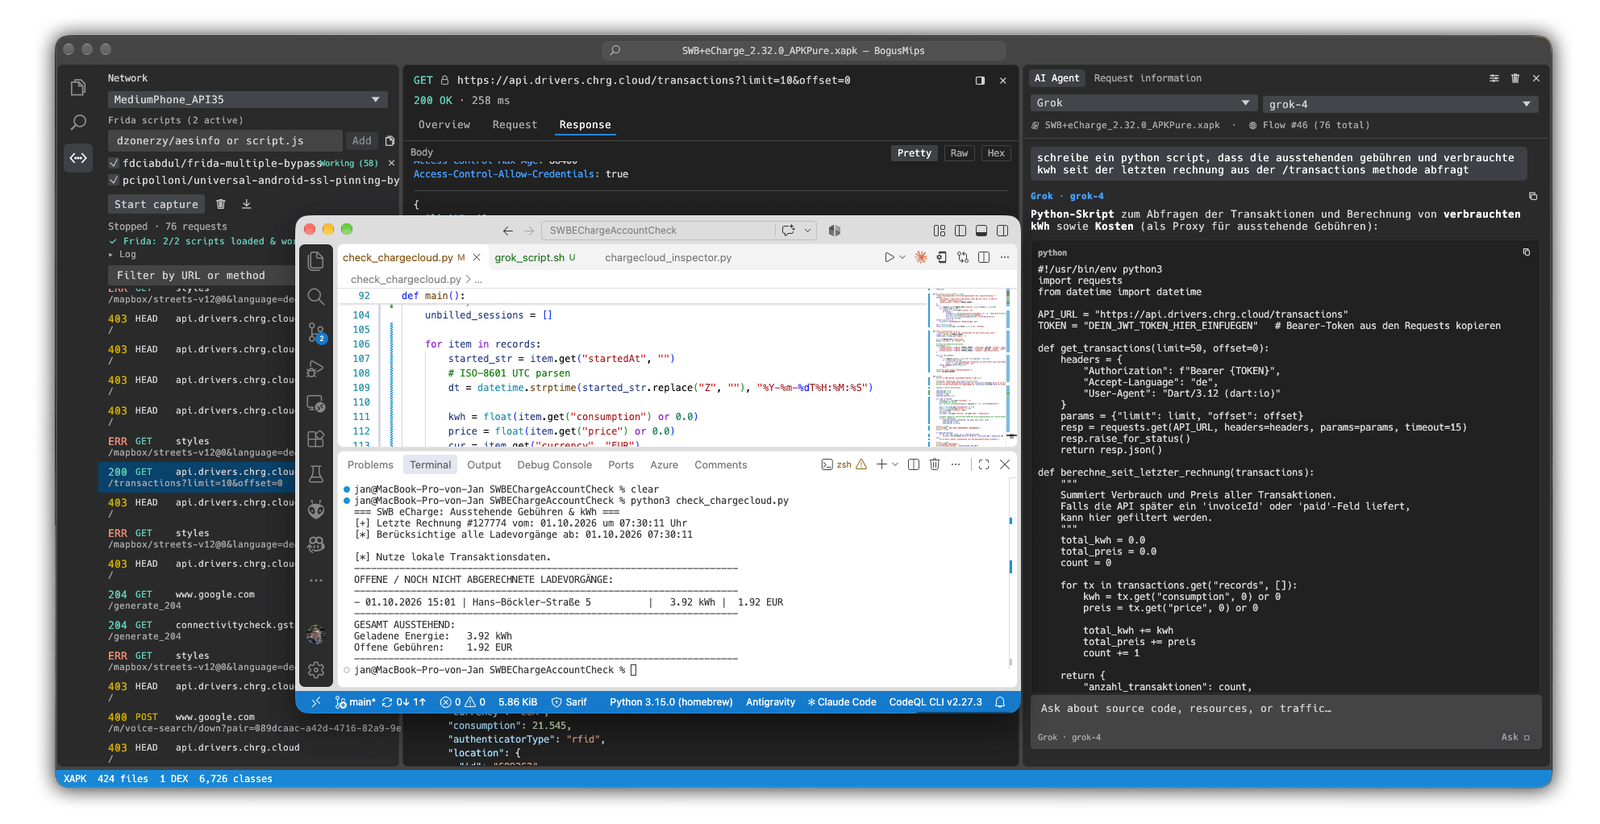
    • AI Agent: faça um prompt a um agente de IA sobre o código-fonte smali desmontado, os arquivos de recursos decodificados (valores de AndroidManifest.xml, resources.arsc) e o tráfego de rede HTTP/HTTPS capturado. Configurável com Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT) ou qualquer endpoint personalizado compatível com OpenAI (por exemplo, Ollama, OpenRouter). O agente tem ferramentas integradas (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) para pesquisar e ler autonomamente classes, recursos e fluxos de rede capturados.
    • Informações do arquivo / pedido: tamanho, compressão, CRC, SHA-256, detalhes do cabeçalho DEX, detalhes da classe, resumo do manifesto, permissões e quaisquer anomalias encontradas.

Grok a escrever um script Python com base na captura de rede

Network

A vista Network (⇧⌘N) é um sniffer de tráfego simplificado, ao estilo do Postman. Inicia um emulador Android (AVD), encaminha o tráfego do convidado através de um proxy man-in-the-middle integrado, instala o APK/XAPK aberto, inicia-o e captura os seus pedidos HTTP e HTTPS em tempo real. Os pedidos capturados aparecem numa lista à esquerda; selecionar um mostra o seu pedido/resposta completo (cabeçalhos e corpo, pretty / raw / hex) no editor, com detalhes de temporização e conexão no painel de informações.
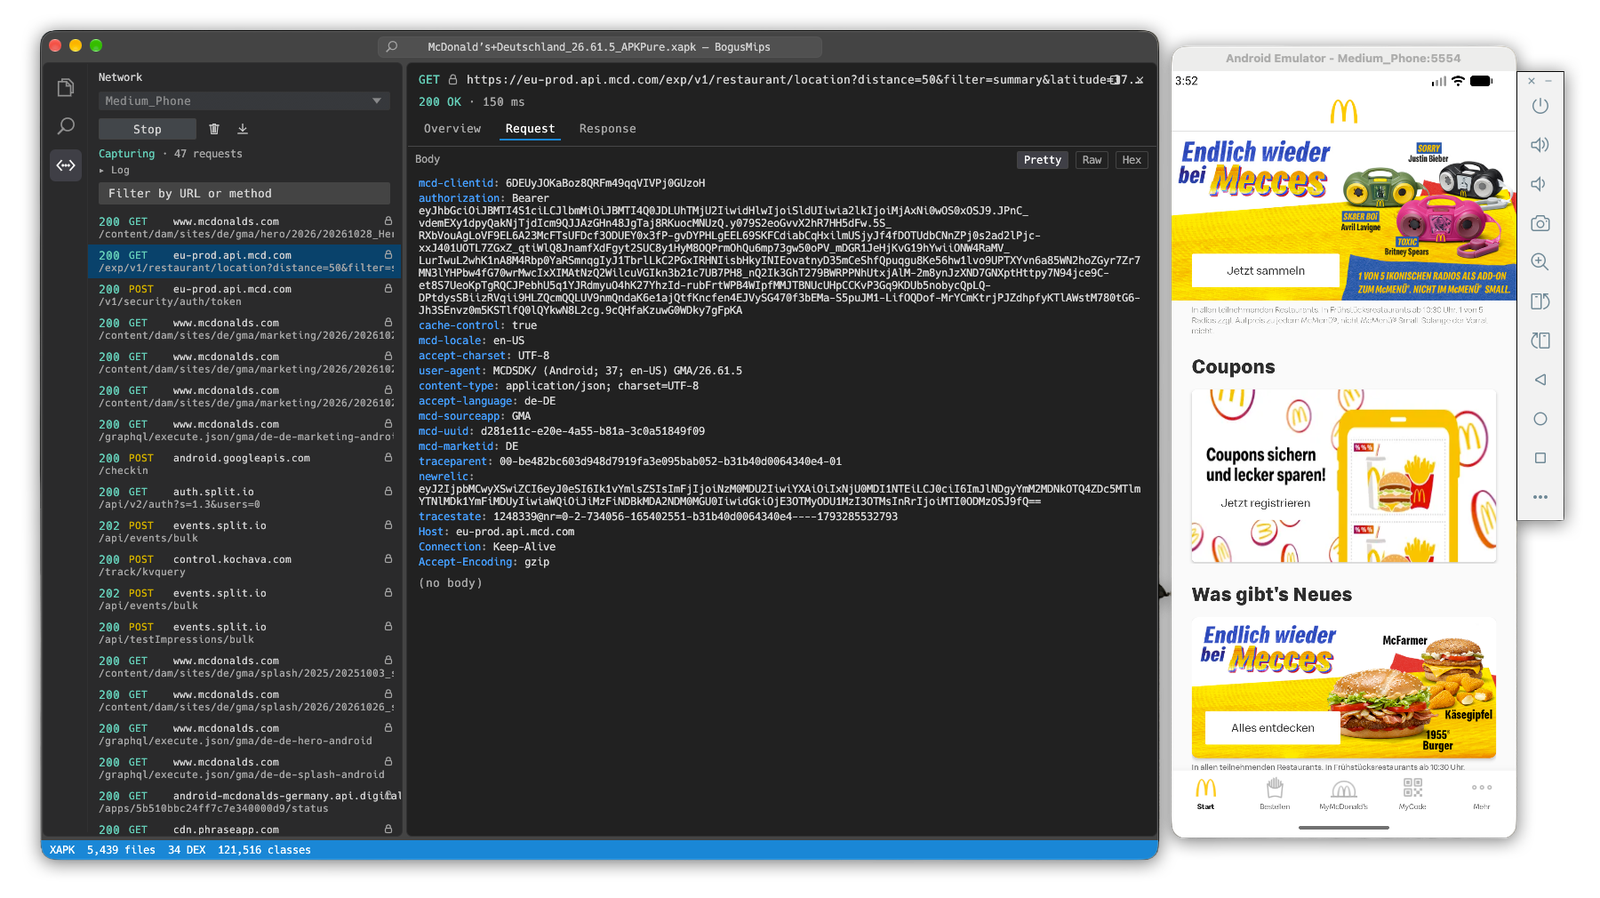
Análise do tráfego de rede da aplicação

A descriptografia HTTPS completa requer uma imagem de emulador com root (google_apis / aosp_atd, não google_apis_playstore), porque o CA do proxy deve ser instalado como âncora de confiança do sistema. Ao iniciar, o BogusMips ativa o adb root e instala o seu CA gerado (um CA de curta duração, por sessão, em formato PEM) nos armazenamentos de confiança do sistema e do Conscrypt (APEX). No Android 14+ (API 34+), esses armazenamentos residem em namespaces de montagem por processo, pelo que o CA é colocado num diretório overlay — reetiquetado com o contexto SELinux system_security_cacerts_file (tanto os ficheiros como o diretório, caso contrário as apps ficam sem acesso) — e montado por bind sobre os armazenamentos no namespace de montagem de cada processo via nsenter. A app alvo é instalada e lançada depois disto, para que faça fork de novo e o seu HTTPS com o armazenamento de confiança do sistema seja descriptografado. Os certificados folha por host são de curta duração e enviados sem o CA na cadeia, para satisfazer clientes que impõem a validade máxima de certificado de 398 dias.

Ressalvas — o que não pode ser descriptografado:

Baixar ferramenta