Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wifit3 — Wifite, mas apenas USB e multiplataforma. | Kitploit

Ferramentas/GitHubGitHub/derv82/wifit3
Sniffing e Análise de PacotesAuditoria de Wi-FiAtaques de SenhaColeta de InformaçõesSegurança Sem FioTestes de Penetração
GitHubderv82/wifit3

wifit3

Wifite, mas apenas USB e multiplataforma.

Ver Repositório
3.6k3951.6khá 1 diaRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

wifit3

Um auditor de Wi-Fi USB autônomo para Linux, Windows e macOS.
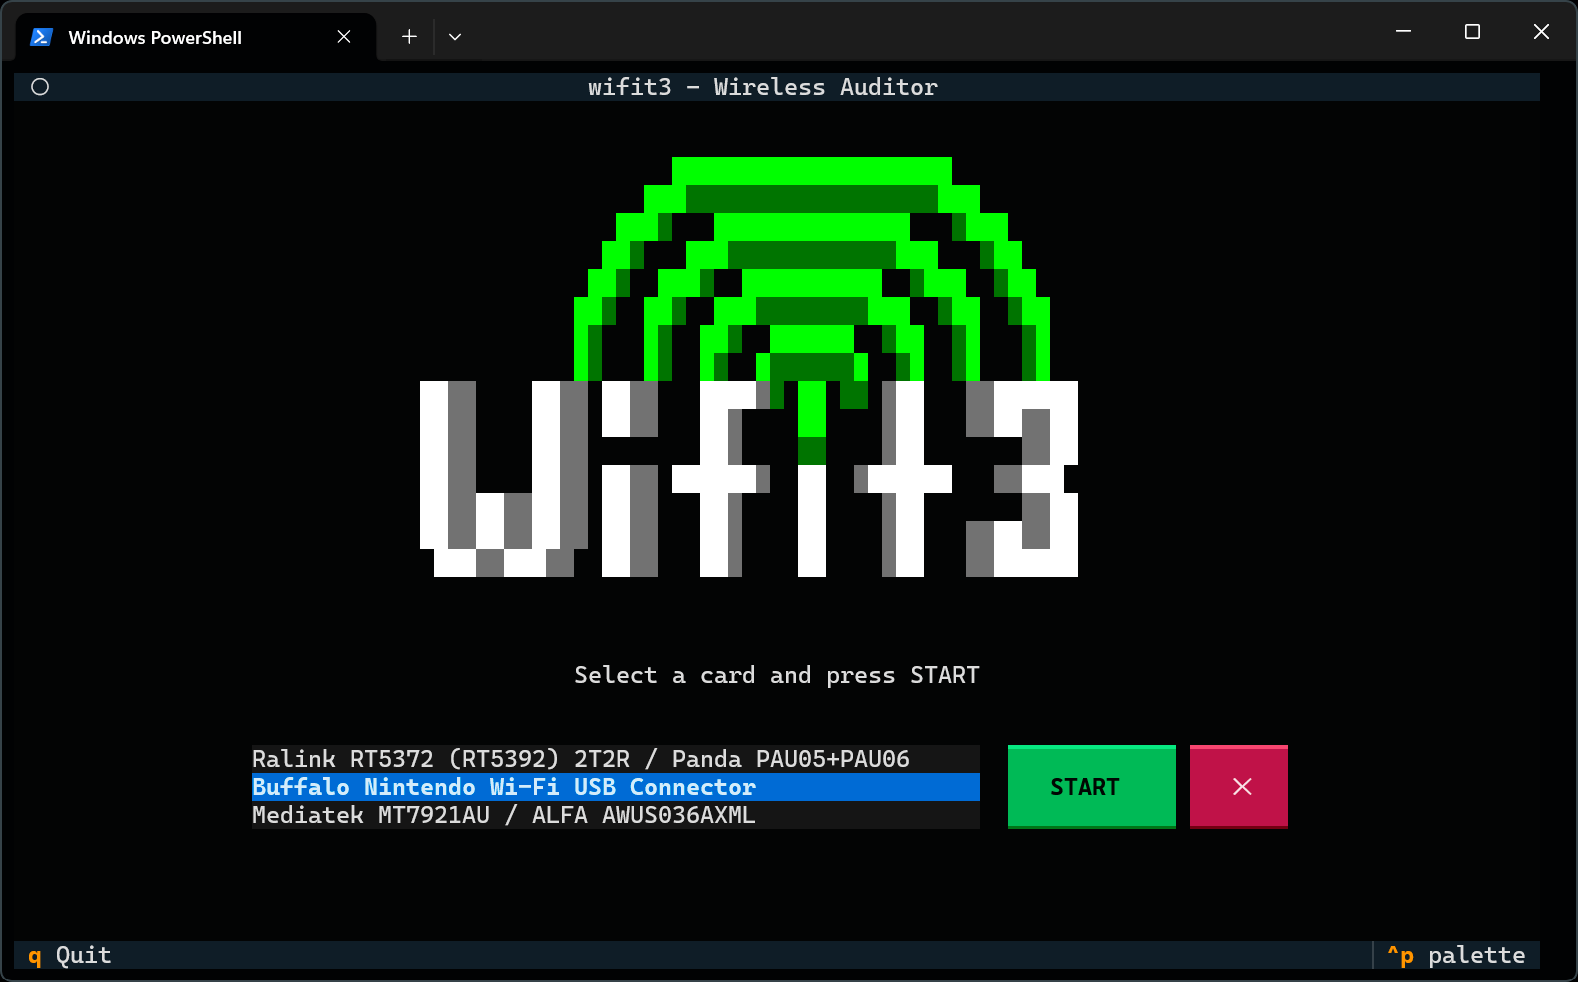
tela inicial / seletor de adaptador do wifit3

É necessário pelo menos um dos adaptadores USB suportados.

Por quê?

  • Multiplataforma: Funciona de forma idêntica em Linux, macOS e Windows.
  • Paraíso dos drivers wireless: A pilha wireless integrada evita o inferno de versionamento de drivers do kernel e o NDIS do Windows.
  • Zero dependências em tempo de execução: Sem aircrack-ng ou reaver, apenas Python puro com as bibliotecas PyUSB e Textual.
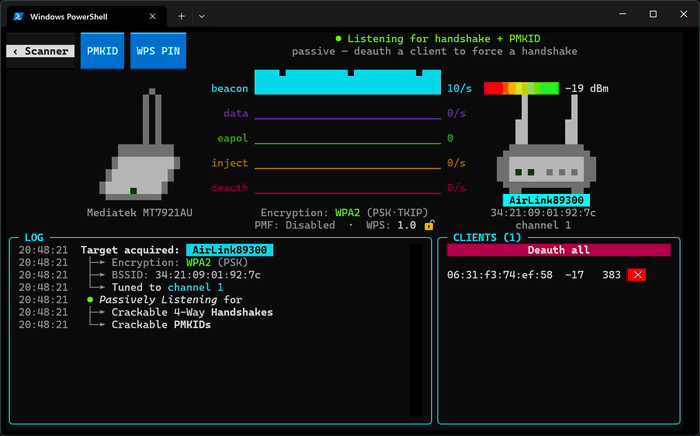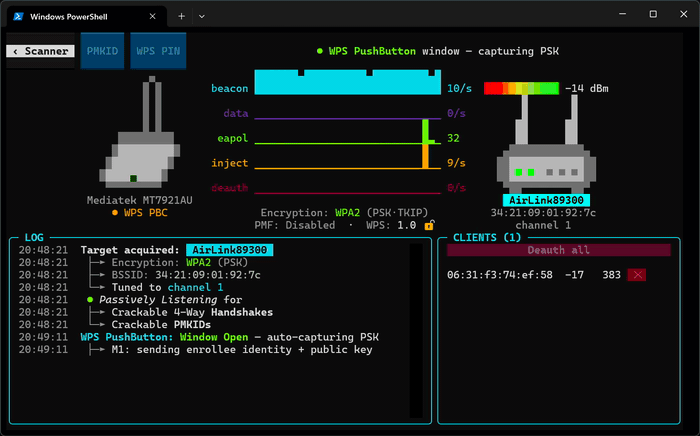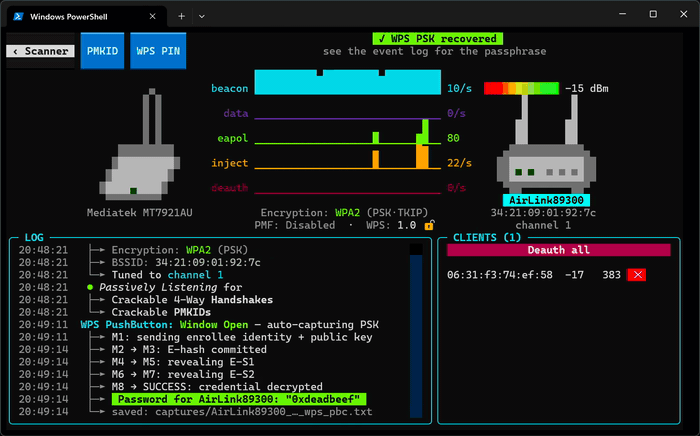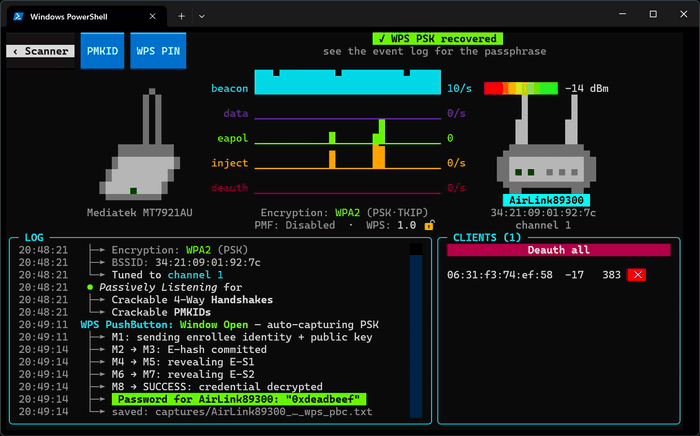
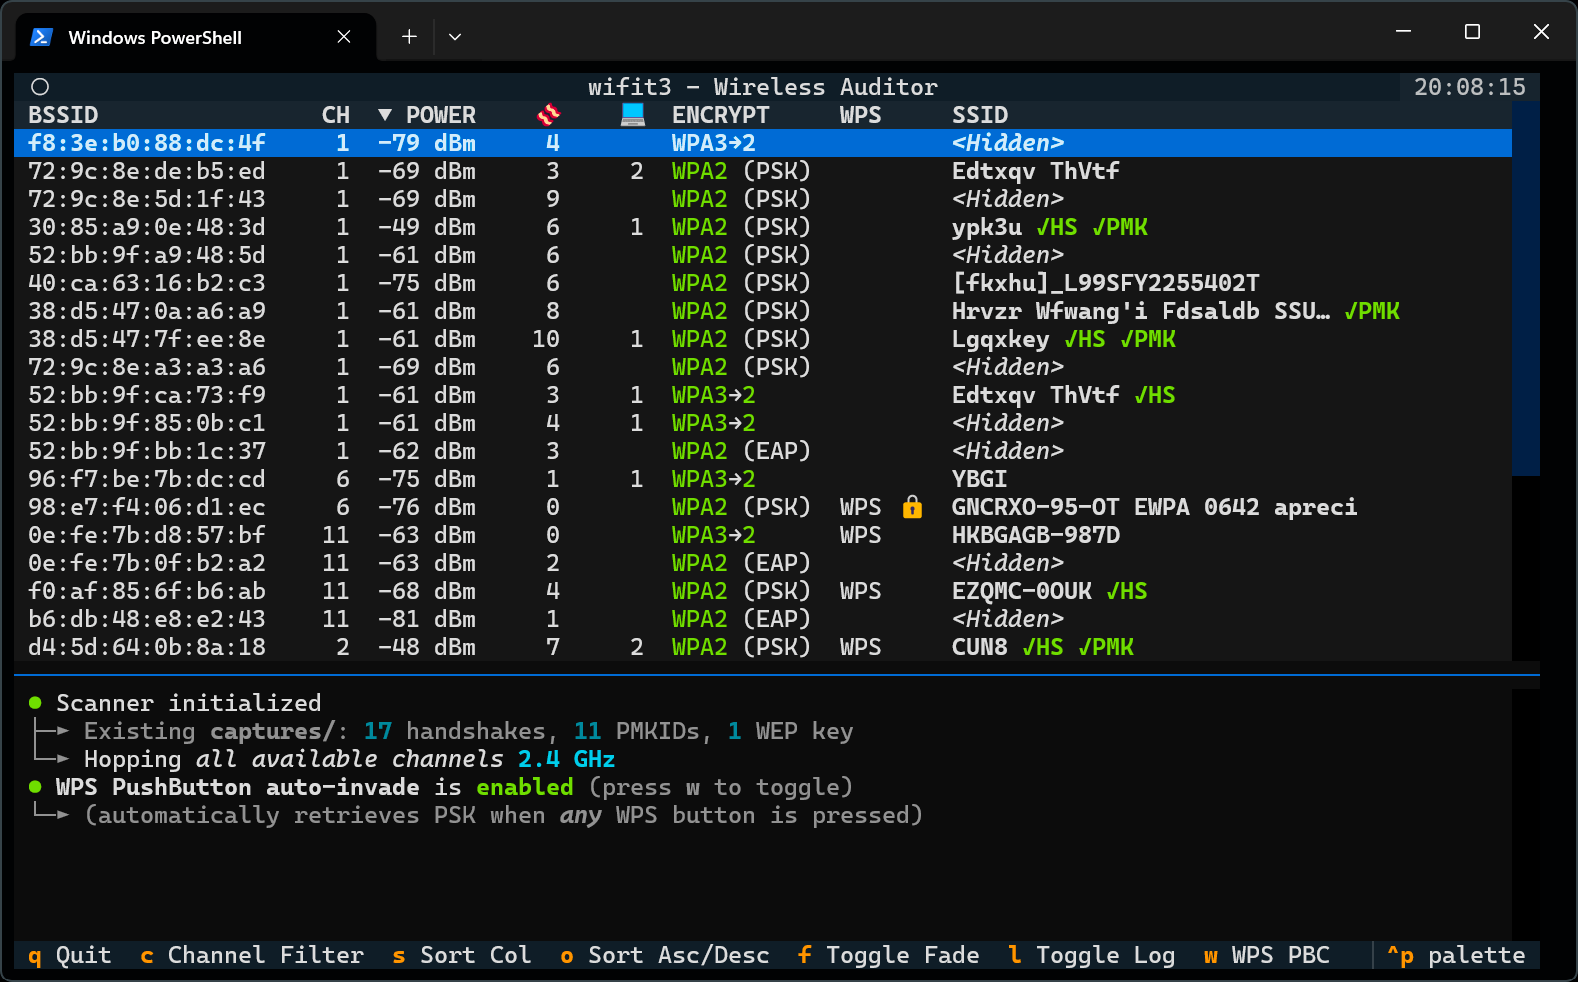
wifit3 em ação: captura de PSK via WPS PushButton


Recursos

Reconhecimento e Análise

  • Agregação de múltiplos adaptadores: Capture pacotes em vários adaptadores simultaneamente; escolha um adaptador dedicado para injetar.
  • Scanner em tempo real: Channel-hopping em 2,4GHz e 5GHz (dividido para múltiplos adaptadores), canais DFS opcionais; rastreia intensidade de sinal, suítes de criptografia, modos de transição WPA3/SAE; filtre por canal e potência.
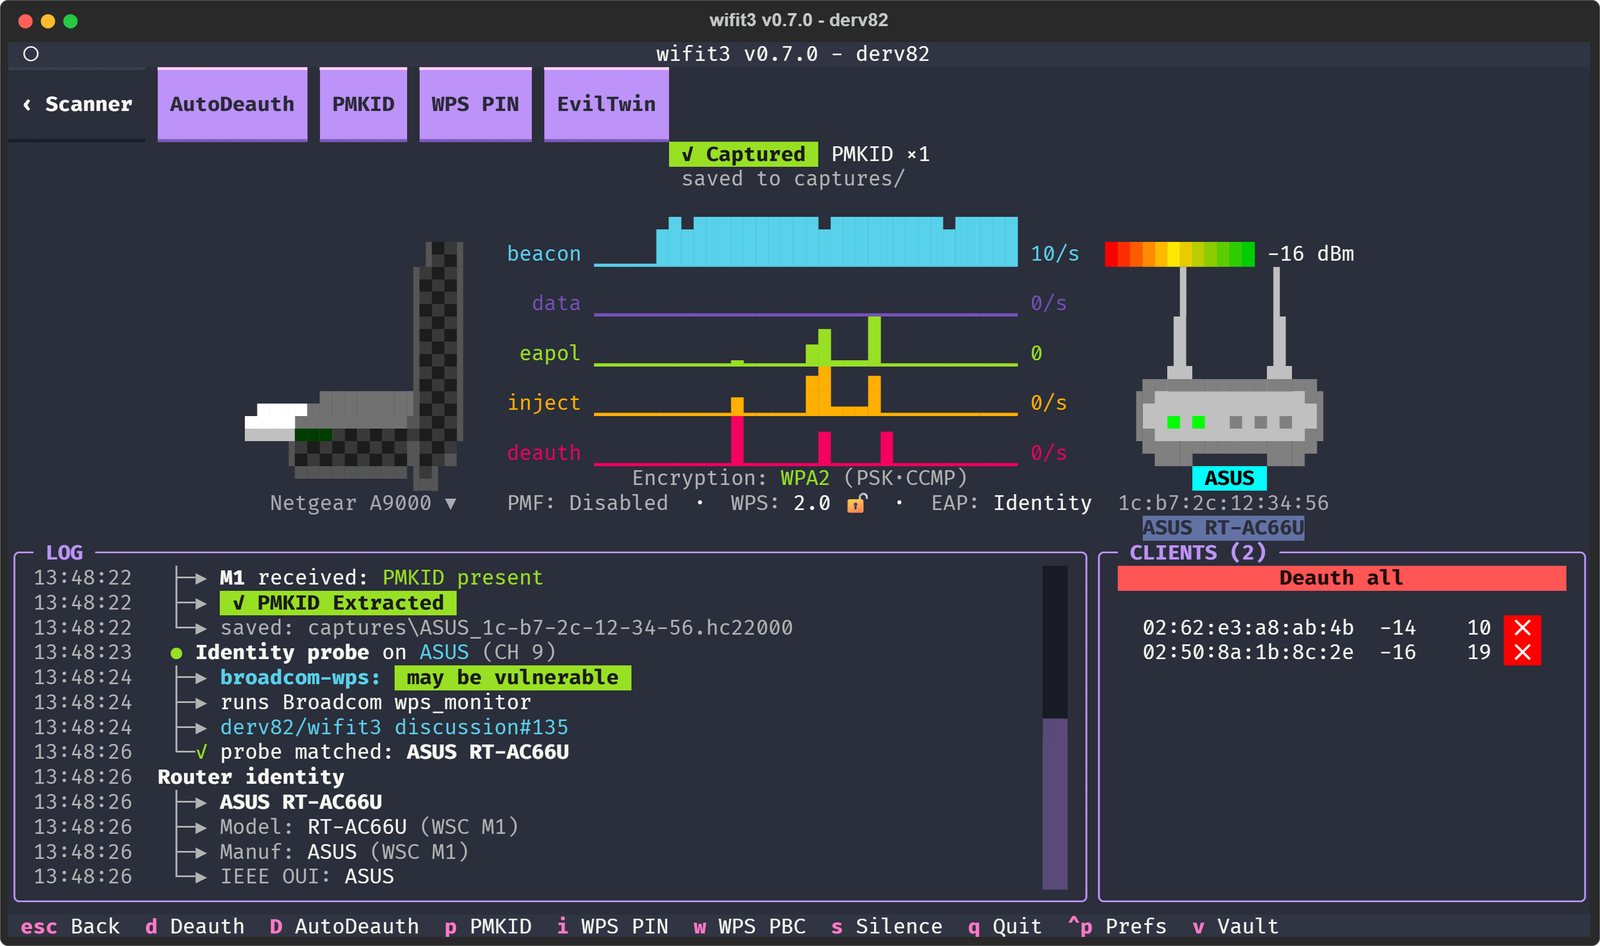
  • Identificação de APs e clientes: Identifica fabricantes e categorias de dispositivos; extrai marca e modelo do roteador a partir de beacons WPS, chipset a partir de IEs do fabricante; sonda de identidade WPS M1.
  • Postura de segurança: Detecta WPA2/WPA3-Enterprise e PMF (ignora ataques que não podem funcionar); sinaliza roteadores Broadcom expostos ao WPSplinter.
  • Desmascaramento: Revela SSIDs ocultos passivamente (BSSIDs irmãos de redes visíveis) ou ativamente; salva os SSIDs que encontra.
  • Painel de pacotes: Visualiza em tempo real as taxas de pacotes beacon, de dados, de injeção e de desautenticação.

Ataques e Capturas

  • Handshakes WPA/WPA2: Sniffing passivo e desautenticação direcionada; valida pares quebráveis; WPA1, PSK-SHA256 e FT-PSK (802.11r); exporta arquivos .pcap e .hc22000.
  • Coleta de PMKID: Coleta ativa por associação e sniffing passivo de material de chave PMKID WPA/WPA2 (.hc22000).
  • Downgrade WPA3 via EvilTwin: (Experimental) Clona o AP e expulsa clientes (via CSA, BTM e desautenticações) para capturar handshakes.
  • Suíte de recuperação WPS:
    • PixieDust: Recuperação instantânea de PIN offline: Null Secret, Static Secret e recuperação de PRNG Ralink, RTL819x e eCos.
    • PushButton (PBC): Detecta pressionamentos físicos do botão WPS e extrai imediatamente a PSK WPA em texto claro.
    • Força bruta de PIN: Quebra de PIN WPS retomável com banco de dados de PINs conhecidos e monitoramento de bloqueio do AP.
  • Suíte WEP: ARP replay, ChopChop, Fake Authentication e recuperação de chave PTW em Python puro.

Cofre e Quebra

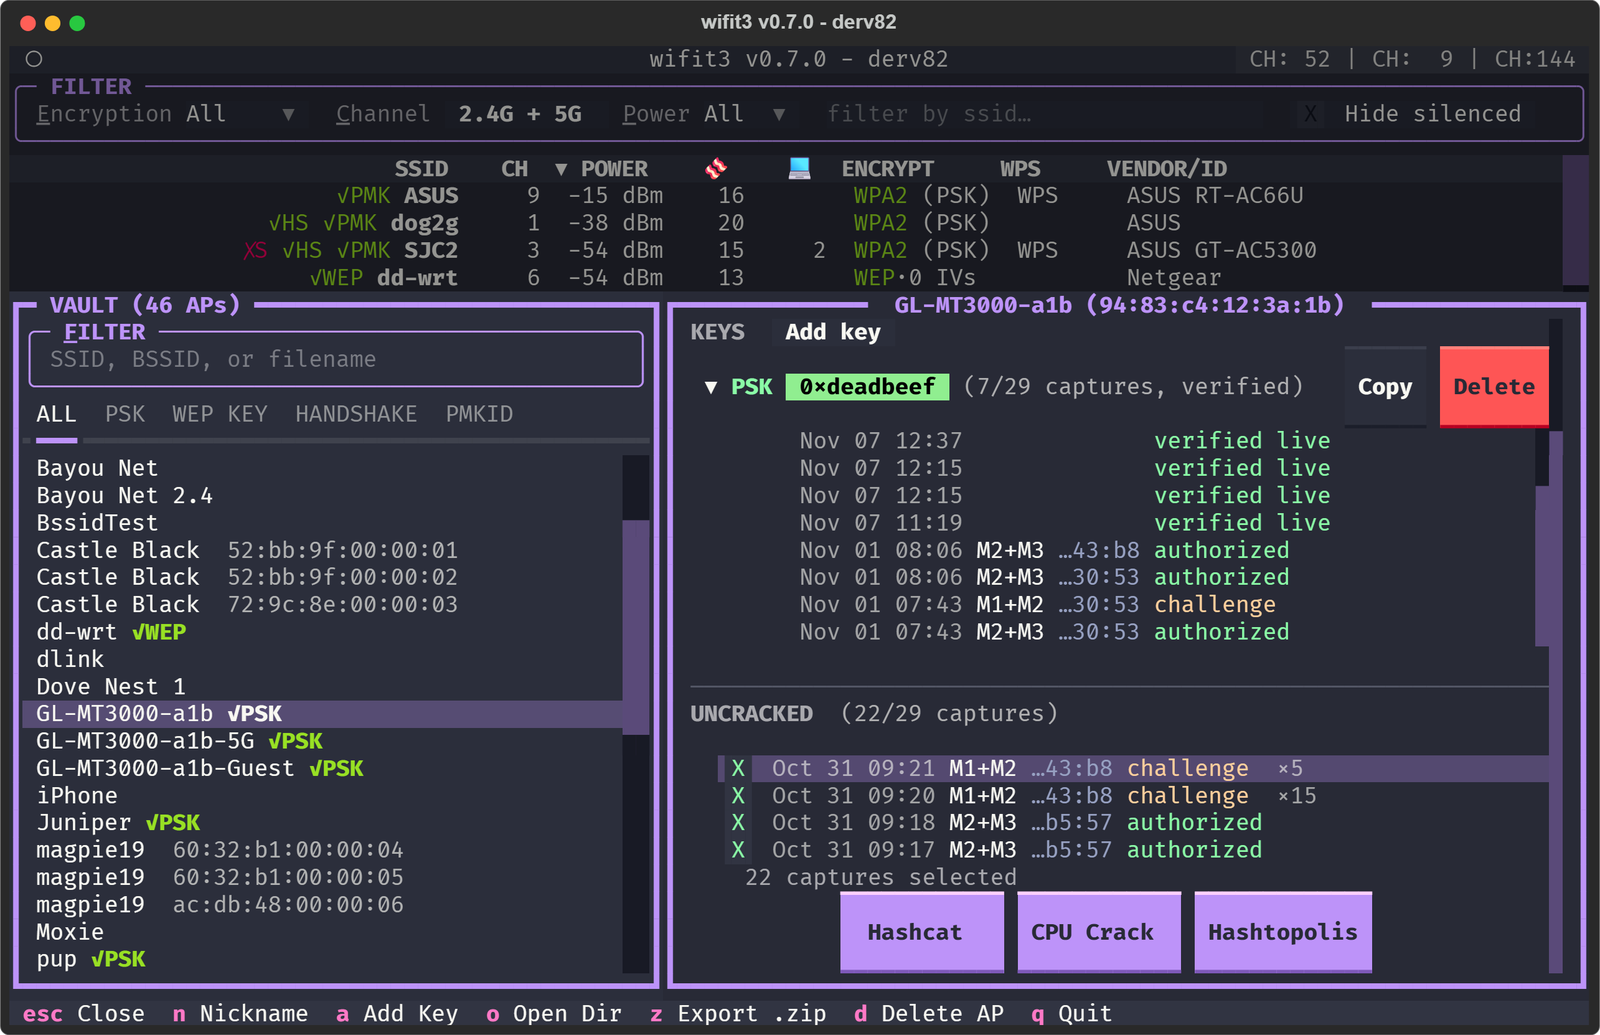
  • Cofre: Mostra cada captura por AP, seu status de PSK (atual, obsoleta ou não quebrada); busca, apelidos, adição manual de credenciais; Show AP e Verify contra o AP ao vivo.
  • Quebra: Crack por CPU integrado, Hashcat (múltiplas wordlists; pausar, retomar, pular) e Hashtopolis; quebra automática após cada captura; lembra quais wordlists foram tentadas.
  • Wordlists: Senhas padrão integradas, variantes de SSID, PSKs baseadas em BSSID e SSIDs sondados (também salvos em um arquivo de wordlist).

Capturas de tela

ScannerFoco (alvo único)
ScannerFoco
Cofre (capturas, chaves e crackers)
Cofre

Hardware Suportado

Importante: É necessário pelo menos um adaptador wireless USB suportado.

ChipsetBandasPlacas (Fabricante + Modelo)
Atheros AR92712,4 GHzALFA AWUS036NHA, TP-Link TL-WN722N V1
MediaTek MT7601U2,4 GHzDongles "nano" genéricos sem marca
MediaTek MT7610U2,4 / 5 GHzALFA AWUS036ACHM, Panda PAU0B
MediaTek MT7612U2,4 / 5 GHzALFA AWUS036ACM
MediaTek MT7921AU2,4 / 5 GHzALFA AWUS036AXM[L], Panda PAU0F
MediaTek MT7925U2,4 / 5 GHzNetgear A9000
Realtek RTL8812AU2,4 / 5 GHzALFA AWUS036ACH
Realtek RTL8814AU2,4 / 5 GHzALFA AWUS1900, ASUS USB-AC68
Realtek RTL8821AU2,4 / 5 GHzALFA AWUS036ACS, TP-Link Archer T2U Plus/Nano
Realtek RTL8821CU2,4 / 5 GHzAuscoumer 600 Mbps, Mercusys MU6H
Realtek RTL8922AU2,4 / 5 GHzASUS USB-BE93
Realtek RTL8822BU2,4 / 5 GHzTP-Link T3U Plus, Archer T4U v3 / T4U+
Realtek RTL8822CU2,4 / 5 GHzD-Link AC13U
Realtek RTL8187L/B2,4 GHzALFA AWUS036H
Realtek RTL8188EUS2,4 GHzTP-Link TL-WN722N v2/v3, Mercusys MW150US
Realtek RTL8188FTV2,4 GHzDongles genéricos sem marca
Realtek RTL8192CU2,4 GHzTP-Link TL-WN823N v1
Realtek RTL8192FU2,4 GHzD-Link AN3U rev. A1
Ralink RT25702,4 GHzBuffalo Nintendo Wi-Fi USB Controller
Ralink RT30702,4 GHzALFA AWUS036NH, TP-Link TL-WN7200ND
Ralink RT53702,4 GHzLOTEKOO 150 Mbps
Ralink RT53722,4 GHzPanda PAU05/PAU06
Ralink RT55722,4 / 5 GHzPanda PAU09 N600

Detalhamento das capacidades e limitações de cada dispositivo: Documentação de Hardware Suportado.

Instalação e Execução

Opção 1: Baixar Binários Pré-compilados (Recomendado)

Baixe o executável autônomo mais recente em Releases:

  • Windows: Baixe e execute wifit3-windows-x64.exe.
  • Linux x64 (sem sudo): chmod +x wifit3-linux-x64 && ./wifit3-linux-x64
  • Linux arm64 (sem sudo): chmod +x wifit3-linux-arm64 && ./wifit3-linux-arm64
  • macOS: (contornar a quarentena)
    xattr -d com.apple.quarantine wifit3-macos-universal2
    chmod +x wifit3-macos-universal2
    ./wifit3-macos-universal2
    

Opção 2: Executar a partir do código-fonte

wifit3 usa o uv da Astral. O sync configura as dependências:

uv sync
uv run wifit3

Opção 3: Compilar seu próprio binário

uv run pyinstaller wifit3.spec --noconfirm --clean

O executável binário é gravado no subdiretório dist/.

Android (Termux, sem root)

@OliverRhyme mantém o wifit3-termux, um port nativo para Termux: sem root, proot ou VM. Ele usa termux-usb e solicita permissão ao Android quando um cartão é conectado. As etapas de instalação estão no README do projeto.

Configuração única do driver

O wifit3 lida automaticamente com a configuração de hardware dentro do aplicativo, após clicar no botão START:

  • Linux: Solicita uma vez via pkexec/sudo para gravar as permissões udev e as listas de bloqueio em /etc/modprobe.d/.
  • macOS: Nenhuma instalação necessária; conecte o dispositivo e selecione Permitir na caixa de diálogo de autorização.
  • Windows: Solicita uma vez via UAC para instalar o WinUSB para o dispositivo.
  • VirtualBox: Adicione seu(s) dispositivo(s) aos USB Filters do VirtualBox antes de conectar.


Baixar ferramenta