
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/cameloo1/sharepoint-toolshell-micro-postmortem

ReconhecimentoAnálise de VulnerabilidadesAnálise ForenseSegurança WebTestes de PenetraçãoInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesRecursos Curados

Sobre

Análise de Logs
GitHubcameloo1/sharepoint-toolshell-micro-postmortem

sharepoint-toolshell-micro-postmortem

Ver Repositório
129há 11 mesesAinda não revisado

Micro-postmortem de incidente reproduzível para Microsoft SharePoint on-premises "ToolShell" (CVE-2025-53770): instantâneo ATT&CK, tabela de "logs que importam", três caçadas (KQL/SPL/Sigma), comunicações das primeiras 4 horas, dados de exemplo e figuras. Criado para triagem rápida; sem dados organizacionais; SharePoint Online fora do escopo.

Compartilhar

Micropost-mortem de Incidente — Campanha “ToolShell” do Microsoft SharePoint (On-Prem)

Este kit realiza a triagem da campanha de dia zero “ToolShell” de meados de 2025 contra o Microsoft SharePoint Server local; o SharePoint Online está fora do escopo. Ele fornece caças reproduzíveis de ponta a ponta, comunicações e figuras sem depender de dados externos.

Por que este repositório existe: acelerar a triagem de analistas com detecções reproduzíveis e comunicações executivas alinhadas.

Escopo e Premissas

  • Apenas Microsoft SharePoint Server local.
  • Fluxo de ataque provável: SharePoint/IIS exposto à internet → abuso de desserialização/ViewState elaborado → implantação de webshell → possível roubo de machineKey/ValidationKey → falsificação de token → RCE/movimentação lateral.
  • Apenas dados sintéticos e ilustrativos; sem telemetria organizacional real ou IOCs proprietários.

Instantâneo ATT&CK

Técnicas enfatizadas: T1190 (Explorar Aplicativo Exposto Publicamente), T1059.001 (PowerShell), T1505.003 (Web Shell), T1078 (Contas Válidas), T1027 (Arquivos Ofuscados/Complicados), T1003 (Dump de Credenciais do SO), T1082 (Descoberta de Informações do Sistema), T1021 (Serviços Remotos), T1071 (Protocolo de Camada de Aplicação), T1567 (Exfiltração por Serviços Web).
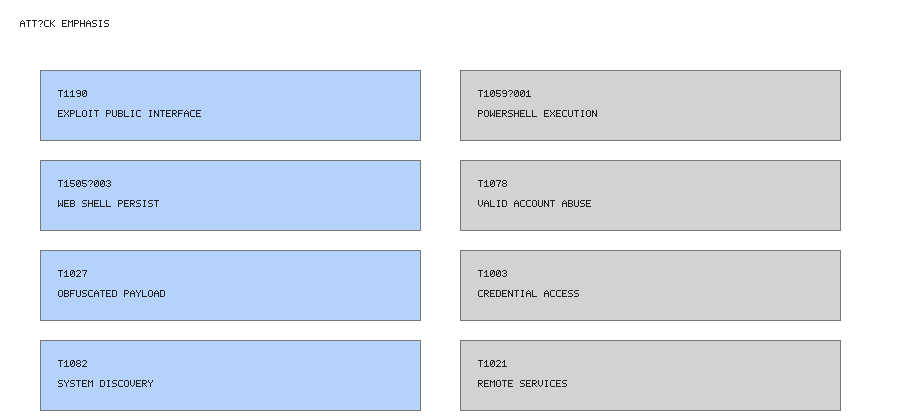
Mapa miniatura do ATT&CK

Logs que Importam (Tabela)

FaseSinalFonte do LogCampos ChavePadrão de Exemplo
Camada Web/IISBlobs longos de __VIEWSTATE, POSTs incomuns para /_layouts/*, UAs raros, picos de 500/404Logs IIS/W3C, ULS do SharePointcs-uri-stem, cs-useragent, sc-status, tamanho da cargaPicos de grandes corpos POST seguidos de erros 500
Execução de processow3wp.exe -> cmd.exe -> powershell.exe com -enc ou -EncodedCommandSegurança do Windows 4688ParentProcessName, NewProcessName, CommandLine, AccountC:\Windows\System32\inetsrv\w3wp.exe gerando PowerShell com carga codificada
Criação de arquivo/webshellQuedas inesperadas de .aspx em \inetpub\wwwroot\wss\... ou \_layouts\...Sysmon 11 / feeds de integridade de arquivosTargetFilename, Image, HashesNovo .aspx em \inetpub\wwwroot\wss\VirtualDirectories\80\App_Data\
Identidade/tokenEmissão anormal de sessão, ações de administrador rastreadas até contas de serviçoULS do SharePoint, logs do AD FSUser, ClientIP, CorrelationId, reinvindicações de tokenConta de serviço emitindo múltiplos tokens de alto privilégio
DNS/ProxyDomínios recém-vistos de baixa prevalência após anomalias no IISLogs de DNS, proxy, firewallquery, src_ip, count, scores de prevalênciaDomínio visto pela primeira vez resolvendo logo após execução do PowerShell

Execute Estas Caças Agora

  • hunts/w3wp_powershell_encodedcommand.kql · SPL · Sigma: Capture PowerShell codificado gerado a partir do worker do IIS.
  • hunts/sharepoint_webshell_filecreate.kql · SPL · Sigma: Identifique arquivos .aspx inesperados nas raízes web do SharePoint.
  • hunts/dns_newly_seen_post_iis_anomaly.kql · SPL · Sigma: Traga à tona domínios DNS de baixa prevalência após anomalias no IIS e processos filhos suspeitos do IIS.

Como Reproduzir Neste Repositório

  • Revise samples/example_events.json para obter entradas representativas do Windows Security 4688, Sysmon 11 e DNS alinhadas a cada caça (ruído benigno incluído).
  • Saídas esperadas (resumidas):
    • Caça de geração do PowerShell: Account da conta de serviço do pool de aplicativos, CommandLine contendo -enc, com 3 acertos maliciosos e 1 nota de script admin benigno.
    • Caça de criação de arquivo webshell: agregação mostrando 2 caminhos .aspx em \inetpub\wwwroot\wss\VirtualDirectories\80\Layouts\ durante a hora do ataque e uma entrada de implantação benigna.
    • Caça de DNS recém-visto: domínios cdn-msupdate.example, toolshare-sync.example vinculados ao IP do host IIS com <5 consultas totais em 24h mais um domínio CDN corporativo benigno ignorado pelo limiar.
  • Ajuste de falsos positivos: alinhe listas de permissões a janelas de automação de admin documentadas, tickets de mudança de implantação, domínios CDN conhecidos e tarefas de manutenção com script. Ajuste os intervalos de tempo e limites de prevalência com base nas normas da plataforma; monitore o comportamento da conta de serviço por meio de comparações de linha de base.

Primeiras 4 Horas — Plano de Comunicações

  • Veja comms/first_4h.md para modelos e placeholders prontos para envio.
  • Cadência: Notificação de triagem T+0–30 (partes interessadas alinhadas), reuniões de escopo horárias T+30–120, status de contenção T+120–240 mais brief executivo alinhado à árvore de decisão.
  • Visual da árvore de decisão: figures/decision-tree.png espelha a lógica ASCII no pacote de comunicações.

Falseabilidade e Limitações

  • Se a automação do pool de aplicativos do IIS iniciar legitimamente o PowerShell com scripts codificados (ex.: ferramentas de DevOps), a caça do PowerShell será acionada; mantenha listas de permissão de manutenção e rastreie contas de automação conhecidas.
  • A limpeza rápida do atacante ou ferramentas alternativas (ex.: webshells CLR não gerenciados, assemblies C#) podem evadir a telemetria de criação de arquivos, especialmente se a cobertura do Sysmon for incompleta ou propensa a adulteração.

Trabalho Futuro (Opcional)

  • Diretrizes de AppSec para aplicativos adjacentes ao SharePoint: varredura de segredos para chaves de máquina, verificações de CI para padrões perigosos de desserialização e monitoramento de integridade da raiz web durante pipelines de build.

Fontes (Referências gerais, não citadas)

  • Orientação de segurança da Microsoft (escopo local): https://www.microsoft.com/en-us/msrc/blog/2025/07/customer-guidance-for-sharepoint-vulnerability-cve-2025-53770
  • NVD CVE (SharePoint local meados de 2025): https://nvd.nist.gov/vuln/detail/CVE-2025-53770
  • Aviso/MAR da CISA (SharePoint meados de 2025): https://www.cisa.gov/news-events/analysis-reports/ar25-218a

Pesquisa de fornecedores:

  • Unit 42 — https://unit42.paloaltonetworks.com/microsoft-sharepoint-cve-2025-49704-cve-2025-49706-cve-2025-53770/
  • SentinelOne — https://www.sentinelone.com/blog/sharepoint-toolshell-zero-day-exploited-in-the-wild-targets-enterprise-servers/
  • Trend Micro — https://www.trendmicro.com/en_us/research.html (pesquisa: “SharePoint ToolShell CVE-2025-53770”)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







