

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Enigma — Motor de engenharia reversa em C++ nativo com pipeline de desmontagem, descompilação e análise para binários PE/ELF, apresentando GUI interativa e descompilador compatível com Ghidra. | Kitploit
Ferramentas/GitHubGitHub/bunnybuzz/enigma
Análise EstáticaEngenharia ReversaDepuradoresAnálise de MalwareAnálise de BináriosEngenharia Reversa Assistida por IA
GitHubbunnybuzz/enigma

Enigma

Motor de engenharia reversa em C++ nativo com pipeline de desmontagem, descompilação e análise para binários PE/ELF, apresentando GUI interativa e descompilador compatível com Ghidra.

Ver Repositório
654110há 3 diasRevisado pelo Kitploit
Compartilhar

Enigma

Mecanismo Nativo de Engenharia Reversa para Agentes de IA

Dê aos agentes de IA acesso a capacidades reais de análise de binários — não apenas a prompts de engenharia reversa.

License: Apache 2.0 Language: C++17 Framework: Qt 6 GitHub stars


O que é o Enigma?

O Enigma é um mecanismo nativo de engenharia reversa em C++ inspirado no pipeline de análise do Ghidra. Ele fornece as capacidades centrais necessárias para inspecionar, desmontar, analisar e descompilar binários executáveis, com uma arquitetura pensada para tornar essas capacidades utilizáveis tanto por agentes de IA quanto por analistas humanos.

Os fluxos de trabalho tradicionais de engenharia reversa frequentemente fazem o analista navegar por uma GUI, inspecionar instruções individuais, seguir referências e conectar descobertas manualmente. A direção do Enigma é diferente: expor as capacidades de análise subjacentes para que um agente possa realizar investigações focadas, seguir evidências por todo um programa e relatar o que encontra — enquanto um humano pode inspecionar e direcionar o trabalho.

O Enigma é um mecanismo de análise, não um LLM e não apenas uma coleção de prompts. Sua análise é realizada por ferramentas nativas; um agente de IA fornece o raciocínio e a orquestração em torno dessas capacidades.

SHA-256 verificado como idêntico à origem: "4D0AC76047ADA91AF8ADECE92D151D691CF6661C384FDB4C690EB0B20D6D6CEB"

Capacidades centrais

Carregamento de binários

O pipeline de carregamento do Enigma suporta múltiplos formatos de executáveis e arquivos de objeto:

  • PE
  • ELF de 32 e 64 bits
  • Mach-O de 32 e 64 bits, incluindo binários fat/universais
  • Suporte a dyld shared-cache
  • Objetos e arquivos COFF
  • Intel HEX e Motorola S-Record
  • Formatos de importação de projetos do Ghidra: .gzf, .gbf e .rep

Desmontagem e suporte a processadores

  • x86 e x86-64
  • ARM e AArch64
  • MIPS, incluindo variantes MIPS16e
  • PowerPC
  • Decodificação de instruções baseada em Capstone com especificações de processador SLEIGH compiladas
  • Geração de P-code por meio da biblioteca nativa do descompilador do Ghidra

Análise de programas

O mecanismo mantém um modelo de programa contendo memória, instruções, funções, símbolos, referências, tipos de dados, relocações e estado de análise relacionado.

As capacidades de análise incluem:

  • Descoberta de funções e análise de limites
  • Análise de símbolos e referências
  • Recuperação de tipos de dados
  • Inspeção de referências cruzadas
  • Analisadores automáticos registrados
  • Análise de funções e blocos básicos
  • Persistência de projetos usando FlatBuffers e LMDB, com commits e branches no estilo Git

Análise de fluxo de controle

O Enigma inclui um modelo de fluxo de controle independente de Qt e uma visualização Function Graph.

  • Construção de blocos básicos e arestas de fluxo de controle
  • Análise de desvios condicionais e incondicionais
  • Representação de arestas de fluxo de controle diretas e computadas
  • Layout de blocos básicos e roteamento ortogonal de arestas
  • Visualização do Function Graph com arestas selecionáveis e navegação de volta à desmontagem
  • Sincronização entre o grafo e a localização atual da desmontagem

Terminologia: um Function Graph representa o fluxo de controle dentro de uma função. Ele é distinto de um Call Graph de todo o programa, que representa as relações entre chamador e chamado entre funções.

Descompilação

O Enigma integra a biblioteca nativa de descompilador em C++ do Ghidra e fornece um modelo de programa nativo em C++ em torno dela.

A funcionalidade disponível inclui descompilação em estilo C, informações de tipos, assinaturas de funções, símbolos, comentários e outros metadados de programa usados durante a análise.
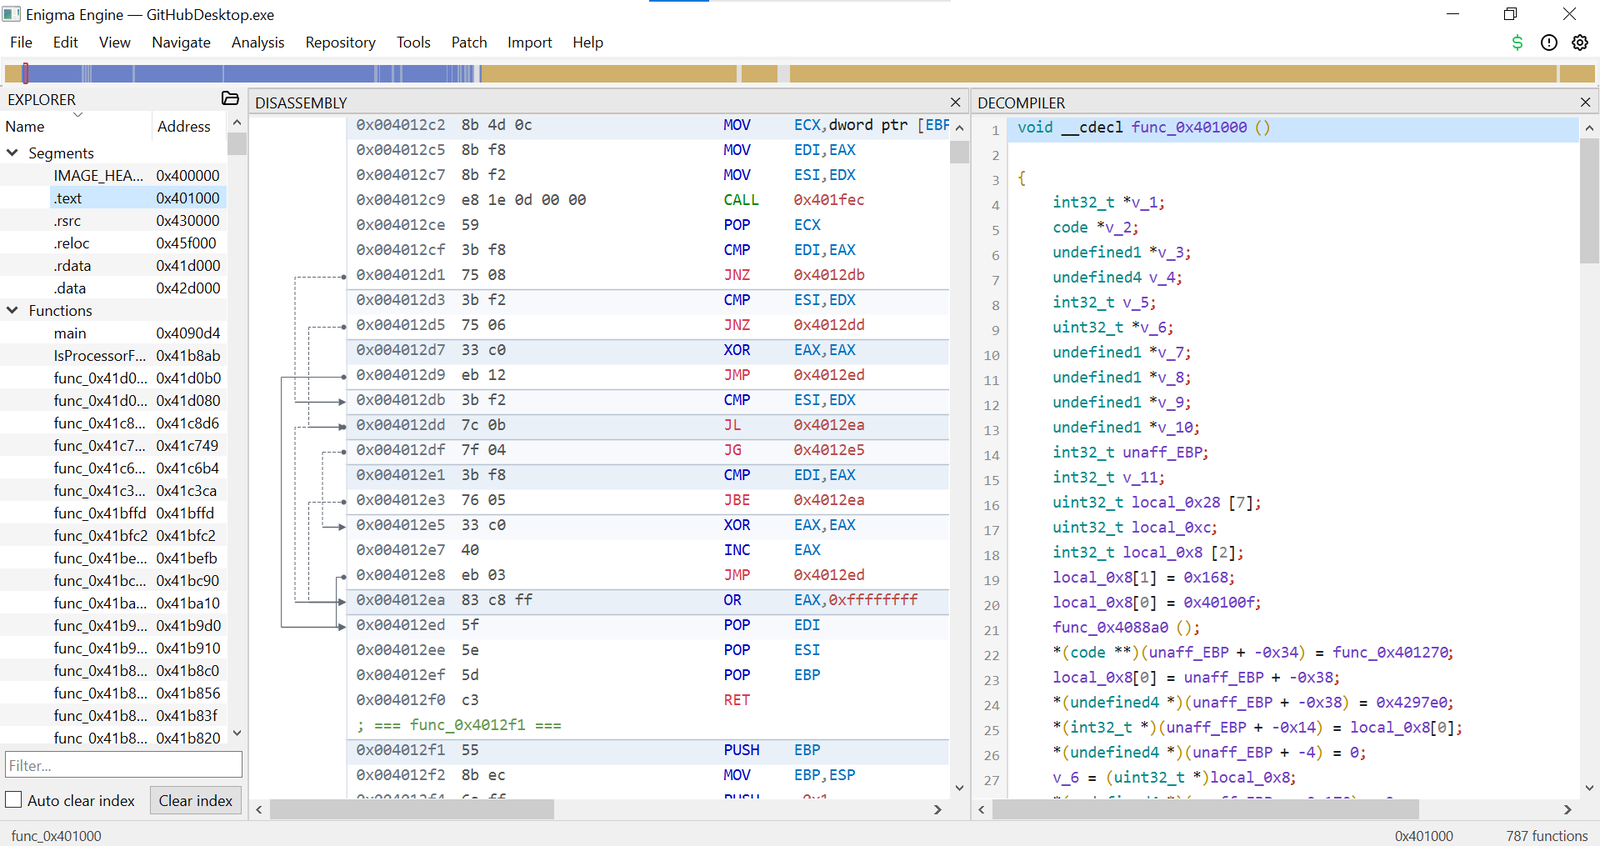
Interface desktop

image

A interface Qt 6 fornece um ambiente de inspeção humana para o mecanismo:

  • Desmontagem interativa
  • Visualização do descompilador
  • Visualização hexadecimal e aplicação de patches
  • Grafo de funções
  • Exploração de referências cruzadas
  • Navegação por funções e símbolos
  • Navegação sincronizada entre as visualizações de análise
  • Renomeação de funções e símbolos

A GUI é uma forma de inspecionar e direcionar a análise; ela não é a definição do próprio motor.

Enigma e agentes de IA

O Enigma está sendo desenvolvido em torno de um fluxo de trabalho orientado a agentes. O objetivo é permitir que um agente de IA utilize capacidades de engenharia reversa como operações concretas, em vez de imitar um humano clicando em um aplicativo desktop.

Uma investigação assistida por agente pode ser organizada da seguinte forma:

  1. Inspecionar o binário alvo e identificar seu formato, arquitetura e regiões relevantes.
  2. Desmontar o código e localizar funções, símbolos e referências.
  3. Analisar o fluxo de controle examinando blocos básicos, ramificações e grafos em nível de função.
  4. Descompilar seletivamente quando uma compreensão de nível superior for útil.
  5. Seguir relacionamentos entre referências e chamadas de função, verificando cada conclusão com base nas evidências disponíveis.
  6. Relatar descobertas com endereços, observações de suporte e incerteza claramente indicada.

O repositório inclui instruções voltadas a agentes. As operações exatas disponíveis para um agente dependem das ferramentas e interfaces presentes na build instalada do Enigma. Consulte as instruções atuais do repositório para agentes e a saída de ajuda de cada ferramenta; não presuma que um servidor MCP separado ou uma interface de plugin dinâmico esteja disponível, a menos que seja explicitamente fornecido pela build.

Arquitetura

flowchart TD
    A[Executable or project] --> B[Binary loader / project importer]
    B --> C[Native program model]
    C --> D[Disassembly and P-code]
    D --> E[Automatic analysis]
    E --> F[Functions, symbols, types, references]
    F --> G[Control-flow model]
    F --> H[Decompiler]
    G --> I[Function Graph]
    C --> J[Project storage]
    D --> K[Agent-facing tools and workflows]
    E --> K
    G --> K
    H --> K
    F --> K
    K --> L[AI agent orchestration]
    I --> M[Human inspection through Qt GUI]
    H --> M
    D --> M

Implementação original e componentes do Ghidra

O Enigma utiliza tecnologias selecionadas do Ghidra onde elas fornecem a funcionalidade de processador de baixo nível e de descompilação exigida pelo projeto. O modelo de programa circundante, o pipeline de análise, a camada de armazenamento, os loaders e a interface Qt são implementados nativamente no Enigma.

ComponenteOrigem
Biblioteca de descompilador nativaDescompilador C++ do Ghidra
Especificações de processador SLEIGHGhidra
Modelo de programaImplementação nativa em C++ do Enigma
Sistemas de memória, símbolos, referências e tipos de dadosImplementação nativa em C++ do Enigma
Pipeline de análiseImplementação nativa em C++ do Enigma
Carregamento de bináriosImplementação nativa do Enigma
Armazenamento de projetoImplementação nativa do Enigma
Interface de desktopImplementação nativa em Qt 6

Compilando a partir do código-fonte

Requisitos

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






