Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Scanning — Análise dos resultados de varredura de rede, vulnerabilidades de serviços, identificação de sistema operacional e descobertas críticas do Nessus, incluindo Ghostcat (CVE-2020-1938). | Kitploit
Ferramentas/GitHubGitHub/aidilzlkfli/scanning
OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesAnálise de VulnerabilidadesExploraçãoAnálise ForenseSegurança de RedeCTFTestes de PenetraçãoAprendizado e Educação
GitHubaidilzlkfli/scanning

Scanning

Análise dos resultados de varredura de rede, vulnerabilidades de serviços, identificação de sistema operacional e descobertas críticas do Nessus, incluindo Ghostcat (CVE-2020-1938).

71há 6 mesesAinda não revisado
Compartilhar
Ver Repositório

Análise de Vulnerabilidades - LAB W7

Descrição

Código do CursoIKB21004 & IKB21403
TarefaAnálise de Arquivos - Resultado de Escaneamento
DificuldadeIntermediário
CategoriaAvaliação de Vulnerabilidades, Análise de Rede
Técnicas UtilizadasAnálise de Pacotes, Identificação de SO, Interpretação de Vulnerabilidades, Análise Nessus
Ferramentas UtilizadasWireshark, Nmap, Nessus

Visão Geral

Este laboratório foca na análise de resultados de escaneamento de rede, interpretação de saídas do Nmap para identificar serviços vulneráveis, realização de identificação de SO usando valores TTL e análise de descobertas do Nessus, incluindo a vulnerabilidade crítica Ghostcat.

Questão 1: Analise o packet1.pcap e encontre a flag.

Instruções: Abra o packet1.pcap no Wireshark e analise os pacotes capturados para localizar a flag.

Passos:

  1. Abra o packet1.pcap no Wireshark
  2. Siga os streams TCP ou inspecione os detalhes dos pacotes
  3. Procure por strings ocultas ou padrões de flag
image image

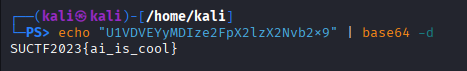
Questão 2: Analise o packet2.pcap e encontre a flag.

Instruções: Abra o packet2.pcap no Wireshark e analise os pacotes capturados para localizar a flag.

Passos:
  1. Abra o packet2.pcap no Wireshark
  2. Siga os streams TCP ou inspecione os detalhes dos pacotes
  3. Procure por strings ocultas ou padrões de flag
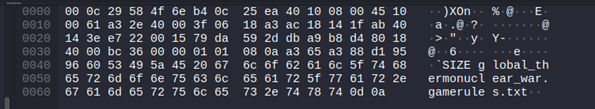
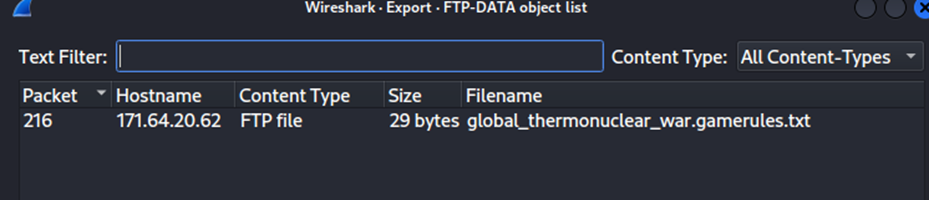
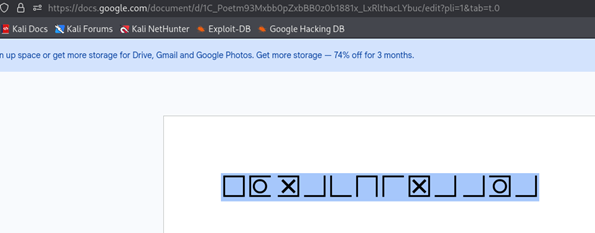
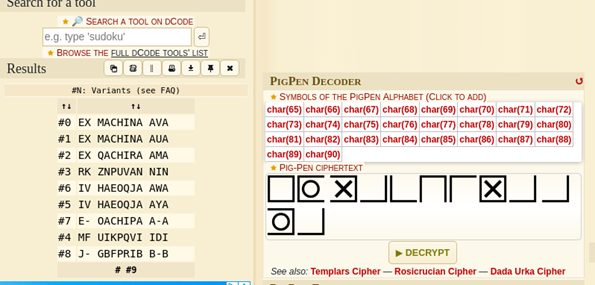
image image image image image

a flag é SUCTF2023{EXMACHINAAVA}


Questão 3: Interprete uma Saída do Nmap

Resultados do Escaneamento Nmap

PORT     STATE SERVICE       VERSION
21/tcp   open  ftp           vsftpd 2.3.4
22/tcp   open  ssh           OpenSSH 5.3p1
80/tcp   open  http          Apache 2.2.8
139/tcp  open  netbios-ssn
445/tcp  open  microsoft-ds  Windows 7 Professional 7601 Service Pack 1

1. O que um atacante pode fazer com cada porta?

PortaServiçoVersãoVetor de Ataque
21/tcpFTPvsftpd 2.3.4Execução de Comando por Backdoor: Enviar um nome de usuário com :) concede acesso ao shell
22/tcpSSHOpenSSH 5.3p1Força Bruta: Enumeração de usuários e força bruta de credenciais
80/tcpHTTPApache 2.2.8Exploração Web: Path traversal, listagem de diretório, explorações CGI
139/445SMBWindows 7 SP1Execução Remota de Código: EternalBlue (MS17-010) e ataques de relay SMB

2. Quais vulnerabilidades provavelmente estão presentes com base na versão?

  • vsftpd 2.3.4: Vulnerabilidade de execução de comando por backdoor
  • Windows 7 SP1: Vulnerabilidade MS17-010 (EternalBlue)
  • Apache 2.2.8: Smuggling de requisição HTTP e DoS (CVE-2007-6750)

3. Qual é o de maior risco e por quê?

A porta 21 (FTP) é a mais perigosa. O backdoor é simples de explorar, não requer credenciais e fornece acesso instantâneo ao shell.

4. Qual caminho de ataque pode ser construído a partir disso?

  • Passo 1: Explorar o backdoor do vsftpd na porta 21 para acesso inicial ao shell
  • Passo 2: Escalar privilégios para SYSTEM usando ms16-032
  • Passo 3: Extrair credenciais ou atacar a porta SMB (MS17-010) para persistência

5. Qual deve ser a remediação?

  • Remova/bloqueie o FTP se não for necessário. Corrija o vsftpd imediatamente
  • Atualize ou retire o Windows 7 (fim de suporte). Atualize o Apache
  • Aplique patches SMB (KB4012212) ou desabilite SMBv1

Screenshot - Nmap Analysis


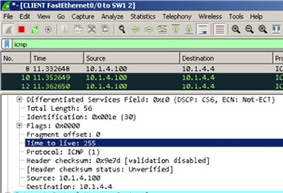
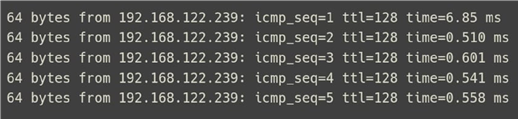
Questão 4: Identifique o SO (Identificação de SO) - TTL

Amostra 1

image

Resposta: SO Linux

Amostra 2

image

Resposta: Windows 7

Amostra 3

image

Resposta: Windows 10/11

Guia de Referência TTL

Valor TTLSO Típico
64Linux / Unix
128Windows 7 / 8 / 10 / 11
255Cisco / Solaris

Screenshot - OS Fingerprinting


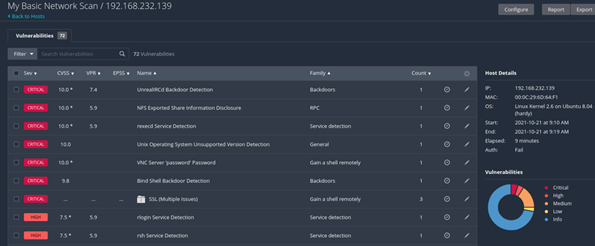
Questão 5: Analise o arquivo Nessus

Análise da Vulnerabilidade Ghostcat

Carregue Network_Scan.nessus no Nessus e analise as descobertas. Foque nas descobertas críticas ou altas identificadas na análise chamada "Ghostcat".

Descobertas

1. Qual é o número da porta afetada?

Porta 6667/tcp/icp

2. Qual é o protocolo afetado?

AJP (Apache JServ Protocol) / TCP

3. Qual é a pontuação CVSS da vulnerabilidade encontrada?

10.0 (Crítico) - Pontuação base CVSS v3.0

4. Você consegue encontrar algum exploit relacionado a esta vulnerabilidade?

Sim - Exploits públicos disponíveis em:

  • Exploit-DB (EDB-49039)
  • GitHub

5. Encontre o CVE para esta vulnerabilidade.

CVE-2020-1938 (também relacionado: CVE-2020-1745)

Visão Geral da Vulnerabilidade Ghostcat

AtributoValor
Nome da VulnerabilidadeGhostcat
Componente AfetadoApache Tomcat AJP Protocol
Pontuação CVSS10.0 (Crítico)
ID CVECVE-2020-1938
ImpactoLeitura de arquivos, Execução Remota de Código
image

Resumo

QuestãoTarefaPrincipais Descobertas
Q1Análise packet1.pcapFlag encontrada
Q2Análise packet2.pcapFlag encontrada
Q3Interpretação Nmapbackdoor vsftpd, vulnerabilidade EternalBlue
Q4Identificação de SOLinux (TTL=64), Windows (TTL=128)
Q5Análise NessusGhostcat (CVE-2020-1938), CVSS 10.0

Resumo de Remediação

VulnerabilidadeServiço AfetadoCVSSRemediação
Backdoor vsftpdFTP 21/tcpCríticoAtualize o vsftpd ou remova o serviço
EternalBlue (MS17-010)SMB 139/445CríticoAplique KB4012212, desabilite SMBv1
Smuggling de Requisição HTTPHTTP 80/tcpMédioAtualize o Apache para a versão mais recente
GhostcatAJP 6667/tcpCrítico (10.0)Atualize o Tomcat, desabilite AJP se não usado

Ferramentas Utilizadas

  • Wireshark - Packet analysis
  • Nmap - Network scanning and OS fingerprinting
  • Nessus - Vulnerability scanning
  • TTL Analysis - OS identification
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →