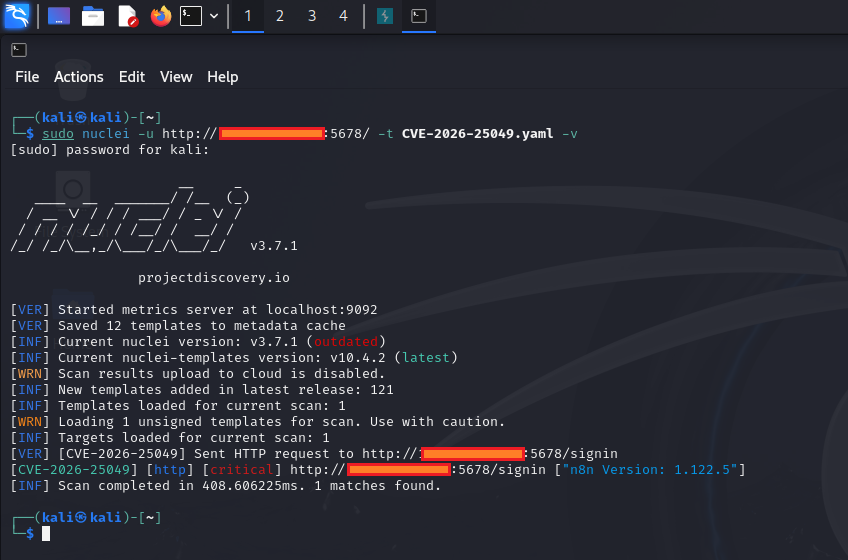
Notas de orientação e verificação para CVE-2026-25049, uma divulgação de informações não autenticada no endpoint /rest/settings do n8n, com impacto, versões afetadas e mitigação.



Esta vulnerabilidade permite acesso não autenticado a dados de configuração internos por meio de um endpoint da API REST em determinadas implantações do n8n.
Em configurações vulneráveis, o seguinte endpoint é acessível sem autenticação:
GET /rest/settings
public)Este endpoint normalmente deveria ser restrito a usuários autenticados, mas configurações incorretas ou versões vulneráveis podem expô-lo publicamente.
Embora não leve diretamente ao comprometimento total do sistema, esta vulnerabilidade pode:
💡 Mesmo a divulgação limitada de informações pode enfraquecer significativamente a postura geral de segurança.
n8n v1.123.5⚠️ Sempre verifique os avisos oficiais e changelogs.
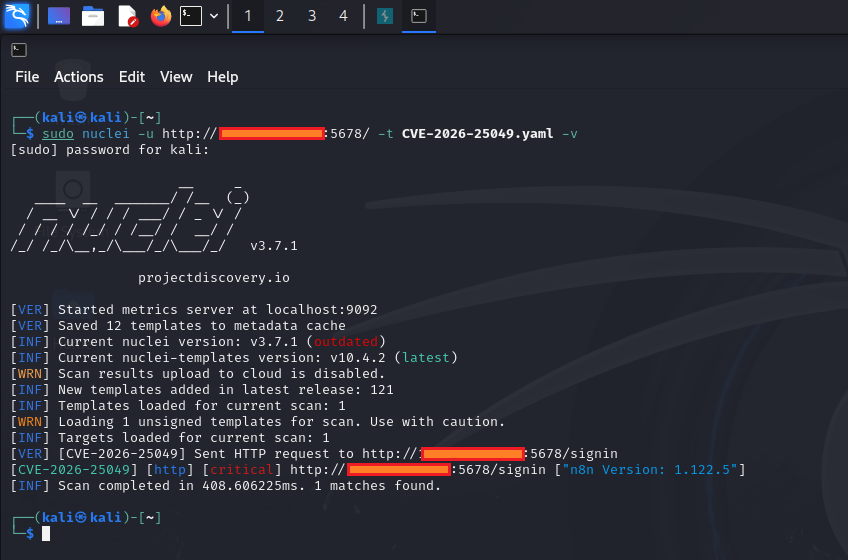
Para verificar a vulnerabilidade:
Envie uma requisição para:
/rest/settings
Observe o comportamento da resposta.
401 Unauthorized200 OKPara proteger sua instância do n8n:
5678 (VPN, firewall, lista de IPs permitidos)| Fator | Avaliação |
|---|---|
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Escopo do Impacto | Parcial (Vazamento de Informações) |
| Explorabilidade | Alta (se exposto) |
⚠️ Este projeto destina-se a fins educacionais e testes de segurança autorizados apenas. Não teste ou escaneie sistemas sem permissão explícita.
Se você achar isto útil:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.