 completetech-security/php2shell-check
Verificador de exposição ao Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) com relatórios HTML personalizados. Python em arquivo único, sem dependências, sem payloads de exploit.





Triagem passiva para sites que anunciam uma versão de PHP afetada pelo PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · arquivo único, sem dependências
O php2shell-check lê a versão de PHP que um site já anuncia em seus cabeçalhos de resposta públicos e a compara com a correção oficial upstream para cada ramo do PHP. Ele não envia payloads de exploração, respeita o robots.txt e relata incertezas com honestidade: uma versão oculta, conflitante ou compilada pelo fornecedor é unknown, nunca "segura".
robots.txt, com TLS verificado e um User-Agent descritivo.php2shell_exploitability=not_tested.wordpress_check.py usa apenas a biblioteca padrão do Python. O nome do arquivo e o User-Agent padrão são mantidos por compatibilidade; o WordPress não é necessário para a avaliação do PHP2Shell.[!IMPORTANT] Exposição potencial não é exploração confirmada. Cabeçalhos não conseguem revelar o SAPI do PHP, backports do fornecedor ou o status real de correção. Trate cada resultado como um alerta para que um administrador verifique. Verifique apenas sites que você está autorizado a avaliar.
Requer Python 3.10 ou mais recente no Windows, macOS ou Linux. Não há nada para instalar: nenhum pacote pip, chave de API, navegador ou banco de dados. Use python3 onde for assim que o Python é chamado no seu sistema.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt é um arquivo de texto com um site autorizado por linha; websites.example.txt mostra o formato usando domínios de exemplo reservados. Consulte Uso para regras de entrada e opções.
Todo resultado de site inclui php2shell_status:
| Status | Significado |
|---|---|
potentially_affected | Uma versão completa e não qualificada do PHP abaixo da correção do seu branch é anunciada. Peça ao administrador para verificar. |
fixed_version_reported | A versão anunciada atende à correção do seu branch. Esta é uma versão reportada, não um patch verificado nem um atestado de saúde. |
unknown | Versão oculta, parcial, conflitante, pré-lançamento, qualificada pelo fornecedor ou fora dos branches 8.2–8.5 cobertos. |
| Branch do PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Corrigido em | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Os limites vêm dos avisos do projeto PHP para CVE-2026-109618 e CVE-2026-109619, verificados em 2026-10-21. A tabela está embutida no script e não é atualizada a partir da internet. Distribuições como Ubuntu fazem backport de correções sem alterar o número da versão upstream, portanto builds empacotados são sempre unknown.
Os resultados operacionais são separados dos resultados da avaliação. Uma execução concluída pode conter alvos que foram bloqueados, expiraram ou estavam fora do escopo; essas linhas têm uma avaliação unknown, não uma descoberta negativa. Consulte a referência completa para os valores de status e fetch_status da detecção e todos os campos de saída, e a metodologia de avaliação para saber como cada versão é classificada.
--format html produz um único arquivo offline com seu logo, blocos de resumo e todos os resultados ordenados por risco. Ele segue o tema claro ou escuro do leitor e imprime com clareza.
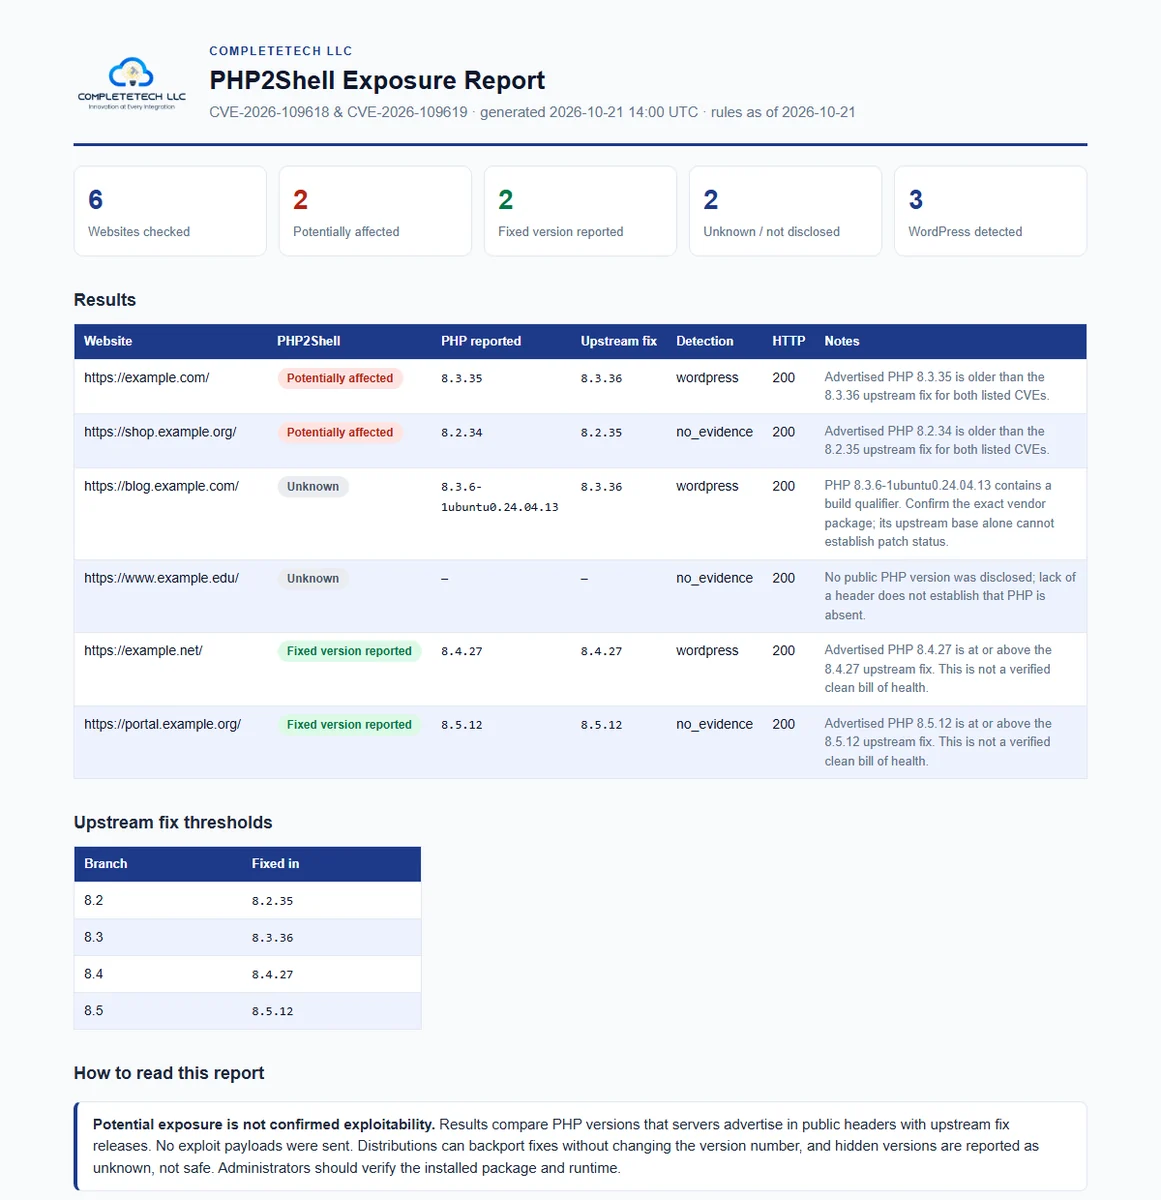
Exemplo sintético criado a partir de domínios reservados example.*. Ver o HTML.
Use --logo path/to/logo.png e --brand "Your Company" para personalizar o relatório com a marca da sua própria organização. CSV e JSON continuam disponíveis para planilhas e pipelines.
/robots.txt da origem e para se a página estiver desautorizada.GET comum à página, com TLS verificado e um User-Agent honesto.X-Powered-By e Server, além de marcadores do WordPress no HTML já retornado.






