brainproxy
Um kit de ferramentas de teste de segurança web rápido e orientado a IA, escrito em Rust. Alguns elementos da interface são modelados
a partir de outros aplicativos, e as regras de varredura são portadas do OWASP ZAP (Apache 2.0, consulte NOTICE). Seu principal
operador é uma plataforma de pentest com IA: Braintruder o conduz por meio de um runner Kali. Cada recurso é um
comando CLI não interativo com saída JSON estruturada, e um aplicativo desktop para macOS,
Linux e Windows roda no mesmo motor.
Use-o apenas contra sistemas para os quais você tem autorização de teste.
Destaques
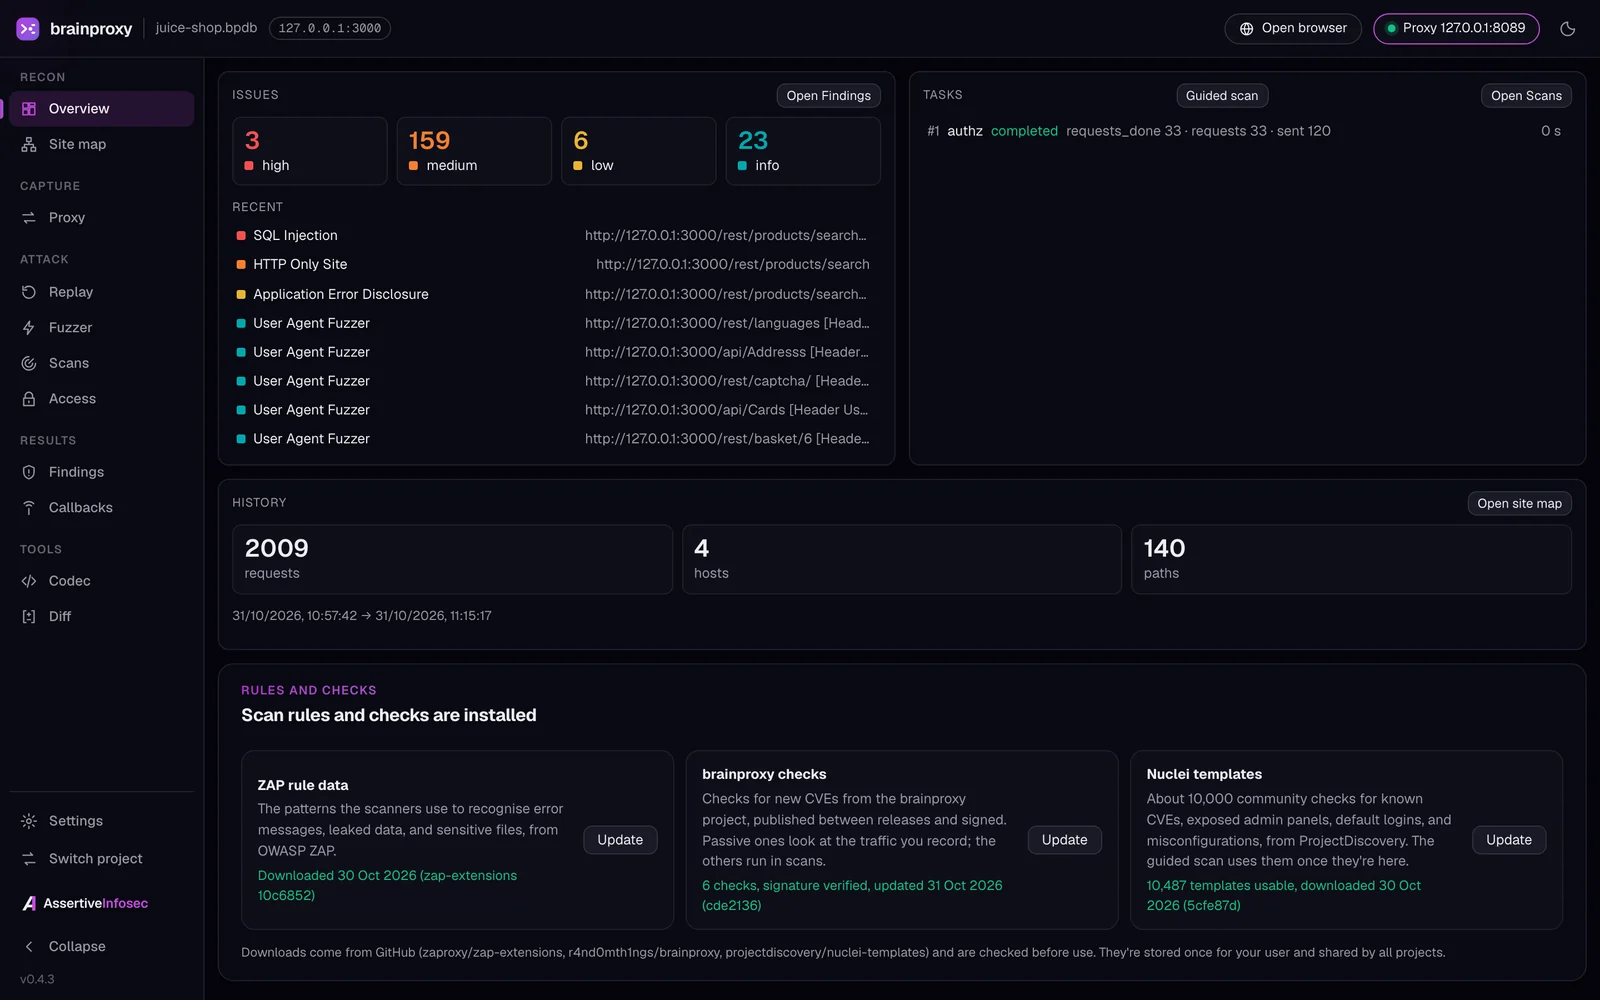
- Varredura guiada. Escolha os sites e uma profundidade (Rápida, Padrão, Completa) e a Visão geral
rastreia, ataca e mostra os resultados. Abra-a novamente a qualquer momento pela Visão geral ou
Varreduras › Nova varredura.
- Varredura de API guiada. Forneça um arquivo OpenAPI 3 ou Swagger 2.0 (JSON ou YAML), uma coleção
Postman com seu ambiente, ou um esquema ou endpoint GraphQL, escolha o servidor, adicione uma
chave de API, token bearer, OAuth 2 (client credentials, password, refresh token ou um login
pelo navegador, renovado conforme expira) ou um assinador de requisições (chaves HMAC, RSA, ECDSA ou Ed25519, JWTs,
AWS SigV4, ou o próprio script de pré-requisição da coleção) se a API precisar de um, e marque as
operações a testar. PUT, PATCH, DELETE e mutações GraphQL permanecem desativados até você optar por ativá-los, e
nada é enviado fora do escopo do engajamento.
- Varreduras direcionadas. Pesquise as regras de varredura do ZAP e as verificações do Nuclei e do brainproxy por
nome, CVE ou tag (Varreduras › Nova varredura › Direcionada), escolha algumas e execute apenas essas.
- Verificações para novas CVEs entre versões. As verificações próprias do brainproxy vêm de um feed
assinado (Ed25519, verificado antes de qualquer instalação) e são atualizadas uma vez por dia, então uma nova
verificação de CVE não espera por uma nova versão do aplicativo. Verificações rápidas de CVE com um clique executam uma delas
em seus sites, como o bug do decodificador Brotli CVE-2026-111497. PHP2Shell
(CVE-2026-109618, CVE-2026-109619) tem sua própria verificação integrada.
- Verificações passivas. Verificações de feed e locais com
scope: passive examinam o tráfego que você
registra e não enviam nada, ao lado das regras passivas integradas.
- Scripts quando o texto não basta. Um arquivo JavaScript seu pode calcular a substituição de uma
regra de correspondência e substituição (assinar cada requisição, por exemplo), processar payloads de fuzzing, ou ser
uma verificação passiva que retorna achados. Ele roda em um sandbox sem acesso a arquivos ou rede,
sob limite de tempo e memória, e somente quando você o nomeia: um agente via MCP não pode.
- Relatórios que as pessoas conseguem ler. Achados › Relatório… cria um relatório para seu leitor, com uma
pré-visualização ao vivo: técnico, um resumo executivo com postura e tendências, uma entrega para desenvolvedores
com uma linha curl por achado, ou uma carta de reteste do que mudou desde um dia.
Adicione sua empresa, logotipo e cor, classifique problemas com CVSS 4.0 e salve como HTML, PDF,
Word ou Markdown. Cookies de sessão, credenciais e tokens são mascarados, para que possa ser entregue
a terceiros; layouts salvos mantêm as escolhas para a próxima vez.
- Veja o que um reteste corrigiu. Compare achados com uma varredura: novos nela, ainda encontrados, ou
não encontrados novamente (provavelmente corrigidos), contando apenas o que aquela varredura realmente cobriu.
- WebSockets. O proxy registra cada conexão e mensagem WebSocket (fragmentos
unidos, permessage-deflate desfeito), pode reter mensagens em Intercept para você editar ou
descartar, e o Replay abre novas conexões com um handshake registrado para enviar mensagens novamente.
- Regras de varredura do OWASP ZAP, além de cerca de 10.000 templates Nuclei, todos executados dentro de um
escopo de engajamento write-once contra o qual cada requisição é verificada.
Manual
docs/MANUAL.md: instalação, conceitos, um primeiro engajamento passo a passo, cada
ferramenta no aplicativo desktop, a linha de comando, agentes e solução de problemas.
Aplicativo desktop
Os lançamentos com tag também anexam a GUI de desktop com a CLI incluída:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage, e
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (por exemplo, brainproxy-gui-0.3.9-macos-arm64.dmg;
os lançamentos até 0.3.8 não têm versão nos nomes). Os aplicativos ainda não são assinados: no macOS, abra
o aplicativo uma vez e depois vá em Ajustes do Sistema → Privacidade e Segurança → Abrir Mesmo Assim; no Windows, escolha Mais informações → Executar assim mesmo. A
linha de comando isolada para Windows é brainproxy-<version>-windows-x86_64.exe; a incluída é
C:\Program Files\brainproxy\brainproxy.exe (.msi) ou %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). Consulte
docs/GUI.md.
Para experimentar o código atual ao lado de um lançamento, make dev-deb (Linux) ou make dev-macos (macOS)
compila um pacote brainproxy-dev do aplicativo em dist/, com seu próprio nome, CLI, dados do aplicativo e
ícone (make help; docs/GUI.md, Dev packages).
 r4nd0mth1ngs/brainproxy



