
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 andresriancho/w3af
Scanner de segurança de aplicações web de código aberto que identifica e explora mais de 200 vulnerabilidades, incluindo XSS, injeção de SQL e…
 projectdiscovery/nuclei
Scanner de vulnerabilidades rápido baseado em YAML, com motor de detecção orientado por templates para testes de segurança automatizados em…
 sabri-zaki/easy_hack
Hackeie o Mundo usando Termux
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 ffuf/ffuf
Fuzzer web rápido escrito em Go
 projectdiscovery/katana
Uma estrutura de crawling e spidering de próxima geração.
 akha-security/akca
Scanner DAST orientado a evidências em Go que rastreia aplicações web e APIs e, em seguida, executa verificações adaptativas de SQLi, XSS, RCE, SSRF…
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…
 jaeles-project/jaeles
O canivete suíço para testes automatizados de aplicações web
 1n3/sn1per
Plataforma automatizada de testes de penetração e gerenciamento de superfície de ataque. Reconhecimento, varredura, exploração, relatório — 600+…
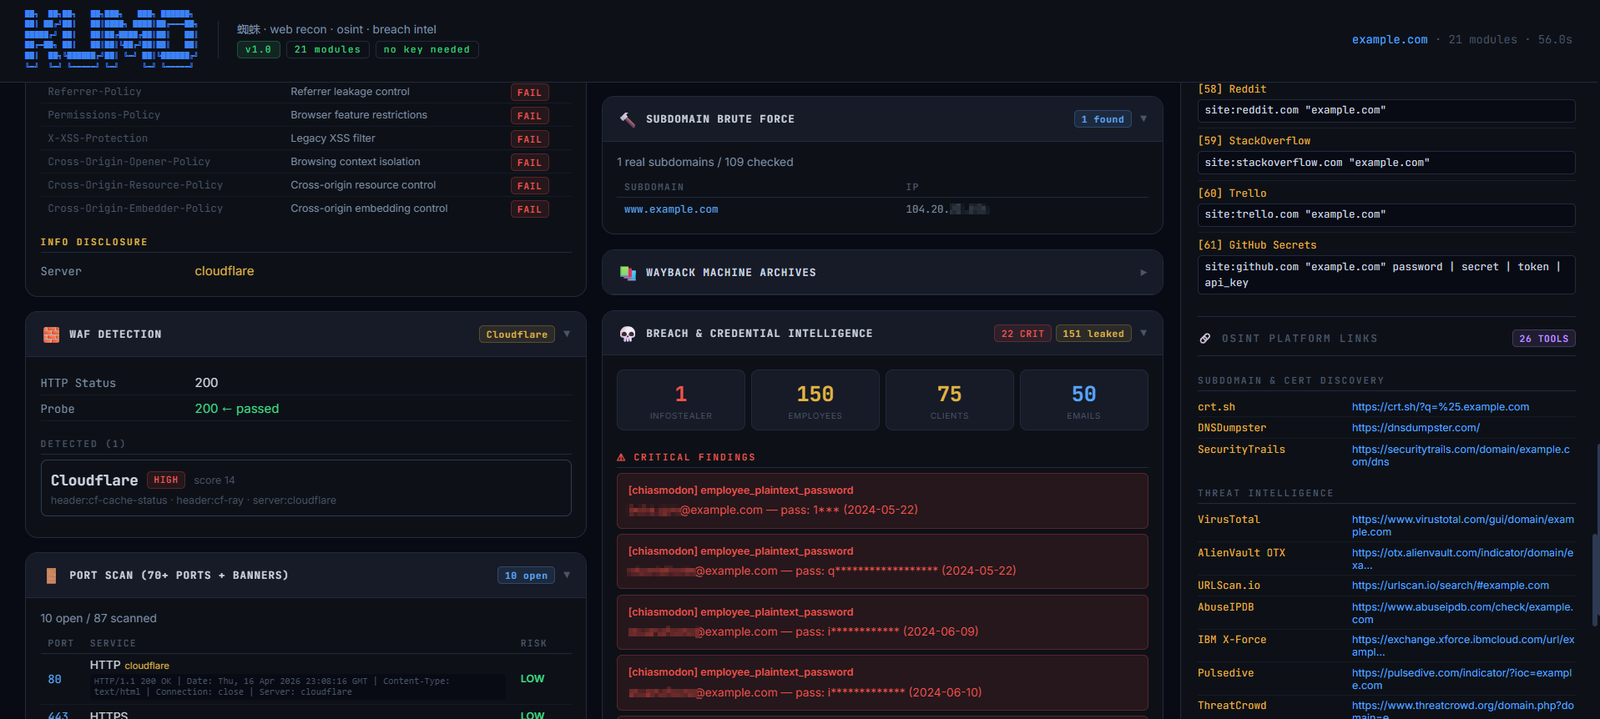 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 projectdiscovery/httpx
Ferramenta HTTP rápida e multiprobe para reconhecimento e coleta de informações. Testa TLS, CSP, cabeçalhos, pilha tecnológica e CDN. Suporta…
 projectdiscovery/nuclei-templates
Lista com curadoria da comunidade de templates para o mecanismo nuclei encontrar vulnerabilidades de segurança.
 sqlmapproject/sqlmap
Ferramenta automática de injeção SQL e tomada de controle de banco de dados
 wapiti-scanner/wapiti
Scanner de vulnerabilidades web escrito em Python3
 portswigger/http-terminator
Pipeline de pesquisa assistido por IA que extrai técnicas de dessincronização HTTP, gera casos de teste de requisições malformadas, valida-os via…
 kamalx06/xxeripper
Scanner XXE de caixa preta que detecta injeção in-band, baseada em erros e blind out-of-band por meio de baselining estatístico, fingerprinting de…
 urbanadventurer/whatweb
Scanner web de próxima geração




