
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 franklinf25/cve-2026-15176
Análise, laboratório diferencial e PoC para CVE-2026-15176, um heap overflow pré-autenticação no tratamento de alias+rewrite do NGINX, com um…
 0xg33k/cve-2026-18470
POC de detecção para CVE-2026-18470: verifica as versões do plugin WordPress Login & Register Forms e sonda o fluxo de senha perdida para divulgação…
 ashrafzaryouh/cve-2026-20131
Ferramenta de detecção segura para CVE-2026-20131, uma RCE de desserialização Java pré-autenticação no Cisco Secure Firewall Management Center, com…
 ekacs/predicted-cve-2026-20349
Guia Prático Educacional: Detecção de Versão do Cisco ASA & FTD (CVE-2026-20349)

 valtersit/magento-cve-scanner
Escaneie instalações do Magento/Adobe Commerce via composer.lock — correspondência de CVE via API ValtersIT
 gotr00t0day/cve-2026-21589
PoC em Python que explora uma path traversal no Atlassian Jira, Confluence e Bitbucket para ler arquivos arbitrários, detectar hosts vulneráveis e…
 renzi25031469/cve-2026-21589
Atlassian Data Center Multiple Products - Arbitrary File Access (Path Traversal)
 murrez/cve-2026-21589
PoC em Python para CVE-2026-21589, uma leitura de arquivo por path traversal não autenticada em produtos Atlassian Data Center via…
 rxsklife/cve-2026-21589
PoC em Python e scanner em lote para CVE-2026-21589, uma travessia de caminho pré-autenticação em produtos Atlassian Data Center que permite leitura…
 ynsmroztas/atlassniper
Detector de CVE-2026-21589 para travessia de webresource no Atlassian Data Center. Confirmação de leitura de arquivo no webroot sem autenticação…
 bimboxh4/cve-2026-21589
Script de detecção em Python que envia payloads para instâncias do Atlassian Jira, Confluence e Bitbucket para identificar vulnerabilidades de…
 rahulreddykarne/ark-wp-scanner
Escaneia plugins do WordPress em busca de vulnerabilidades de guarda ausente usando assinaturas do ripgrep, regras do Semgrep, mapeamento de…
 msmacu/smartpwn
Scanner de vulnerabilidades e ferramenta de exploit baseados em Rust, direcionados ao SmarterMail CVE-2026-23760 — apenas para pesquisa…
 theauditortool/benchproctor
Corpus de benchmark SAST aberto: 2.938.418 casos balanceados, 11 linguagens, 21 alvos de framework, 242 categorias emitidas e 231 IDs CWE distintos.…
 r4nd0mth1ngs/brainproxy
Kit de ferramentas de testes de segurança web rápido e com IA em primeiro lugar, em Rust: uma alternativa de código aberto ao ZAP, Burp Suite e…
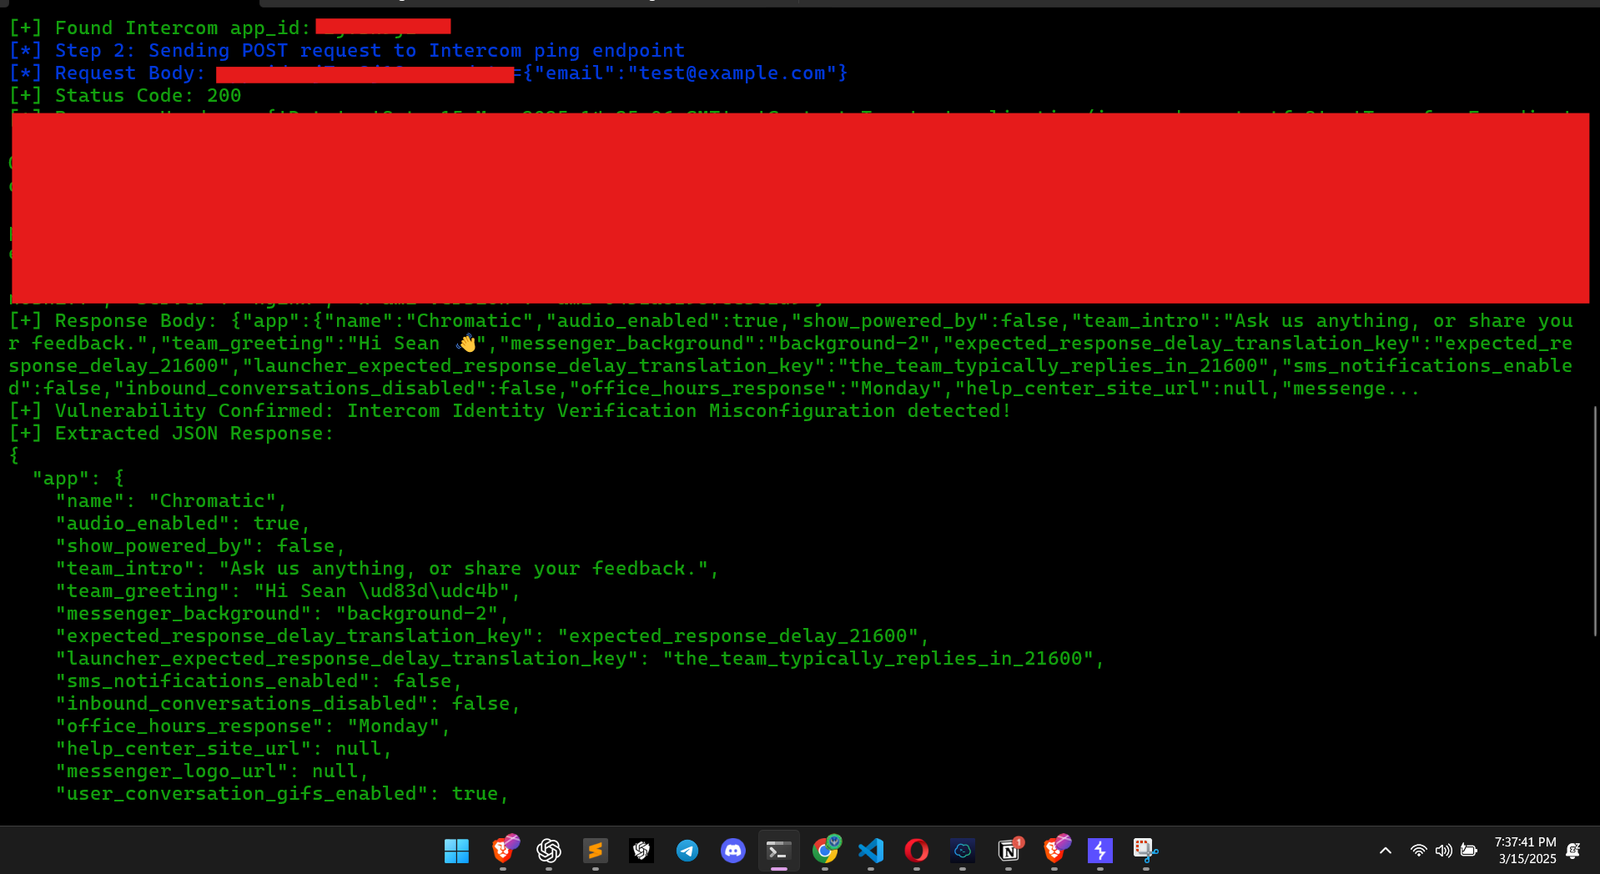 muhammadwaseem29/intercom-exploit
A verificação de identidade não está configurada no widget do Intercom, permitindo que um atacante se passe por um usuário e acesse seu histórico de…
 drau6/keydra
CLI scanner that detects leaked API keys, tokens, and credentials in source trees and deployed web apps, with Supabase/Firebase misconfiguration…
 chainreactors/gogo
Mecanismo de varredura Go de alto desempenho para red teams: varredura de portas configurável, fingerprinting ativo/passivo, extração de informações…








