

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-20131
Ferramentas DefensivasReconhecimentoScanners de VulnerabilidadesScanners de Vulnerabilidades WebExploração
GitHubashrafzaryouh/cve-2026-20131

CVE-2026-20131

Ferramenta de detecção segura para CVE-2026-20131, uma RCE de desserialização Java pré-autenticação no Cisco Secure Firewall Management Center, com fingerprinting de FMC e verificação de banner de versão.

Compartilhar
Ver Repositório
há 6 mesesAinda não revisado

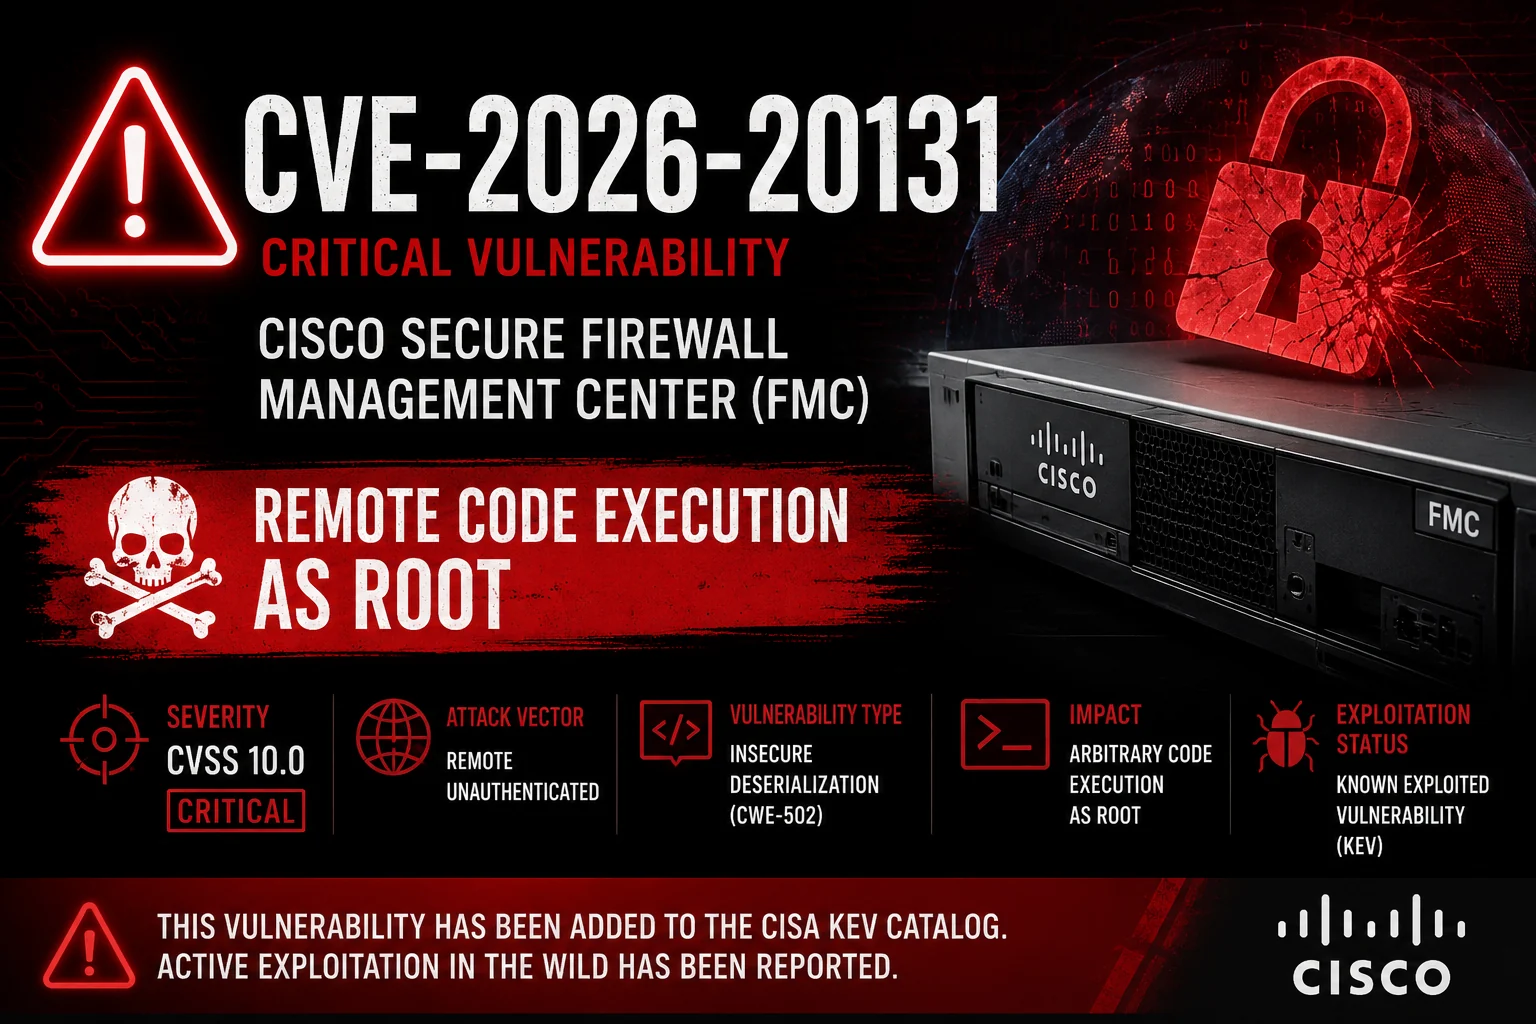
🚨 CVE-2026-20131 | RCE Crítico no Cisco FMC

ChatGPT Image May 10, 2026, 03_09_44 PM

Execução Remota de Código Não Autenticada no Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 Visão Geral

Uma vulnerabilidade crítica de desserialização Java pré-autenticação que permite a atacantes remotos obter execução de código com privilégios de root em appliances Cisco FMC.


Informações Principais

AtributoDetalhes
SeveridadeCrítica
Pontuação CVSS10.0
Tipo de VulnerabilidadeDesserialização Java
Explorada em CampoSim (campanhas de ransomware)
Correção DisponívelSim

✨ Verificador de Vulnerabilidade Seguro

Uma ferramenta de detecção bonita, segura e confiável para CVE-2026-20131.
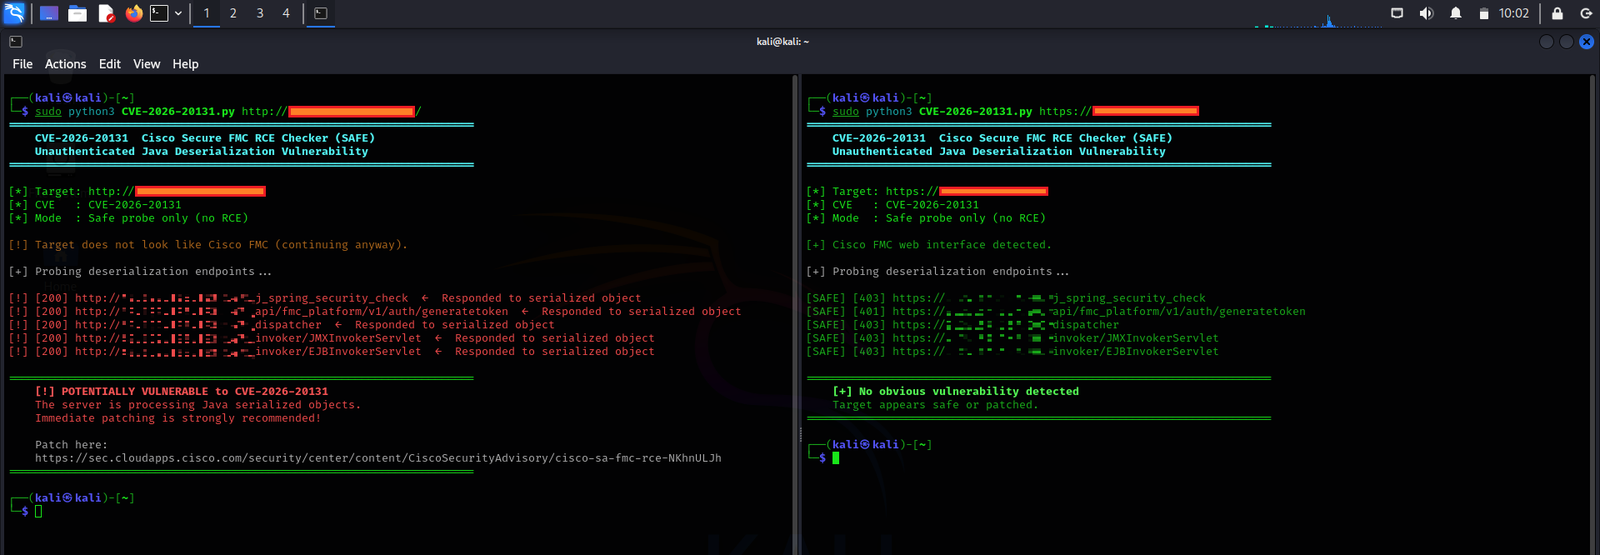
📸 Demonstração

CVE-2026-20131

Recursos

  • Saída de terminal moderna com cores
  • Fingerprinting inteligente do FMC (reduz falsos positivos)
  • Fallback automático de HTTP → HTTPS
  • Detecção de banner de versão
  • Design limpo e profissional

Instalação e Uso

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ Mitigação e Correção

🚨 Ação Imediata Necessária

Correção Oficial: Atualize para a versão corrigida mais recente do Cisco Secure Firewall Management Center.

Aviso de Segurança da Cisco →


📋 Versões Afetadas

  • Cisco FMC 6.4.x → 10.0.x (consulte o aviso para builds exatas)
  • Cisco Security Cloud Control (SCC) - Corrigido via manutenção

⚠️ Aviso Legal

Este repositório destina-se apenas a fins educacionais e de testes de segurança autorizados.

A varredura ou exploração não autorizada de sistemas sem permissão explícita é ilegal.


Feito com ❤️ para a Comunidade de Cibersegurança

Dê uma estrela ⭐ se achar útil!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





