
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 projectdiscovery/nuclei
Scanner de vulnerabilidades rápido baseado em YAML, com motor de detecção orientado por templates para testes de segurança automatizados em…
 xalgorix/xalgorix
Agentes autônomos de pentesting com IA — reconhecimento em tempo real, detecção de vulnerabilidades e orquestração de exploração. Go + TypeScript.
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
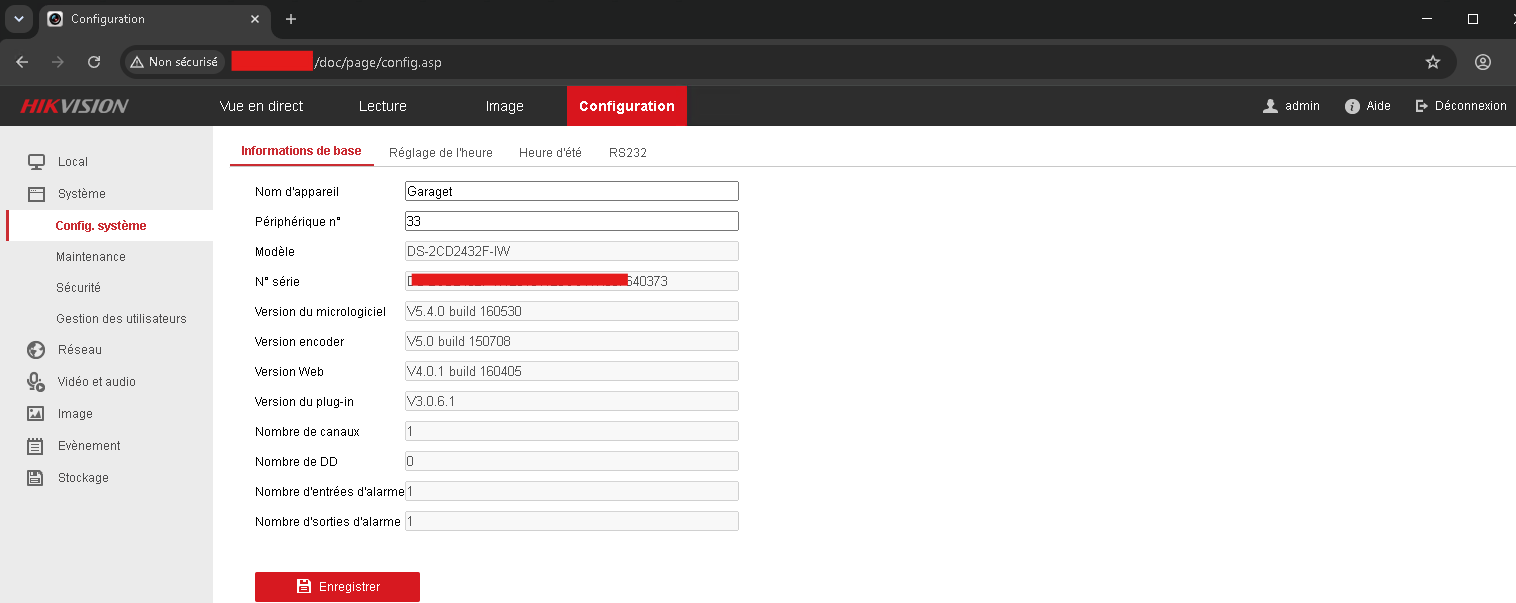 xjghnxhlh/hikihack
Hikvision CVE-2017-7921 hack
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 wpscanteam/wpscan
Scanner de segurança WordPress que detecta vulnerabilidades, enumera plugins/temas/usuários e verifica senhas fracas. Integra-se com a API do WPScan…
 bhanunamikaze/wp2shell-cve-2026-63030-poc
Detector de PoC & validador seguro para a cadeia de vulnerabilidades WP2Shell do WordPress: CVE-2026-63030 (confusão de rota de lote REST) +…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 projectdiscovery/katana
A next-generation crawling and spidering framework.
 coreruleset/coreruleset
Conjunto genérico de regras de detecção de ataques para firewalls de aplicações web, protegendo contra OWASP Top Ten e vulnerabilidades comuns com…
 0xmr007/lab4purplesec
Lab4PurpleSec é um homelab modular de Purple Team que combina um ambiente Active Directory vulnerável (GOAD), uma DMZ web baseada em Docker, pfSense…
 0xblackash/cve-2026-101767
Análise consultiva e de pesquisa técnica da CVE-2026-101767, uma RCE crítica não autenticada na Oracle E-Business Suite Application Object Library,…
 blacklanternsecurity/dp_cryptomg
Outra ferramenta para explorar o CVE-2017-9248, uma fraqueza criptográfica no manipulador de diálogo do Telerik UI for ASP.NET AJAX.
 hahwul/dalfox
Scanner XSS rápido com análise de parâmetros, fingerprinting de WAF e verificação DOM/AST. Suporta detecção de XSS refletido, armazenado e baseado em…
 corazawaf/coraza
Biblioteca de Firewall de Aplicação Web baseada em Go, compatível com regras ModSecurity SecLang e OWASP Core Rule Set v4, fornecendo inspeção de…
 zaproxy/zaproxy
Scanner de segurança de aplicações web de código aberto para detecção automatizada de vulnerabilidades, testes de penetração manuais e testes de…





