Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-10199_CVE-2020-10204 — CVE-2020-10199、CVE-2020-10204 ferramenta de detecção de vulnerabilidades com um clique, com interface gráfica. Ferramenta Vul para CVE-2020-10199 e CVE-2020-10204 com GUI. | Kitploit
Ferramentas/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
Scanners de VulnerabilidadesAnálise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

CVE-2020-10199、CVE-2020-10204 ferramenta de detecção de vulnerabilidades com um clique, com interface gráfica. Ferramenta Vul para CVE-2020-10199 e CVE-2020-10204 com GUI.

Ver Repositório
25928há 6 anosRevisado pelo Kitploit
Compartilhar

Ferramenta de detecção de vulnerabilidades MaiMeng CVE-2020-10199 e CVE-2020-10204

Introdução da ferramenta

Escrevi esta pequena ferramenta em Java nas horas vagas. Ela suporta a detecção com um clique das vulnerabilidades CVE-2020-10199 e CVE-2020-10204, com interface gráfica. Para garantir a estabilidade da detecção, o payload utiliza números aleatórios. Esta ferramenta é destinada exclusivamente a profissionais de segurança, para uso dentro dos limites permitidos pelas leis e regulamentos. O uso indevido é de inteira responsabilidade do usuário.
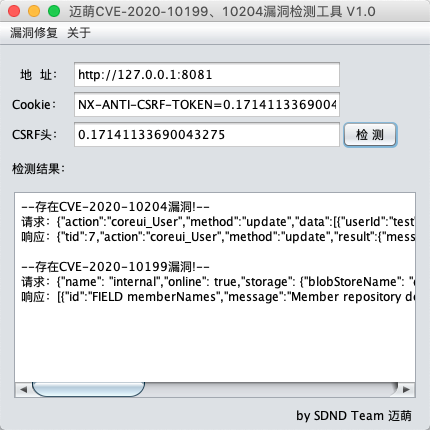
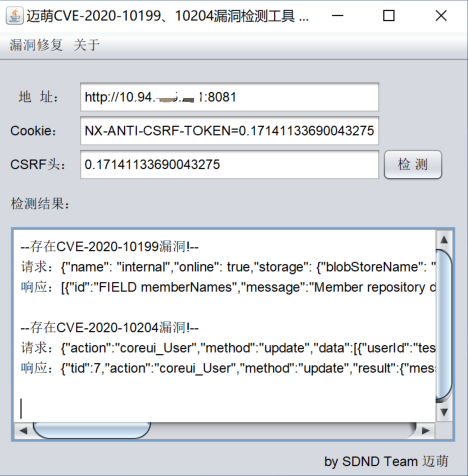
Capturas de tela

Como usar

  1. Faça login no backend;
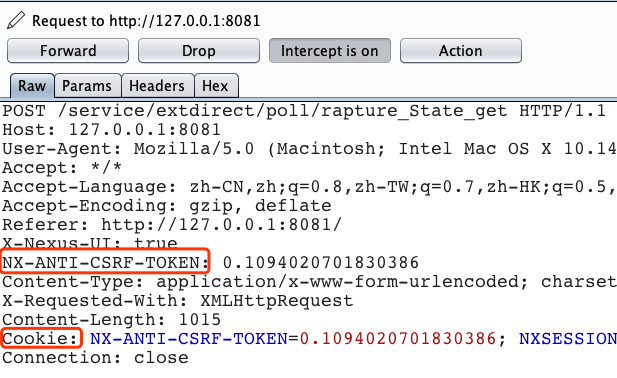
  2. Obtenha o cookie e o atributo scrf após o login;
  3. Abra a ferramenta, preencha as informações relevantes e clique em Detectar.

Ambiente de execução

Multiplataforma, JRE>=1.6.

Contexto da vulnerabilidade

O Sonatype Nexus é um sistema de gerenciamento de repositórios Maven. Ele oferece poderosas funções de gerenciamento de repositórios e busca de artefatos, podendo ser usado para montar um servidor privado de repositórios Maven, mantendo repositórios locais enquanto atua como proxy para repositórios remotos, economizando largura de banda e tempo. No Nexus Repository Manager OSS/Pro 3.21.1 e versões anteriores, um atacante autenticado pode obter execução remota de código e acesso ao sistema por meio de injeção de expressão JavaEL.

Descrição oficial do CVE-2020-10199: https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Descrição oficial do CVE-2020-10204: https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Escopo afetado

CVE-2020-10199: Nexus Repository Manager OSS/PRo <=3.21.1, requer uma conta com baixos privilégios.

CVE-2020-10204: Nexus Repository Manager OSS/PRo <=3.21.1, requer uma conta de administrador.

Correção da vulnerabilidade

Atualize o Nexus Repository Manager OSS/Pro para a versão mais recente. Endereço para download: https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →