Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/capture0x/lfi-finder
Scanners de VulnerabilidadesExploração de Aplicações WebSegurança Web
GitHubcapture0x/lfi-finder

LFI-FINDER

Scanner automatizado para detectar vulnerabilidades de Inclusão de Arquivo Local (LFI) em aplicações web, analisando URLs e testando payloads via geckodriver.

Ver Repositório
3035651há 2 anosRevisado pelo Kitploit
Compartilhar

🍀   FERRAMENTA LFI FINDER   🍀

Escrito por TMRSWRR

Versão 1.0.0

Instagram: TMRSWRR

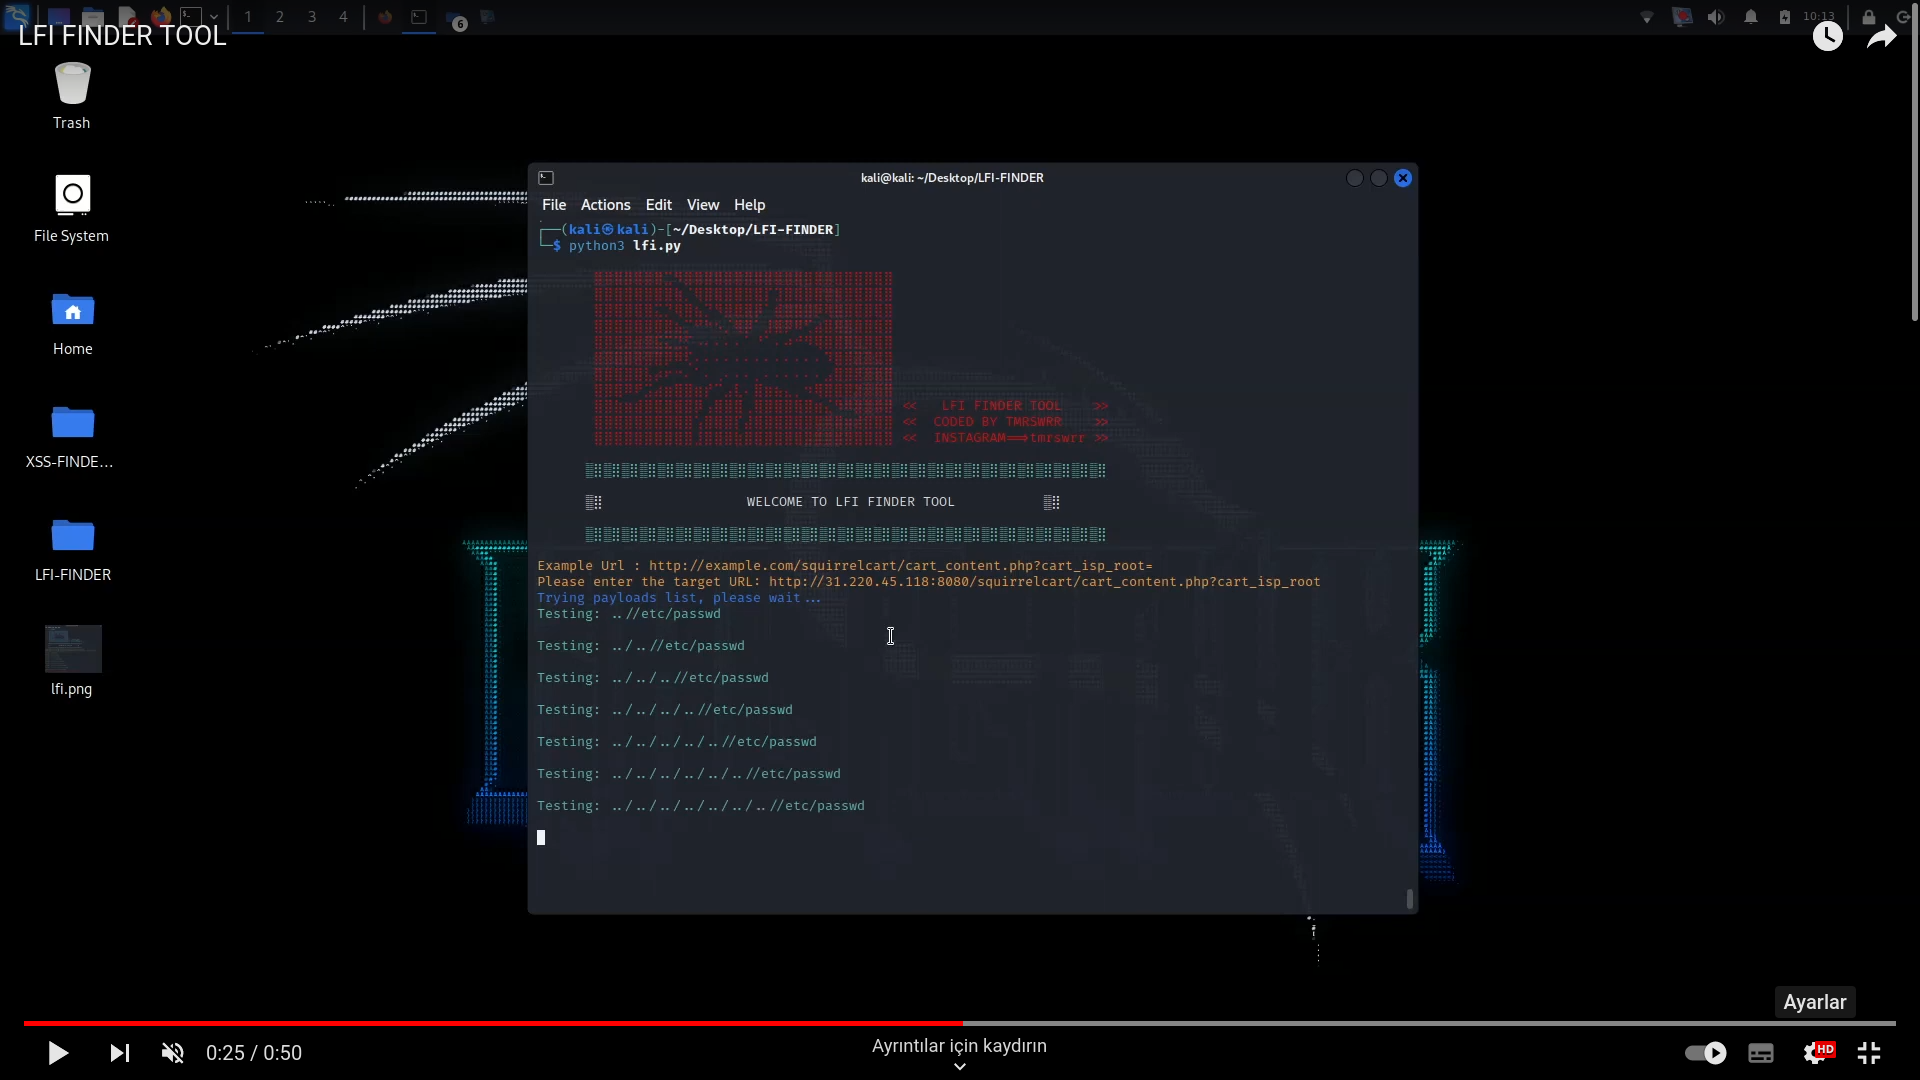
📹 Como usar 📹

Como usar o LFI FINDER

Clique na imagem...

LFI-FINDER é uma ferramenta de código aberto disponível no GitHub que se concentra em detectar vulnerabilidades de Inclusão de Arquivo Local (LFI). A Inclusão de Arquivo Local é uma vulnerabilidade de segurança comum que permite a um atacante incluir arquivos de um servidor web na saída de uma aplicação web. Esta ferramenta automatiza o processo de identificação de vulnerabilidades LFI analisando URLs e procurando por padrões específicos indicativos de LFI. Pode ser uma adição útil ao kit de ferramentas de um profissional de segurança para detectar e lidar com vulnerabilidades LFI em aplicações web.

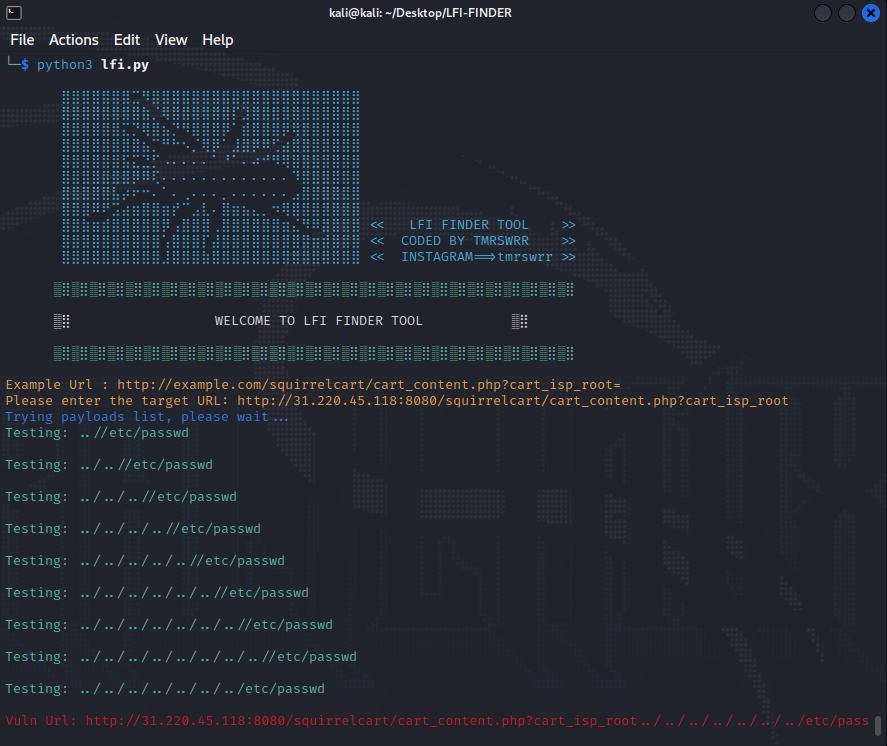
Esta ferramenta funciona com geckodriver, pesquisa URLs por vulnerabilidades LFI e quando obtém um texto "root" na tela, notifica você sobre o payload bem-sucedido.

📀 Instalação 📀

git clone https://github.com/capture0x/LFI-FINDER/
cd LFI-FINDER
bash setup.sh
pip3 install -r requirements.txt
chmod -R 755 lfi.py
python3 lfi.py

ISTO É PARA A VERSÃO MAIS RECENTE DO GOOGLE CHROME

Bugs e melhorias

Para relatos de bugs ou melhorias, por favor abra uma issue aqui.

Copyright 2023

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →