
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 chipik/sap_recon
PoC para CVE-2020-6287, CVE-2020-6286 (vulnerabilidade SAP RECON)
 horizon3ai/cve-2022-39952
Exploit de prova de conceito para CVE-2022-39952 que visa o Fortinet FortiNAC. Abusa do endpoint keyUpload.jsp para escrita arbitrária de arquivos, a…
 a-d-team/sharpmemshell
Payloads de webshell em memória (memshell) em .NET implementados via HttpListener e VirtualPath, compatíveis com o framework de pós-exploração…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Um exploit WebKit usando CVE-2018-4441 para obter RCE no PS4 6.20.
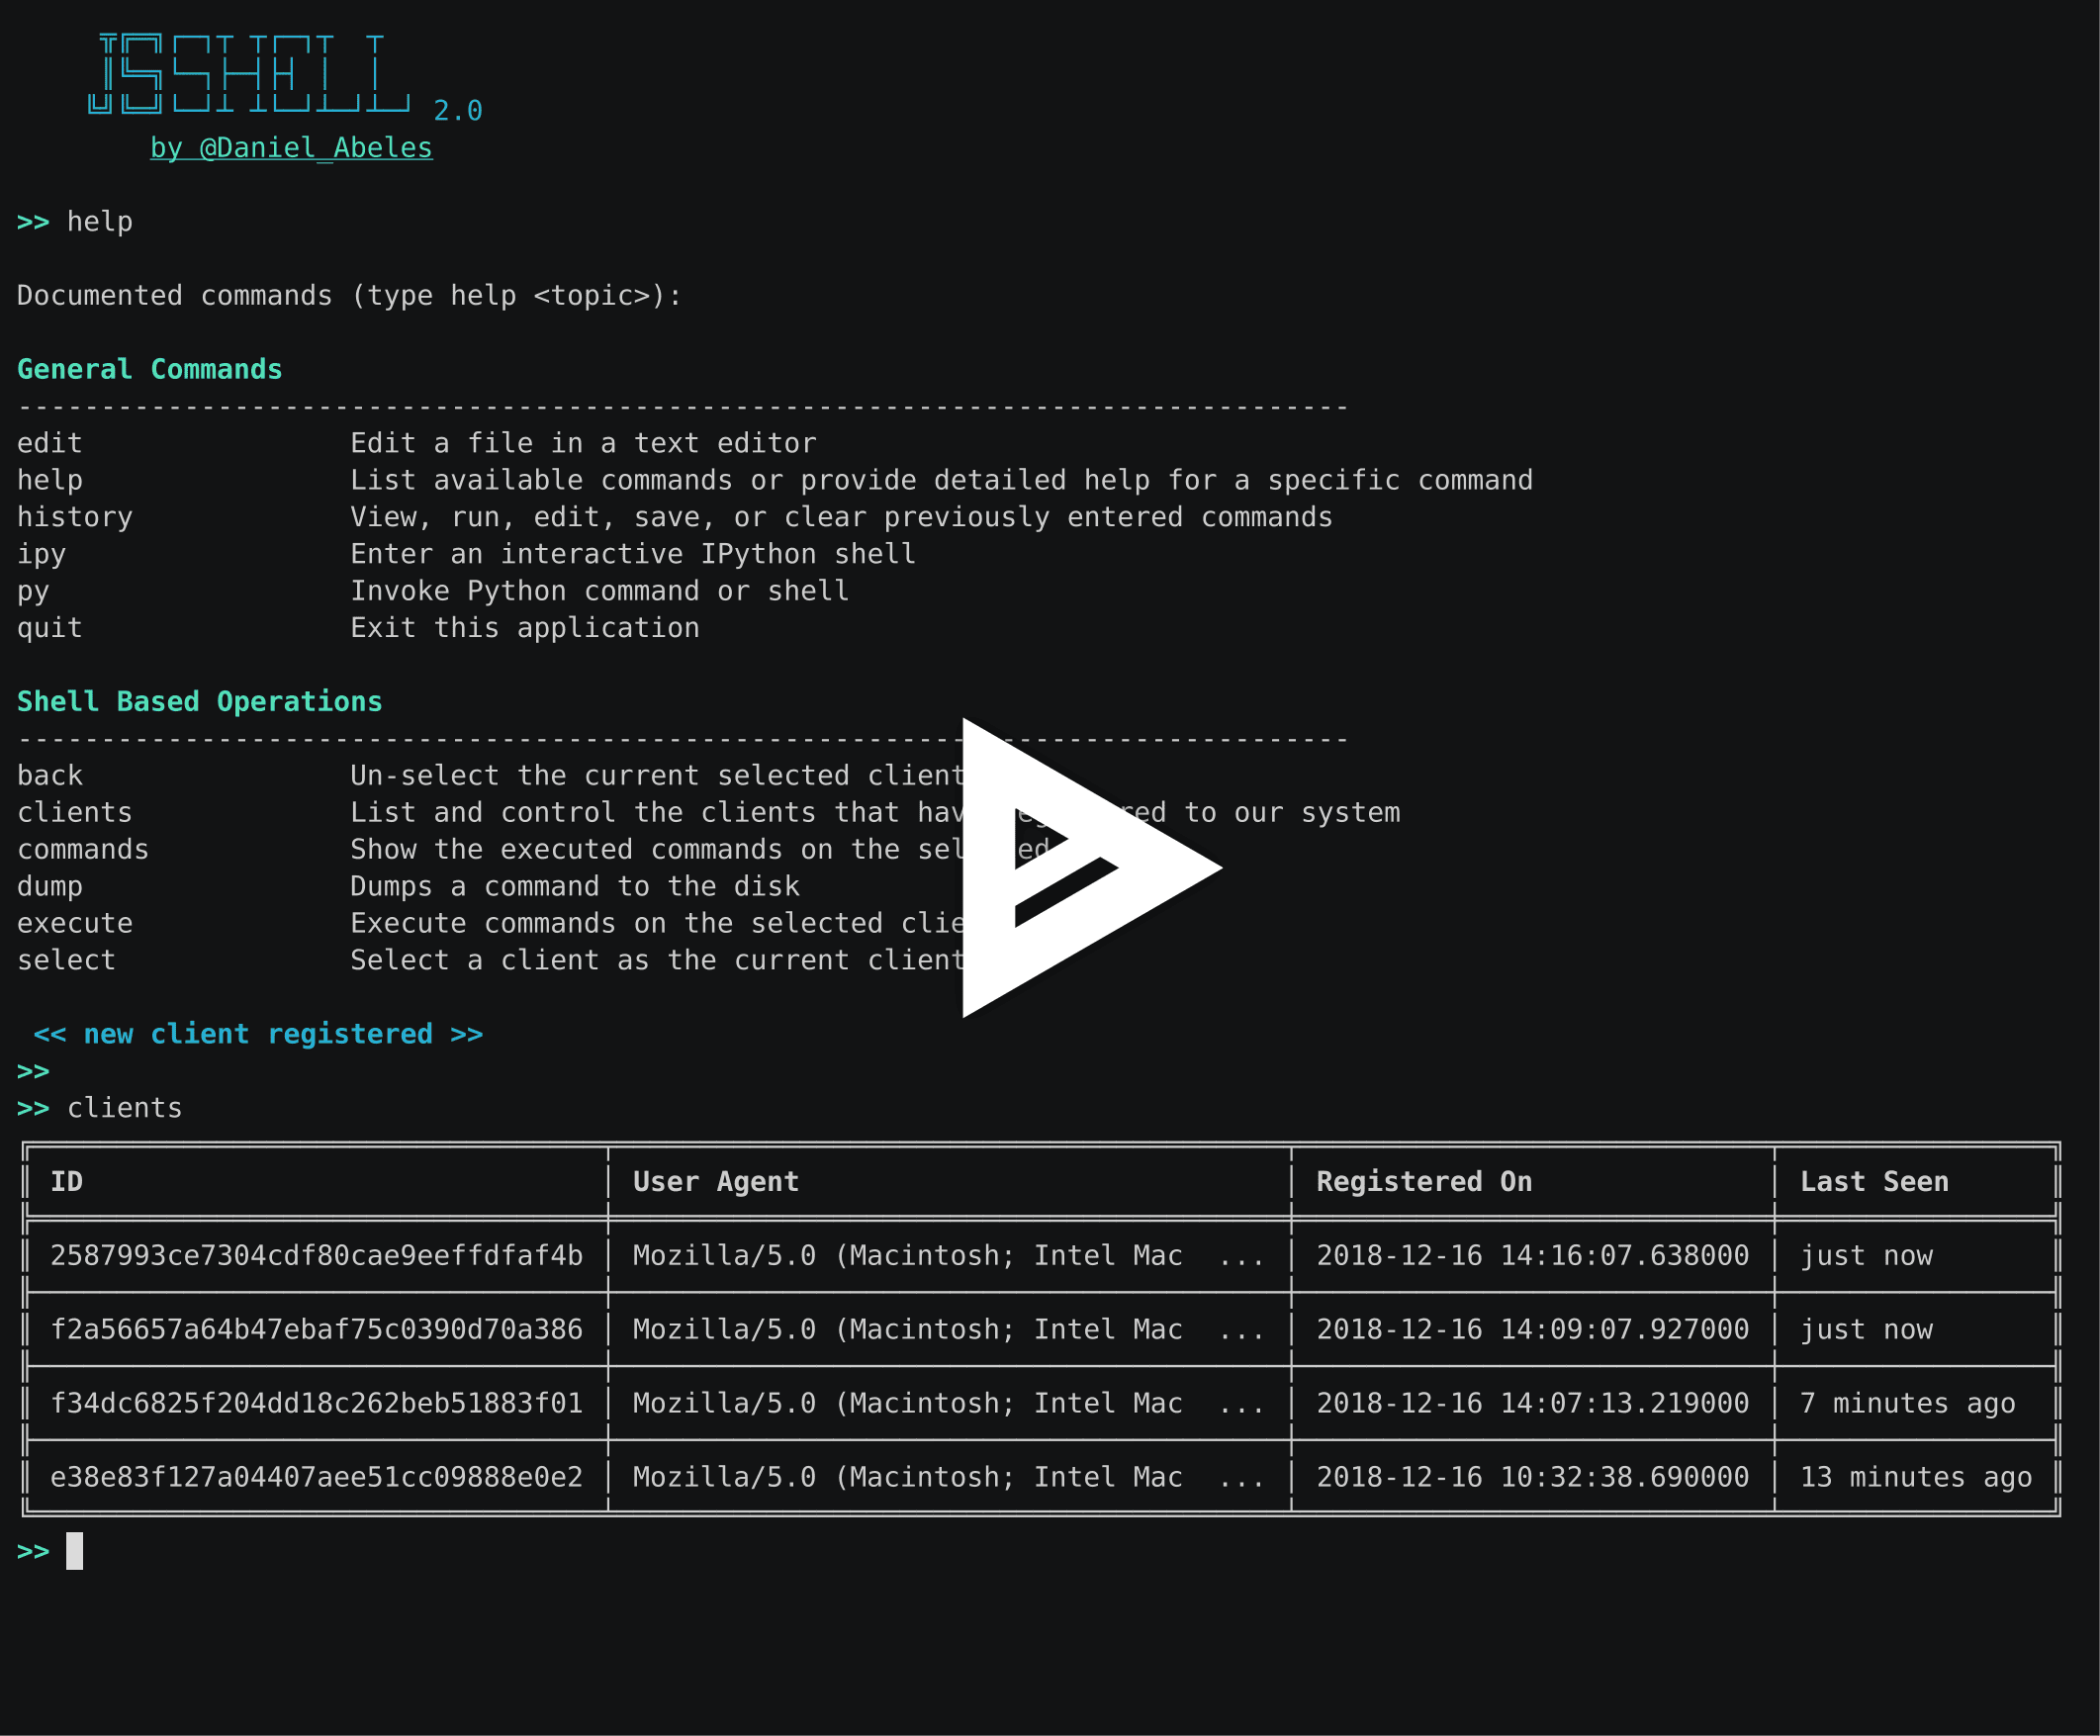 den1al/jsshell
Um shell web JS interativo e multiusuário
 cujanovic/crlf-injection-payloads
Coleção de payloads de injeção CRLF reunidos a partir de relatórios de bug bounty, usada como referência para testar vulnerabilidades de injeção de…
 lyrebirds/sagemcom-fast-3890-exploit
Exploit para o modem a cabo Sagemcom F@ST 3890 que implementa a vulnerabilidade Cable Haunt para obter execução remota de código por meio de estouro…
 synacktiv/php_filter_chains_oracle_exploit
Uma CLI para explorar parâmetros vulneráveis a oracle baseado em erro de cadeia de filtros PHP.
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Prova de conceito - configuração vulnerável do mod_proxy no Apache HTTP Server versões 2.4.0 - 2.4.55 leva à vulnerabilidade de HTTP…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE não autenticado autónomo em PHP 8.5.11 de origem (divulgação de memória in-band PS(id)→cookie + cadeia UAF), escadas…
 s1kr10s/apache-struts-v4
Script de exploit direcionado a 5 vulnerabilidades RCE do Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)…
 hook-s3c/cve-2018-11776-python-poc
Teste em Python funcional e PoC para CVE-2018-11776, inclui laboratório Docker
 lotus6/confluencememshell
Ferramenta de exploração de CVE do Confluence 2021, 2022, 2023, com suporte a execução de comandos, Godzilla, Behinder e injeção de memory shell
 hackmanit/tinja
TInjA é uma ferramenta CLI para testar páginas web em busca de vulnerabilidades de injeção de template e suporta 44 dos mecanismos de template mais…
 sherlocksecurity/vmware-cve-2022-22954
POC para VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Este é um exploit para CVE-2020-0674 que funciona na versão x64 do IE 8, 9, 10 e 11 no Windows 7.
 horizon3ai/cve-2021-38647
Exploit de prova de conceito para CVE-2021-38647 (OMIGOD), uma vulnerabilidade de execução remota de código não autenticada no agente OMI comumente…








