
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 exodusintel/cve-2019-5786
Exploit de FileReader
 dinosn/fastjson-jsontype-rce-lab
Laboratórios Docker + scanner defensivo para RCE de carregamento remoto de classe fastjson. fastjson 1.2.66-1.2.83: sonda de recurso @JSONType…
 paradoxis/flask-unsign
Ferramenta de linha de comando para buscar, decodificar, forçar por força bruta e criar cookies de sessão de uma aplicação Flask adivinhando chaves…
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 weev3/lkwa
Laboratório de Ataques Web Pouco Conhecidos
 bobtheshoplifter/spring4shell-poc
Spring4Shell Prova de Conceito e aplicação vulnerável CVE-2022-22965
 orf/xcat
Ferramenta de injeção XPath
 jas502n/cnvd-c-2019-48814
Vulnerabilidade de execução remota de comandos por desserialização no WebLogic wls9-async
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Exploit de RCE não autorizada do Weblogic CVE-2020-14882 com bypass de patch, execução de comandos e implantação de webshell para testes de…
 appsecco/vulnerable-mcp-servers-lab
Uma coleção de servidores deliberadamente vulneráveis para aprender Pentesting de servidores MCP.
 horizon3ai/cve-2021-21972
Prova de Conceito de Exploit para vCenter CVE-2021-21972
 ynsmroztas/nextrce
Ferramenta de Exploração de React Shell e Next.js RSC (CVE-2025-55182)
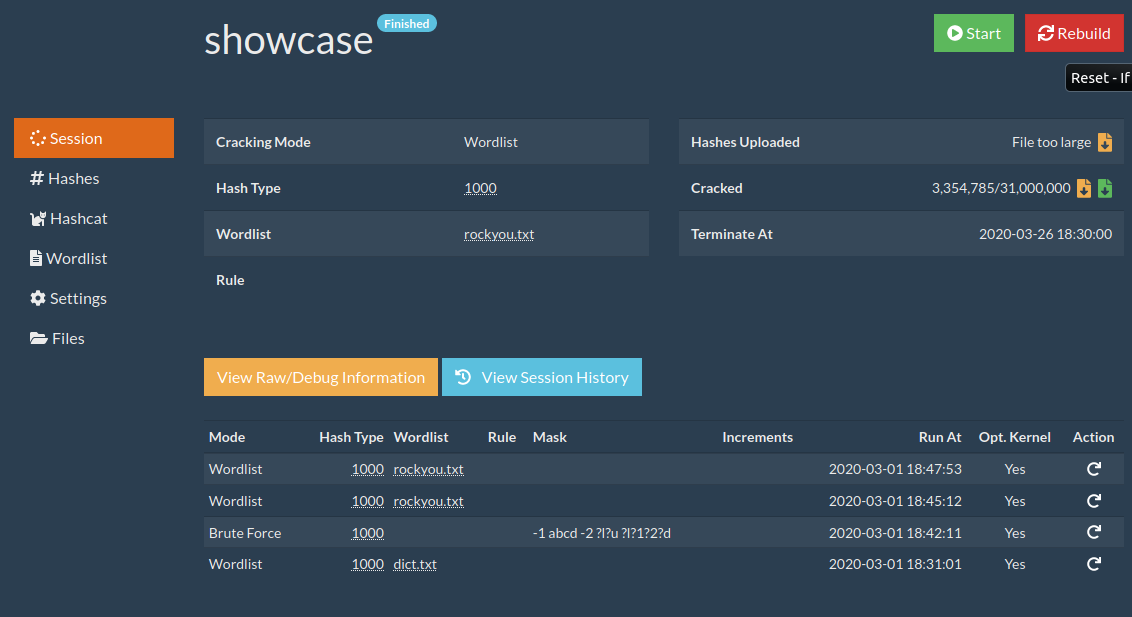 ctxis/crackerjack
CrackerJack / Interface Web do Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Script em Python para descobrir URLs de painéis administrativos de sites, auxiliando na reconhecimento de segurança e testes de penetração.
 paralelo14/google_explorer
Ferramenta de exploração em massa em python
 teycir/burpapisecuritysuite
Extensão do Burp Suite para testes de segurança de API com 15 tipos de ataque, 108+ payloads, fuzzing inteligente, detecção de BOLA/IDOR, integração…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Disparo automático de payload e método de criptografia








