
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
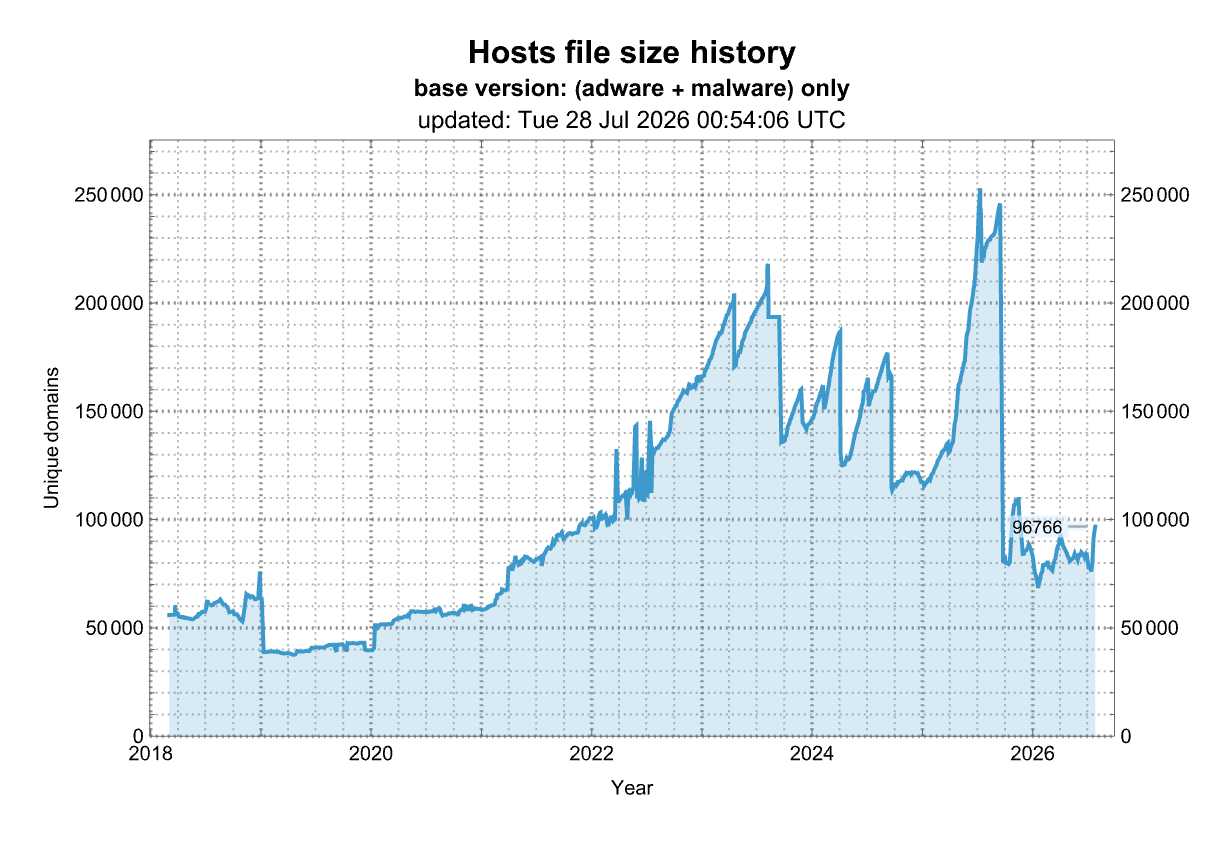 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 binref/refinery
Alta análise de triagem de alta octanagem
 nebulock-inc/agentic-threat-hunting-framework
ATHF is a framework for agentic threat hunting - building systems that can remember, learn, and act with increasing autonomy.
 rxerium/cisa-kev
Aggregates and cross-references CISA's Known Exploited Vulnerabilities with VulnCheck KEV and Nuclei scanning templates for coverage analysis.
 yeti-platform/yeti
Sua Inteligência de Ameaças Diária
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
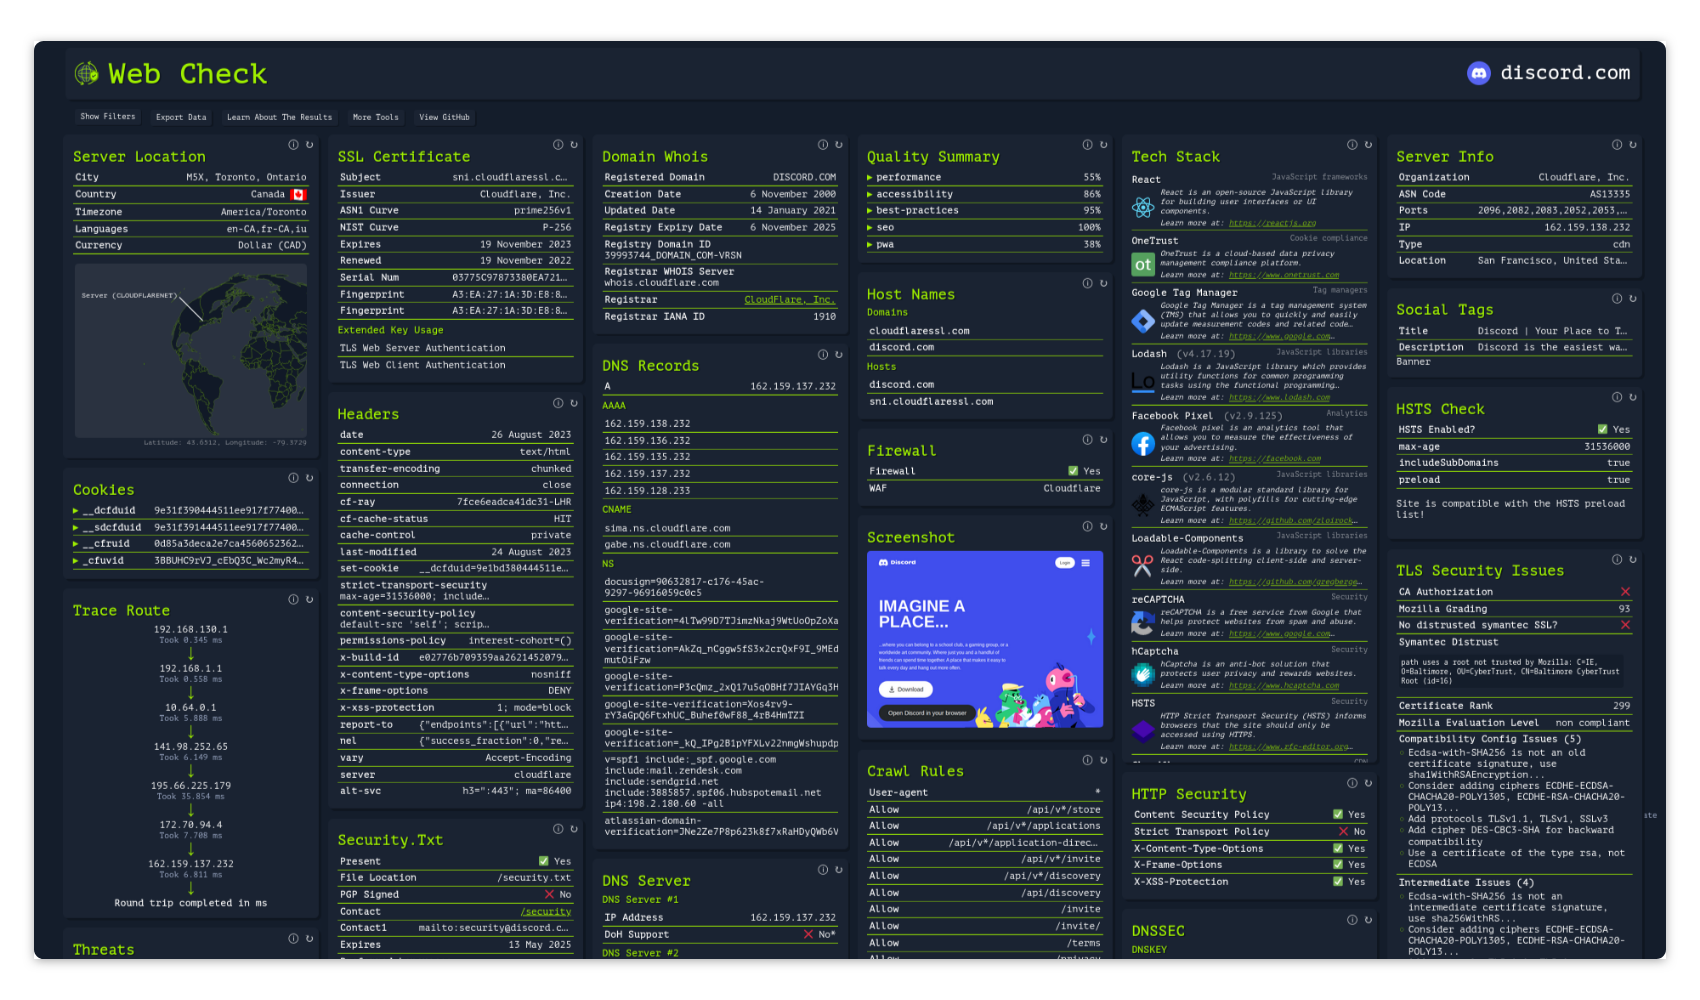 lissy93/web-check
🕵️♂️ All-in-one OSINT tool for analysing any website
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 perplexityai/bumblebee
Scanner de endpoint somente leitura para metadados de pacotes, extensões e ferramentas de desenvolvimento no disco, construído para verificar a…
 azure/azure-sentinel
SIEM nativo da nuvem para análises de segurança inteligentes para toda a sua empresa.
 facebook/threatexchange
Ferramentas de Trust & Safety para trabalharmos juntos no combate a danos digitais.

 ossf/scorecard
OpenSSF Scorecard - Métricas de saúde de segurança para código aberto
 crowdsecurity/crowdsec
Motor IDS/IPS e WAF de código aberto que analisa logs e requisições HTTP para detectar e bloquear IPs maliciosos, utilizando uma lista de bloqueio…
 fabriziosalmi/aimp
Um protocolo de rede sem servidor projetado para sincronização de estado resiliente entre agentes autônomos em redes fragmentadas e de baixa largura…
 thalesgroup-cert/watcher
Plataforma de inteligência de ameaças baseada em IA para monitoramento automatizado de CVE/ransomware, vigilância de domínios, detecção de vazamento…






