

 hevnsnt/cvengine
Avaliação de superfície de ataque externa com IA em primeiro lugar, com descoberta contínua, validação de vulnerabilidades baseada em evidências e integração MCP de agentes de desenvolvimento.
O cvENGINE descobre e mapeia automaticamente seus ativos expostos à internet, identifica cada serviço e versão que encontra e informa quais das CVEs exploradas atualmente realmente afetam você, reproduzindo o que pode com verificações seguras e somente leitura. Gerenciamento de superfície de ataque de nível empresarial sem taxa de licença, sem cobrança por ativo e totalmente de código aberto.



Ferramentas de superfície de ataque encontram ativos. Scanners de vulnerabilidade encontram falhas. Feeds de ameaças encontram CVEs. O cvENGINE executa os três como um único ciclo contínuo e entrega um veredito em vez de uma pilha de alertas. Ele responde à única pergunta que importa: quais das vulnerabilidades atuais estão ativas em ativos que eu possuo, e consigo reproduzi-las?
Descobrir. Descoberta de subdomínios e ativos com bbot nos modos passivo, padrão e profundo (capturas de tela no modo profundo). Uma vigilância de transparência de certificados que traz novos nomes de host diretamente para a avaliação. Alvos como domínios, IPs, intervalos CIDR ou URLs, adicionados em massa por organização e projeto. Cada domínio raiz recebe uma varredura profunda semanalmente.
Entender. Um registro por host: portas, serviços, produtos, versões, SO, banners, TLS e tecnologias, a partir de nmap e nuclei. O naabu varre todas as portas de cada endereço antes de o nmap identificá-las, além de uma varredura em segundo plano de todas as 65.535 portas, um host por vez, para qualquer coisa que mude nesse intervalo. Verificações de rotas web que rotulam cada rota como aberta, login, sessão necessária, SSO ou redirecionamento. Verificações de exposição para Redis, Memcached, PostgreSQL, Elasticsearch e CouchDB que respondem sem login. Higiene de e-mail e domínio: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC e TLS.
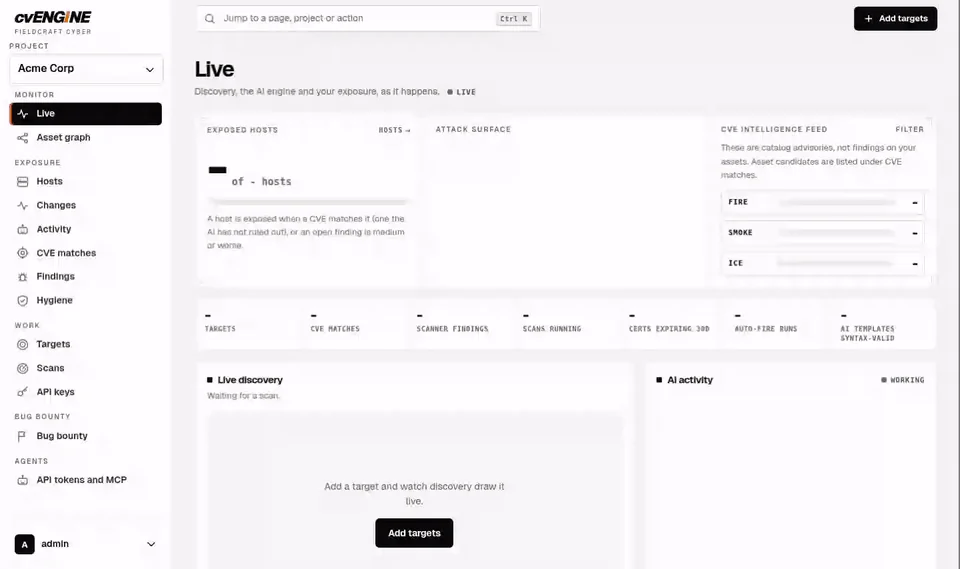
Priorize. Classificações Fogo, fumaça e gelo do CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS e, opcionalmente, VulnCheck KEV. Uma pontuação de 0 a 100 para cada host, com os motivos exibidos. Triagem por IA de cada achado em confirmado, provável, precisa de validação, provável falso positivo ou não aplicável. Conecte sua própria IA, com suas próprias chaves de API (Anthropic, OpenAI, OpenRouter) ou um modelo em seu próprio hardware (Ollama, vLLM), e uma revisão a cada três horas enfileira a próxima triagem, validação ou revarredura por projeto e ajusta a concorrência do scanner a partir de medições reais.
Verifique. Validação automática somente leitura: um template nuclei verificado, uma verificação nmap de porta única, uma sondagem de banner ou a verificação de banco de dados, cada uma registrando o comando exato executado. Validar agora em qualquer correspondência de CVE. Quando não existe template, a IA elabora um, e ele nunca é executado em seus hosts até que uma pessoa o aprove. Disparo automático opcional (desativado por padrão) testa novos CVEs em hosts correspondentes conforme o feed os entrega.
Opere. Pesquise cada host, porta, banner e achado da mesma forma que você pesquisa no Shodan: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (Pesquisa). Um dashboard ao vivo, um log de atividades da IA e uma página de Alterações com diffs de capturas de tela lado a lado. Revarra, fixe, exclua ou arquive qualquer host, e registre seu proprietário e criticidade. Organizações, projetos, funções (admin, user, audit), uma visão Todos os projetos, login em duas etapas, uma lista de permissões de IP e um log de auditoria. Uma API REST, um servidor MCP e uma especificação OpenAPI para que agentes trabalhem sob as mesmas permissões. Uma bancada de bug bounty para caçadores: navegue pelos programas e escopos do HackerOne, Bugcrowd, Intigriti e YesWeHack, aponte o scanner para o que está no escopo e elabore relatórios a partir de seus achados. Desativado até que um admin o habilite. Alertas no Slack, Discord, Telegram e Lark se você não quiser monitorar um dashboard. Um interruptor pausa toda a varredura. O agendamento com reconhecimento de memória mantém servidores pequenos saudáveis, e as atualizações drenam o trabalho em execução primeiro ou implantam automaticamente a cada novo commit.
