
 gautamvarmadatla/mcpsafetywarden
Servidor proxy que envolve servidores MCP com perfil comportamental, varredura de segurança, controle de risco e execução segura. Detecta injeção de prompt, metadados maliciosos de ferramenta, injeção de argumento, riscos de código-fonte e exposição de credenciais.

MCP safety warden é um servidor proxy que envolve qualquer servidor MCP e adiciona perfilamento comportamental, varredura de segurança, controle de risco e execução segura às suas ferramentas.




[!IMPORTANT] A segurança do MCP é uma área de pesquisa ativa. Levantamentos recentes catalogam diversas categorias de ameaças específicas do protocolo, abrangendo envenenamento de ferramentas, injeção de prompt, ataques rug-pull, comprometimento da cadeia de suprimentos, exfiltração de credenciais e ataques de composição ao longo de todo o ciclo de vida do servidor. Consulte Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) e MCP-38 Taxonomy (arXiv).
Use como proxy para adicionar controle de segurança a qualquer servidor MCP, ou aponte-o para um servidor que você não possui e execute uma auditoria de segurança completa sem fazer uma única chamada de ferramenta.
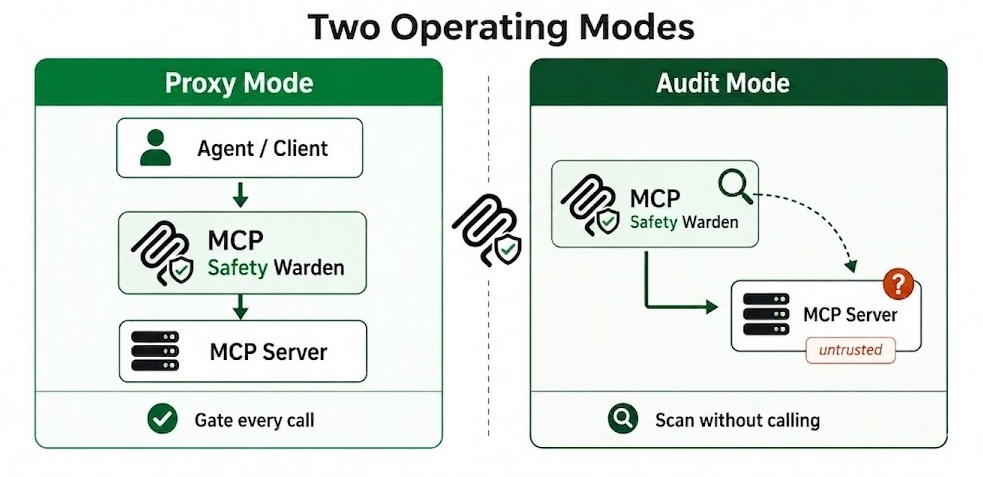
Fig 1. Dois modos de operação: proxy e auditoria
Perfilamento comportamental: Classe de efeito, segurança de repetição, destrutividade. Assistido por LLM (Anthropic, OpenAI, Gemini, Ollama) com fallback baseado em regras. Estatísticas observadas (latência p50/p95, taxa de falha, tamanho da saída) atualizadas após cada chamada intermediada.
Varredura de segurança: pipeline de cinco estágios mcpsafety+ (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (análise de metadados). Integrações com Kali e Burp Suite enriquecem o pipeline com dados reais de rede e sondagens na camada HTTP. Varredura de código-fonte a partir do GitHub com entropia, AST, fluxo de taint e detecção de rug-pull.
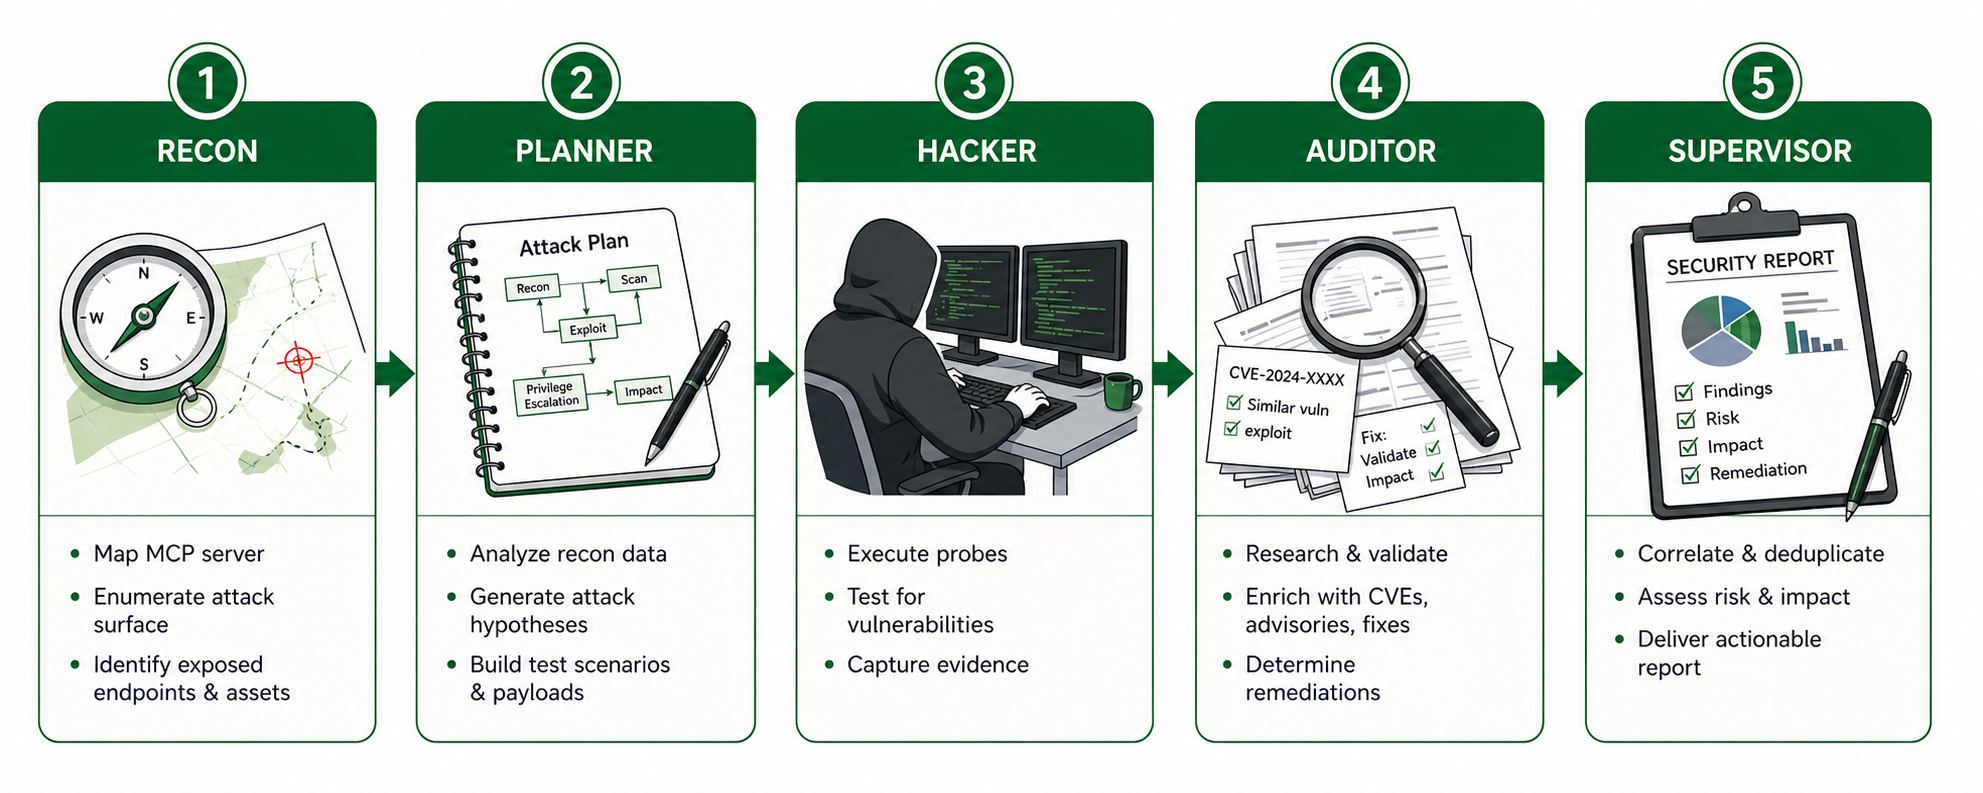
Fig 2. Pipeline de cinco estágios do mcpsafety+, acionado quando você executa uma auditoria de segurança completa em qualquer servidor MCP
Execução segura: Varredura de argumentos (mais de 20 categorias de ataque, segunda passagem por LLM). Varredura de injeção na saída em duas camadas. Controle de risco com alternativas e políticas por ferramenta. Detecção de desvio em cada chamada e verificação independente.
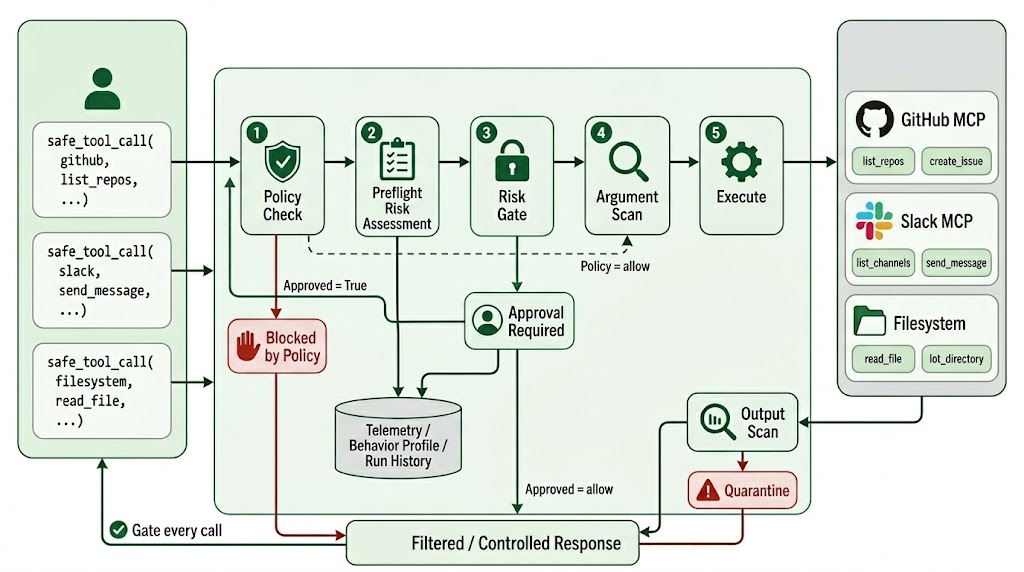
Fig 3. Pipeline de execução segura: as cinco verificações pelas quais cada chamada de ferramenta proxy passa
CLI: 24 subcomandos, menu de risco interativo, flag --json em todos os comandos, --yes para CI.
O que ele detecta







