
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
 gmh5225/mirage
Plataforma OSINT de microsserviços em Rust que automatiza a coleta, correlação e visualização de inteligência para threat intelligence e mapeamento…
 lascc/dfirhub
Pesquise artefatos forenses do Windows, veja onde cada um reside no disco e copie o comando KAPE para coletá-lo. Também cria scripts de coleta e…
 oyesanyf/oshoosiclaw
Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA,…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 mceeomoba/apex-kev-change-desk
Comparação offline de snapshots do CISA KEV para revisão de alterações em nível de campo. Protótipo gratuito, não é uma avaliação de segurança.…
 gmh5225/malwaredb
Coleção curada de 961 famílias de malware (1,36 GB) em arquivos ZIP protegidos por senha, organizados por família e tipo para análise e pesquisa.
 rorywag/hayabusa-bulk-runner
Executa o Hayabusa em lote numa pasta de coleções de triagem, uma execução por host, com relatórios por host e um painel de triagem entre hosts
 perplexityai/numbat
Visibilidade da atividade de agentes de IA em endpoints, com deteção no dispositivo, bloqueio opcional pré-ação e reconstrução forense.
 dogucyber/ankosint
Ferramenta OSINT baseada em Python que coleta e analisa dados disponíveis publicamente de fontes abertas para apoiar inteligência de ameaças,…
 cognis-digital/c2detect
Fingerprinter de servidor C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Laboratório prático de Wazuh SIEM/XDR em ambiente doméstico abordando implantação de OVA, registro de agentes, monitoramento de integridade de…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análise estática e de memória completa do Overlord RAT: arquitetura de agente em Go, C2 via HTTP/2 + WebSocket, injeção reflexiva de DLL, keylogging…
 cohesity/secadvisory
Repositório de avisos de segurança do fornecedor que documenta vulnerabilidades de produtos Cohesity, incluindo a falha de validação de certificado…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Análise blue-team de um DOCX malicioso explorando CVE-2017-0199, cobrindo detonação em sandbox, forense de rede, extração de IOC, mapeamento MITRE…
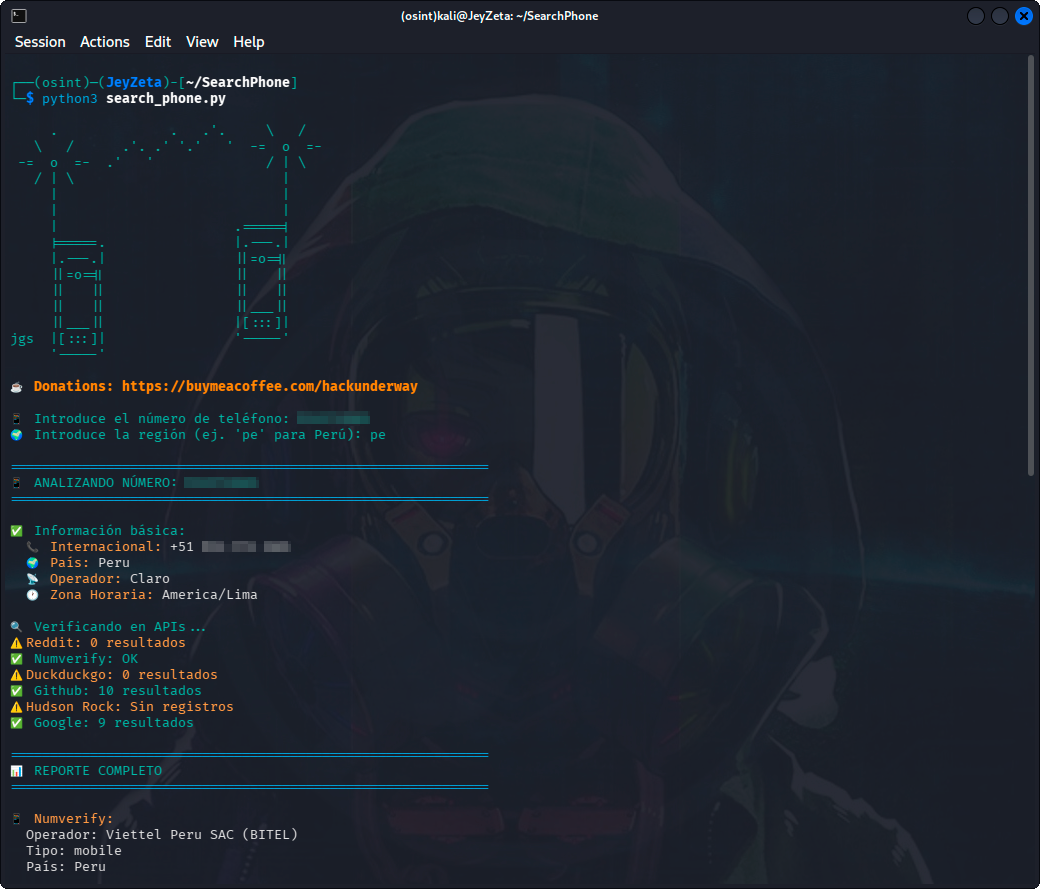 hackunderway/searchphone
Kit de ferramentas OSINT para números de telefone com pesquisa multi-API (Google, GitHub, Numverify, Reddit, DuckDuckGo), inteligência de infostealer…
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…







