
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 beetlechunks/redsails
RedSails é um projeto de pós-exploração baseado em Python, voltado para contornar a monitoração e registro de segurança baseados no host. Palestra no…
 dagrz/aws_pwn
Uma coleção de material de teste de penetração AWS
 homjxi0e/cve-2017-9779
Execução automática de payload do Windows pelo caminho de todos os usuários, exploit via arquivo bashrc
 alephsecurity/initroot
Motorola Untethered Jailbreak: Explorando CVE-2016-10277 para bypass do Secure Boot e do bloqueio do dispositivo
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) é um trojan que usa o Twitter como servidor de C&C
 homjxi0e/cve-2017-4490-install-script-python-in-terminal-
Script de pós-exploração que utiliza .bashrc para entrega persistente de payload e manipulação de terminal, incluindo exibição destrutiva e bloqueio…
 homjxi0e/cve-2017-4490-
Prova de conceito experimental demonstrando manipulação de .bashrc usando figlet para criar persistência em terminal e vulnerabilidades de…
 j-0-t/staekka
Stækka Metasploit - Extendendo Metasploit
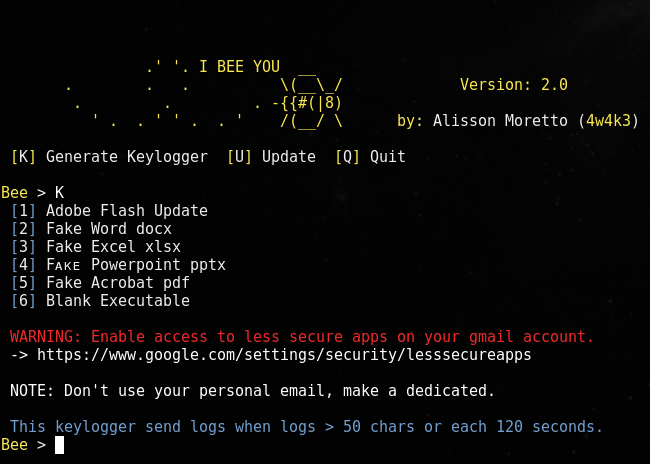 4w4k3/beelogger
Gerar Keyloggers que enviam e-mails pelo Gmail para Windows.
 xdnice/pcshare
PCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
 m4sc3r4n0/spyrat
Trojan de Acesso Remoto em Python
 cys3c/evilosx
Uma ferramenta de administração remota (RAT) puramente em Python, pós-exploração, para macOS / OS X.
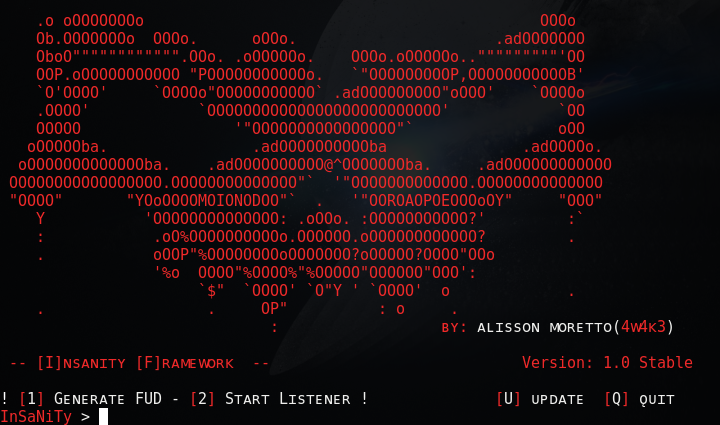 4w4k3/insanity-framework
Gerar Payloads e Controlar Máquinas Remotas. [Descontinuado]
 user696/mrrat
:mouse: Este é um Trojan de Acesso Remoto (RAT) multiplataforma em Python 2.x
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
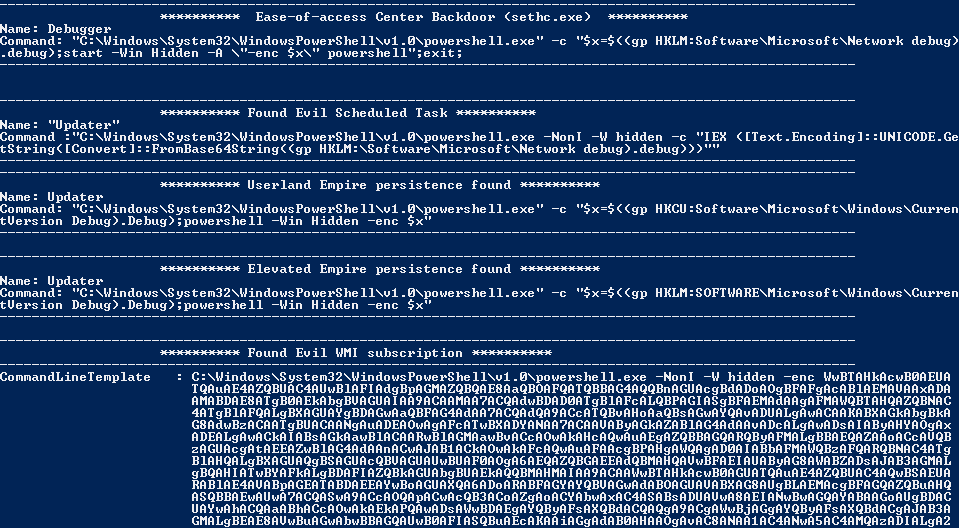 n00py/norknork
Localizador de persistência do Powershell Empire
 egebalci/egesploit
EGESPLOIT é uma biblioteca golang para desenvolvimento de malware.
 d4vinci/wormy
algumas funções python3 para adicionar funcionalidades de propagação a qualquer backdoor python








