
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 peass-ng/peass-ng
PEASS - Suíte de Scripts Incríveis para Escalada de Privilégios (com cores)
 pennyw0rth/netexec
Framework pós-exploração para teste automatizado de autenticação em rede, coleta de credenciais e movimento lateral em ambientes Windows/AD com…
 rapid7/metasploit-framework
Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…
 fortra/impacket
Biblioteca Python para manipulação de protocolos de rede de baixo nível, com implementações de SMB, MSRPC, Kerberos e WMI, além de ferramentas para…
 kaill-jlq/mmskillrisk
Benchmark e harness de avaliação que testa se agentes LLM resistem a instruções maliciosas ocultas em imagens de habilidades multimodais, com 108…
 b3rt1ng/koi
Manipulador de reverse shell multi-sessão com upgrade de PTY, módulos de pós-exploração, tunelamento de Camada 3, ofuscação de payload para evasão de…
 captmag/maldev
Criação de múltiplas ferramentas de malware consistindo em evasão, enumeração e exploração
 jm33-m0/emp3r0r
Malha de Gossip C2 com Autocura e Descoberta Assistida de Pares, Execução BOF Multiplataforma e Agentes Programáveis.
 dagowda/notrdp
Plugin Havoc C2 que cria uma área de trabalho Windows oculta, transmite-a para um visualizador no navegador e injeta entrada de mouse/teclado para…
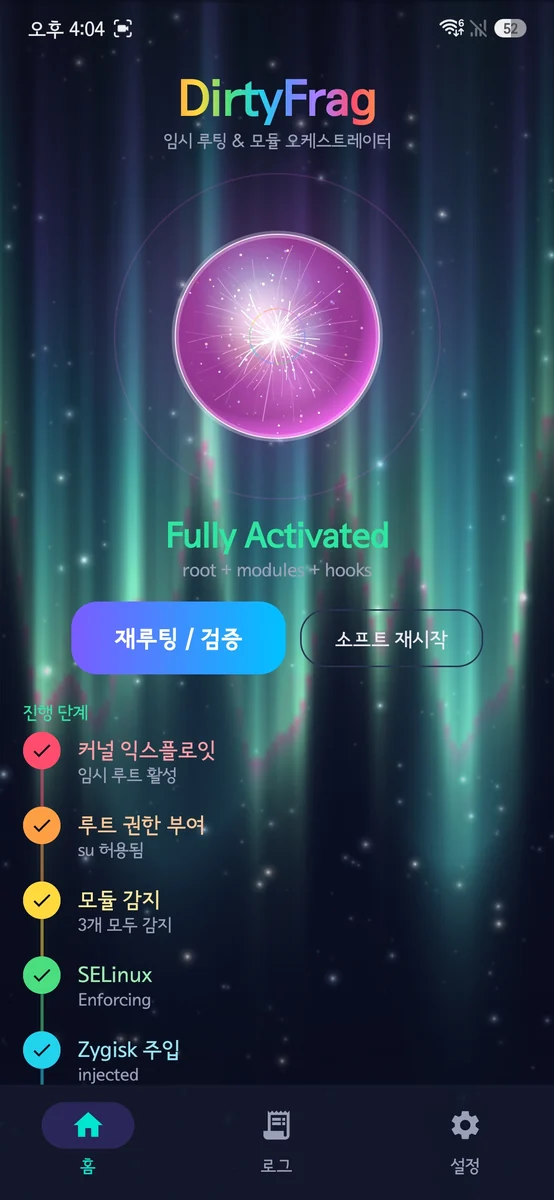 coey0814/dirtyfrag-galaxy
Root temporário do KernelSU com um clique (late-load) para Samsung Galaxy via DirtyFrag (CVE-2026-43284). Sem Shizuku/PC/ADB.
 deancyl/s9180-rootmygalaxy
RootMyGalaxy para Galaxy S23 Ultra SM-S9180 (FZG1) - root temporário via CVE-2026-43499, KernelSU late-load, sem flash de partição, sem Knox
 bishopfox/sliver
Framework de Emulação de Adversários
 lolbas-project/lolbas
Binários e Scripts que Vivem da Terra - (LOLBins e LOLScripts)
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…
 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…




