
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0x09al/iis-raid
Quebra de SenhasMecanismos de PersistênciaSegurança WebComando e Controle
GitHub0x09al/iis-raid

IIS-Raid

Um módulo backdoor nativo para o Microsoft IIS (Internet Information Services)

Ver Repositório
55312747há 6 anosRevisado pelo Kitploit
Compartilhar

IIS-Raid

O IIS-Raid é um módulo nativo do IIS que abusa da extensibilidade do IIS para backdoor no servidor web e executar ações personalizadas definidas por um atacante.

Documentação

Quando instalado, o IIS-Raid processará cada requisição e método, verificará se o cabeçalho X-Password existe e o comparará com o valor fixo (hardcoded). Caso o valor especificado pelo cabeçalho não corresponda à senha, a requisição continuará normalmente sem dar nenhuma indicação da backdoor. Se o valor do cabeçalho corresponder à senha, ele procurará pelo cabeçalho de comunicação e extrairá seu conteúdo. Além disso, fará a decodificação base64, o comparará com os comandos predefinidos e processará as instruções, se houver.

Quatro argumentos são implementados no script:

  • --url : A URL que será usada para se comunicar com a backdoor. [Obrigatório]
  • --password - A senha pré-compartilhada na backdoor [Obrigatório]
  • --header - O cabeçalho a ser usado para a comunicação, caso tenha sido alterado do padrão.
  • --method - Altera o método para GET ou POST.

Algumas das funcionalidades atualmente implementadas nesta versão são:

  • Execução Interativa de Comandos - Permite executar comandos e recuperar a saída.
  • Injeção de Shellcode - Estende a funcionalidade injetando shellcode personalizado.
  • Extrator de Senhas da Web - Extrai senhas de formulários web em texto claro.

Personalização

Antes de usar e compilar o módulo, você precisa alterar algumas opções. Para autenticar na backdoor, o controlador usa uma senha pré-compartilhada com o módulo. Como este é o único mecanismo que impede que outra pessoa acesse a backdoor, a senha padrão deve ser alterada.

Além da senha, outras opções da backdoor podem ser modificadas no arquivo Functions.h:
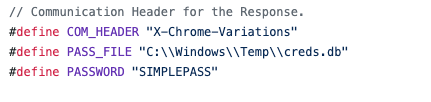
options

A definição COM_HEADER é o nome do cabeçalho usado para realizar a comunicação entre a backdoor e o controlador. A definição PASS_FILE é o caminho do arquivo onde as credenciais extraídas dos formulários web serão salvas. A definição PASSWORD é a senha que será usada para autenticar na backdoor.

Mais informações

Para mais informações, consulte https://www.mdsec.co.uk/2020/02/iis-raid-backdooring-iis-using-native-modules/

Vídeo de Demonstração

https://www.youtube.com/watch?v=jbxEWOXecuU&feature=youtu.be
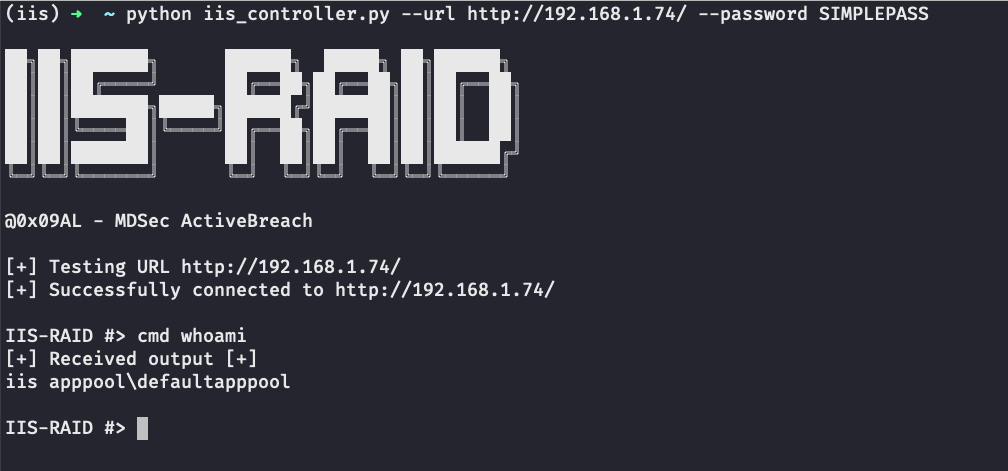
Captura de Tela

options

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






