
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 dagowda/notrdp
Plugin Havoc C2 que cria uma área de trabalho Windows oculta, transmite-a para um visualizador no navegador e injeta entrada de mouse/teclado para…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 kaill-jlq/mmskillrisk
Benchmark e harness de avaliação que testa se agentes LLM resistem a instruções maliciosas ocultas em imagens de habilidades multimodais, com 108…
 b3rt1ng/koi
Manipulador de reverse shell multi-sessão com upgrade de PTY, módulos de pós-exploração, tunelamento de Camada 3, ofuscação de payload para evasão de…
 coey0814/dirtyfrag-galaxy
Root temporário do KernelSU com um clique (late-load) para Samsung Galaxy via DirtyFrag (CVE-2026-43284). Sem Shizuku/PC/ADB.
 gmh5225/iat-hook
DLL em C++ que realiza hooking da Import Address Table analisando cabeçalhos PE e redirecionando endereços de funções importadas para um hook…
 gmh5225/icall-gadget
Exploit para redirecionar o fluxo de controle de um módulo de kernel legítimo para o seu próprio módulo de kernel ilegítimo, a fim de evadir a…
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…
 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
 0x574r/darkcloak
Ferramenta de ocultação de identidade de processos Linux que falsifica comm, argv, cmdline, environ, caminho do exe e VMAs por meio de um pipeline…
 racoten/reflectivepluginloader
Um mapeador PE minimalista que carrega DLLs diretamente da memória e chama uma interface de plugin limpa, sem necessidade de LoadLibrary.
 prox0959/omnitriage
Mecanismo de triagem de forense digital e resposta a incidentes (DFIR) em tempo real para Windows, sem dependências e em menos de um segundo, para…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Análise de engenharia reversa do RAT PureRAT abusando do msbuild.exe, extraindo infraestrutura de C2, APIs de evasão .NET, manipulação do sistema de…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy para Galaxy S23 Ultra SM-S9180 (FZG1) - root temporário via CVE-2026-43499, KernelSU late-load, sem flash de partição, sem Knox
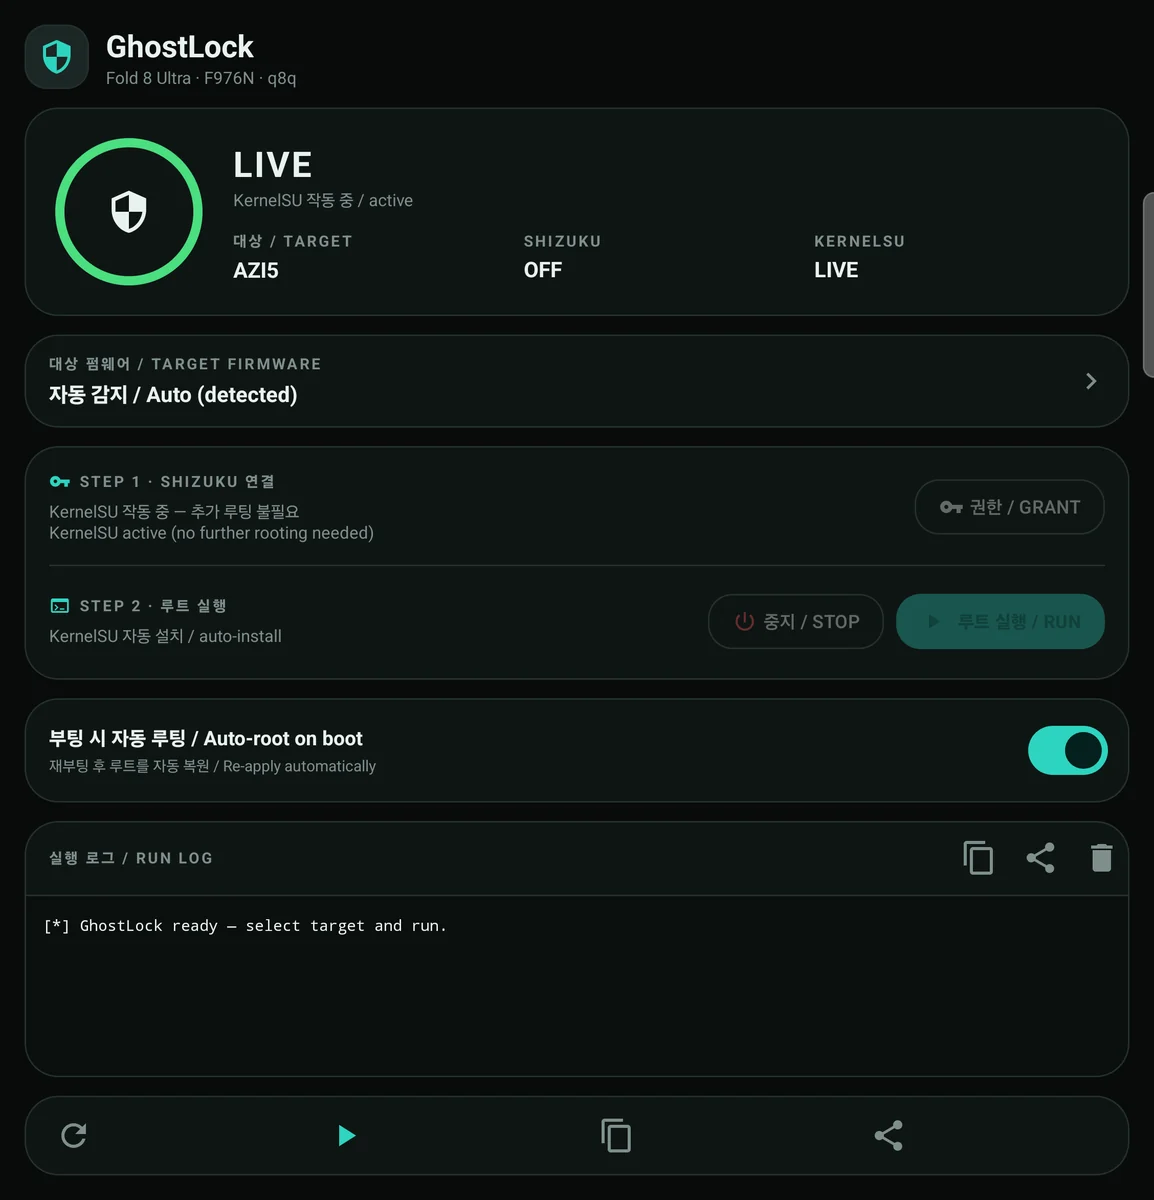 coey0814/fold8-ultra-root-f976n
Instalador KernelSU com um toque para o Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando o exploit late-load CVE-2026-43499 via Shizuku. Compatível com…








