#1
Ferramentas para explorar e expandir o controle em redes comprometidas, movendo-se entre sistemas.
Recomendado pelo Kitploit
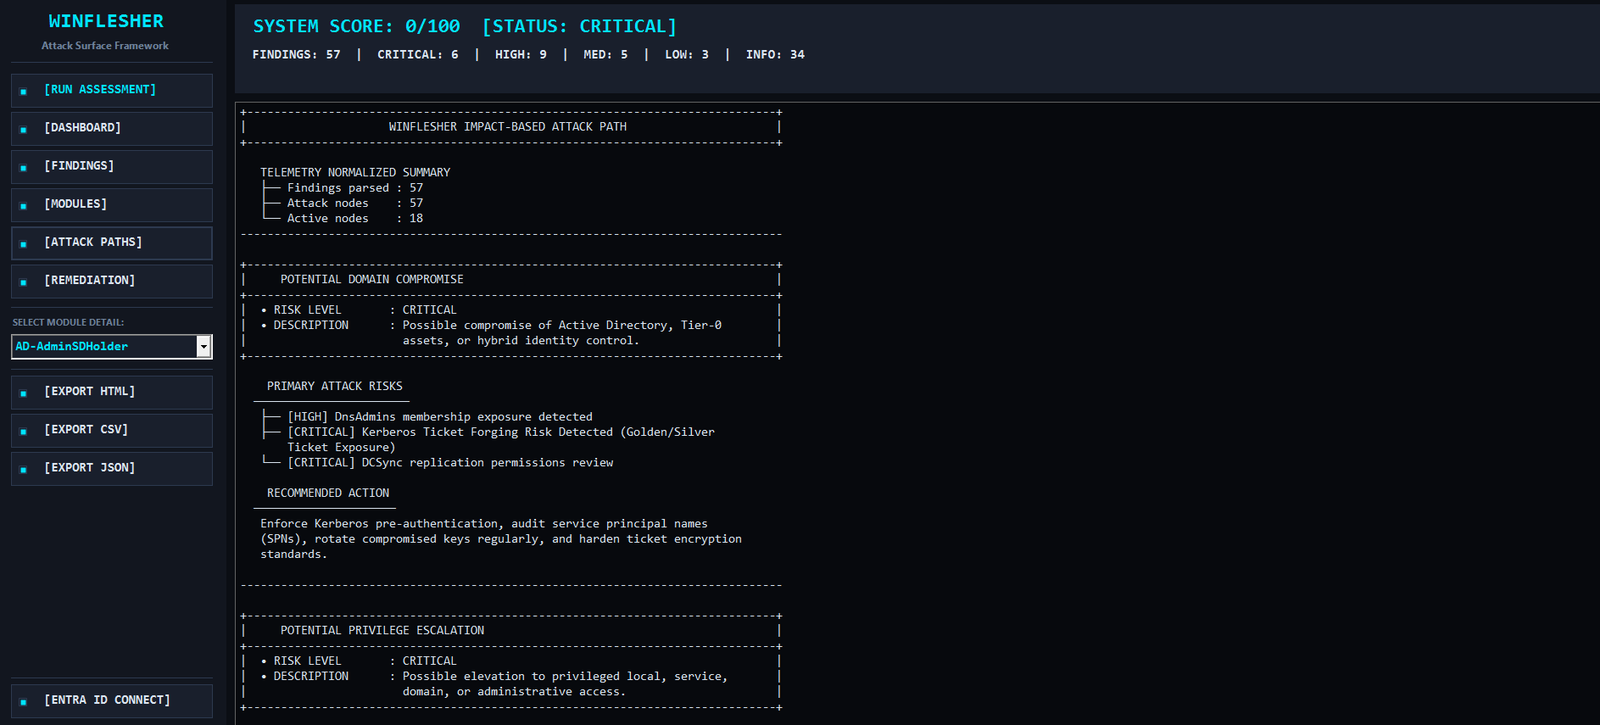
 mindsflee/winflesher
Estrutura automatizada de avaliação de superfície de ataque para Active Directory e infraestruturas locais, correlacionando vulnerabilidades com…
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
 bishopfox/sliver
Framework de Emulação de Adversários
 hac01/azure-pentesting-suite
Kit de ferramentas Go para avaliações de segurança autorizadas no Azure: enumera assinaturas e recursos, audita configurações incorretas e ataca o…
 samratashok/nishang
Nishang - PowerShell ofensivo para red team, testes de penetração e segurança ofensiva.
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 lgandx/responder
Responder é um envenenador de LLMNR, NBT-NS e MDNS, com servidor de autenticação rogue HTTP/SMB/MSSQL/FTP/LDAP integrado, suportando…
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 screetsec/vegile
Esta ferramenta irá configurar seus backdoors/rootkits; quando o backdoor já estiver configurado, ele ocultará seu processo específico, tornará sua…
 owasp/owasp-cstg
Guia de testes de segurança em nuvem neutro em relação a fornecedores, com fases estruturadas para enumeração, escalonamento de privilégios,…
 bhdresh/dejavu
DejaVU - Framework de Decepção de Código Aberto
 a0yami/cve-2025-50505
Exploit para CVE-2025-50505 no Clash Verge Rev, demonstrando escalonamento local de privilégio e execução remota de código via API não autenticada,…
 sp00kyskelet0n/py-rdp-patcher
Script Python que corrige o arquivo termsrv.dll no Windows para permitir múltiplas sessões RDP simultâneas, suportando as versões 1703 a 1909 do…
 bishopfox/cloudfox
Automatizando a consciência situacional para testes de penetração em nuvem.
 mgeeky/stracciatella
Espaço de execução do Powershell seguro para OpSec a partir de C# (também conhecido como SharpPick) com AMSI, Modo de Linguagem Restrito e Registro…
 hacktricks-wiki/hacktricks
Bem-vindo à página onde você encontrará cada truque/técnica/o que for que aprendi em CTFs, aplicações reais e ao ler pesquisas e notícias.
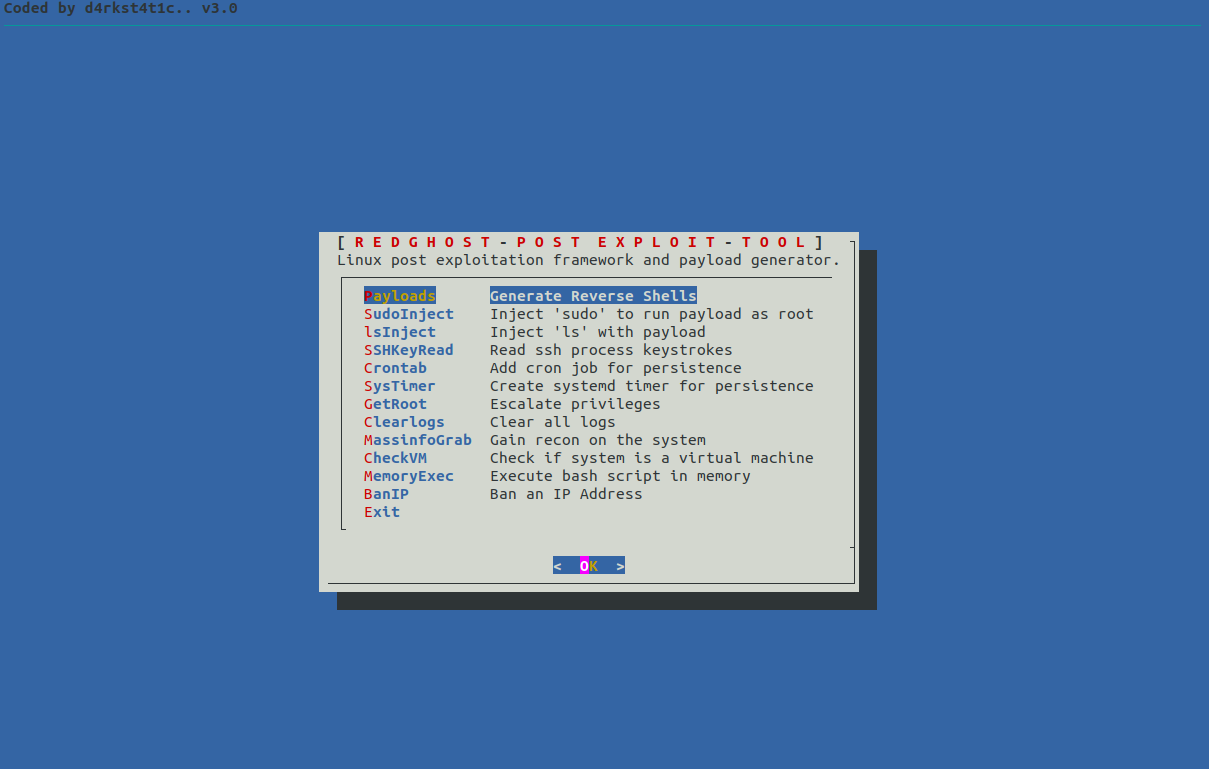 d4rk007/redghost
Estrutura de pós-exploração Linux escrita em bash projetada para auxiliar equipes vermelhas em persistência, reconhecimento, escalonamento de…
 purpleailab/decepticon
Agente Autônomo de Hacking para Red Team