

Esta ferramenta irá configurar seus backdoors/rootkits; quando o backdoor já estiver configurado, ele ocultará seu processo específico, tornará sua sessão no Metasploit ilimitada e transparente. Mesmo quando for morto, ele será executado novamente. Sempre haverá um processo que, ao executar outro processo, podemos assumir que esse processo é imparável como um Ghost in The Shell.


Vegile é uma ferramenta para técnicas de Pós-exploração no Linux. As técnicas de Pós-exploração garantirão que mantenhamos algum nível de acesso e podem potencialmente levar a penetrações mais profundas na rede confiável do nosso alvo.


Esta ferramenta configurará seu backdoor/rootkits; quando o backdoor já estiver configurado, ele será oculto em seu processo específico, ilimitado sua sessão no metasploit e transparente. Mesmo quando for morto, ele será executado novamente. Sempre haverá um processo que executará outro processo, então podemos supor que esse processo é impossível de parar como um Ghost in The Shell
git clone https://github.com/Screetsec/Vegile.gitcd Vegilechmod +x VegileExecutar o Vegile sem nenhum parâmetro fornecerá uma lista útil das opções mais comuns. Você pode usar o comando:
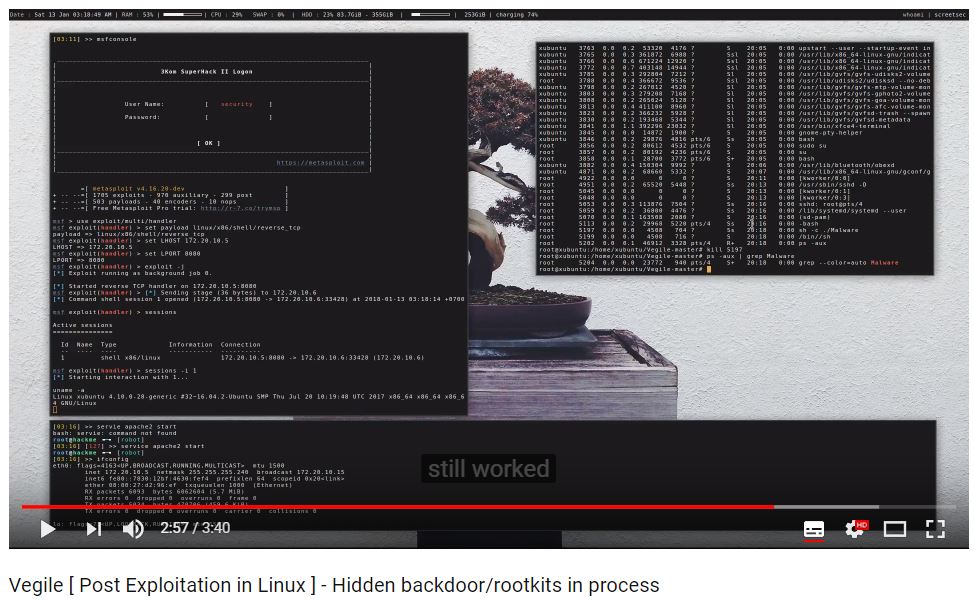
Nota: modificações, mudanças ou alterações neste código-fonte são aceitáveis, no entanto, qualquer lançamento público que utilize este código deve ser aprovado por escrito pelo criador desta ferramenta (Edo maland).
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.

