
 #1
Ferramentas para explorar e expandir o controle em redes comprometidas, movendo-se entre sistemas.
Recomendado pelo Kitploit

 rapid7/metasploit-framework
Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…
fortra/impacketBiblioteca Python para manipulação de protocolos de rede de baixo nível, com implementações de SMB, MSRPC, Kerberos e WMI, além de ferramentas para…
 infosecn1nja/red-teaming-toolkit
Este repositório contém ferramentas de segurança open-source de ponta (OST) para um red teamer e caçador de ameaças.
 bishopfox/sliver
Framework de Emulação de Adversários
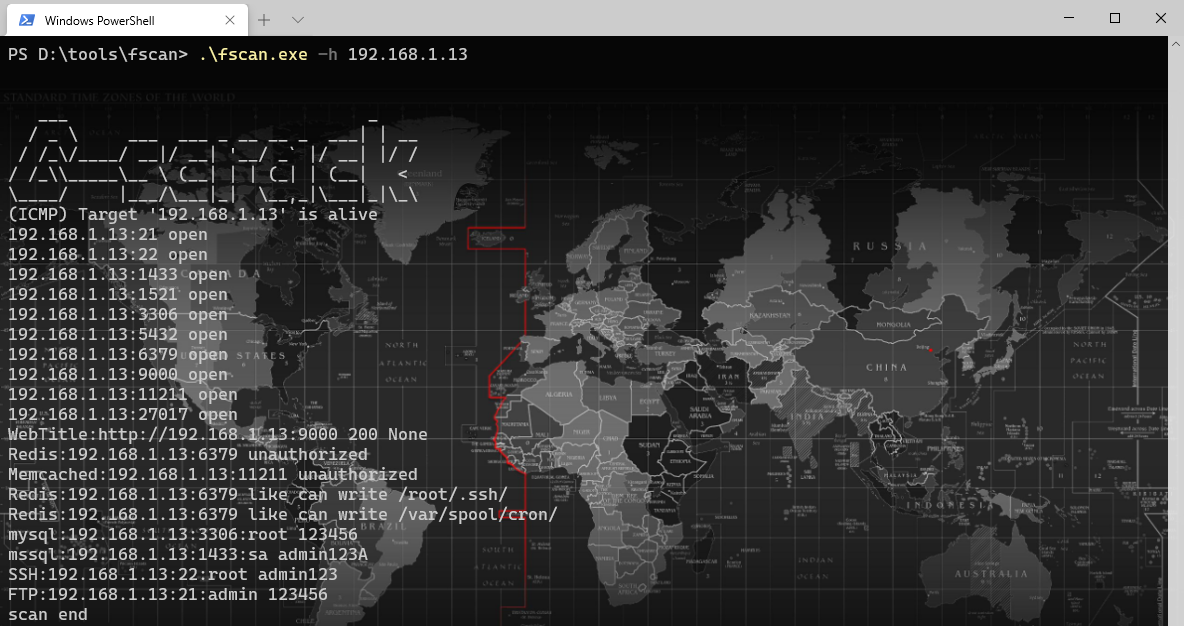 shadow1ng/fscan
Uma ferramenta de varredura abrangente para intranet, facilitando a varredura automatizada e completa de vulnerabilidades com um clique.
 hacktricks-wiki/hacktricks
Bem-vindo à página onde você encontrará cada truque/técnica/o que for que aprendi em CTFs, aplicações reais e ao ler pesquisas e notícias.
 gentilkiwi/mimikatz
Uma pequena ferramenta para brincar com a segurança do Windows
 a-poc/redteam-tools
Ferramentas e Técnicas para Red Team / Testes de Penetração
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Uma folha de dicas que contém métodos comuns de enumeração e ataque para o Active Directory do Windows.
 k8gege/k8tools
Coleção de ferramentas K8(Penetração de rede interna/Ferramentas de elevação de privilégio/Overflow remoto/Exploração de vulnerabilidades/Ferramentas…
 samyk/poisontap
Explora computadores bloqueados/protegidos por senha via USB, implanta backdoor persistente baseado em WebSocket, expõe o roteador interno e rouba…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 specterops/bloodhound-legacy
Seis Graus de Administrador de Domínio
 mantvydasb/redteaming-tactics-and-techniques
Anotações abrangentes de red teaming cobrindo técnicas de segurança ofensiva, incluindo injeção de código, evasão de defesa, movimento lateral e…
 pennyw0rth/netexec
Framework pós-exploração para teste automatizado de autenticação em rede, coleta de credenciais e movimento lateral em ambientes Windows/AD com…
 samratashok/nishang
Nishang - PowerShell ofensivo para red team, testes de penetração e segurança ofensiva.
 meshcore-dev/meshcore
Um novo protocolo de malha de roteamento híbrido e leve para rádios de pacote.
 flangvik/sharpcollection
Compilações noturnas de ferramentas ofensivas comuns em C#, recém-saídas de seus respectivos ramos master, compiladas e lançadas de forma CDI usando…






