 pet-projects2845224/open-souce-soc
Laboratório SOC de código aberto que coleta e normaliza logs com Fluent Bit e Vector, detecta anomalias via Suricata e OpenSearch e cria automaticamente tickets de incidentes de ITSM no Znuny.

Este projeto é uma instalação de laboratório que demonstra o ciclo completo de processamento de eventos de segurança: desde a coleta de logs de dispositivos finais até a criação de incidentes no sistema de Service Management (ITSM).
A arquitetura é construída exclusivamente com soluções Open-Source e simula o funcionamento de um centro de monitoramento de segurança (SOC), capaz de detectar anomalias, gerar alertas e criar automaticamente tickets para os analistas.
Esta parte abrange: coleta, normalização, armazenamento, correlação básica e gestão de incidentes.
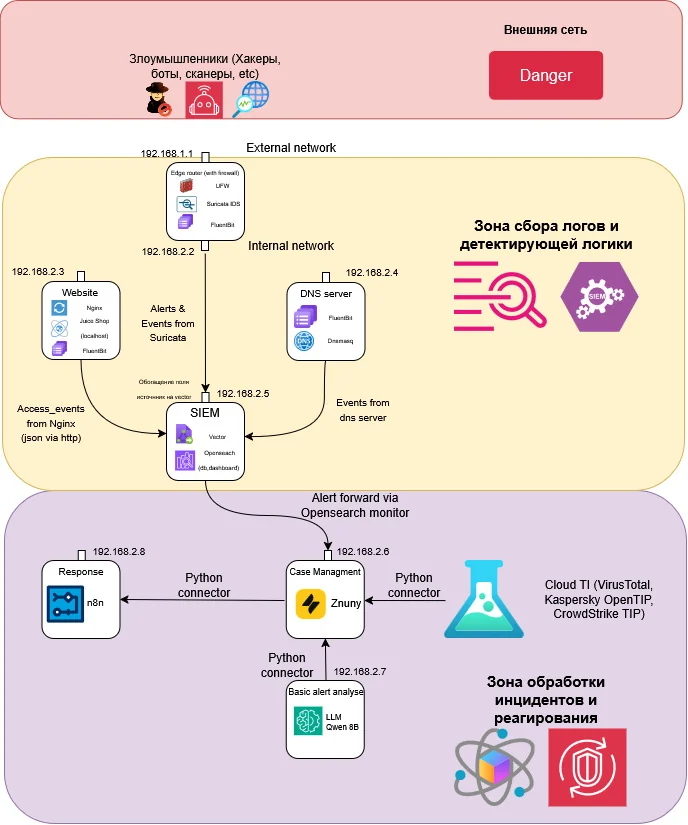
| Componente | Função | Endereço IP |
|---|---|---|
| Nginx + JuiceShop | Servidor Web (Reverse Proxy) com aplicação vulnerável. | 192.168.25.3 |
| dnsmasq | Servidor DNS local para geração de logs DNS. | 192.168.25.4 |
| Suricata | IDS/IPS para análise de tráfego e geração de alertas. | 192.168.25.2 |
| Fluent Bit | Agente leve de coleta e envio inicial de logs. | Nas fontes |
| Vector | Agregador, normalizador e roteador de logs (VRL). | 192.168.25.5 |
| OpenSearch | Armazenamento de dados (SIEM) e motor de correlação. | 192.168.25.5 |
| Znuny (OTRS) | Sistema ITSM para gestão de incidentes. | 192.168.25.6 |
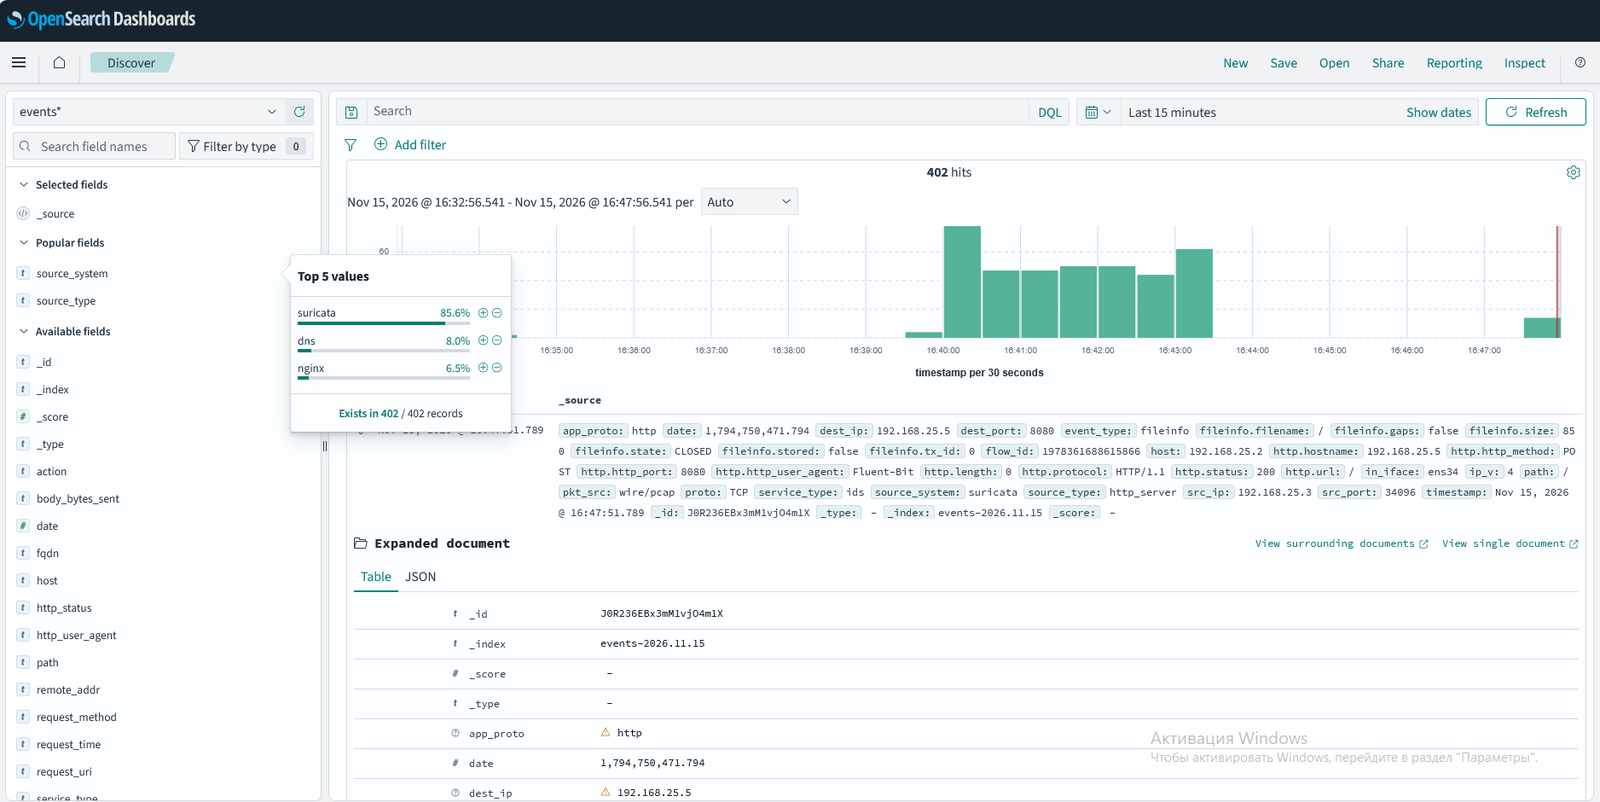
Obtenção de eventos normalizados no OpenSearch:
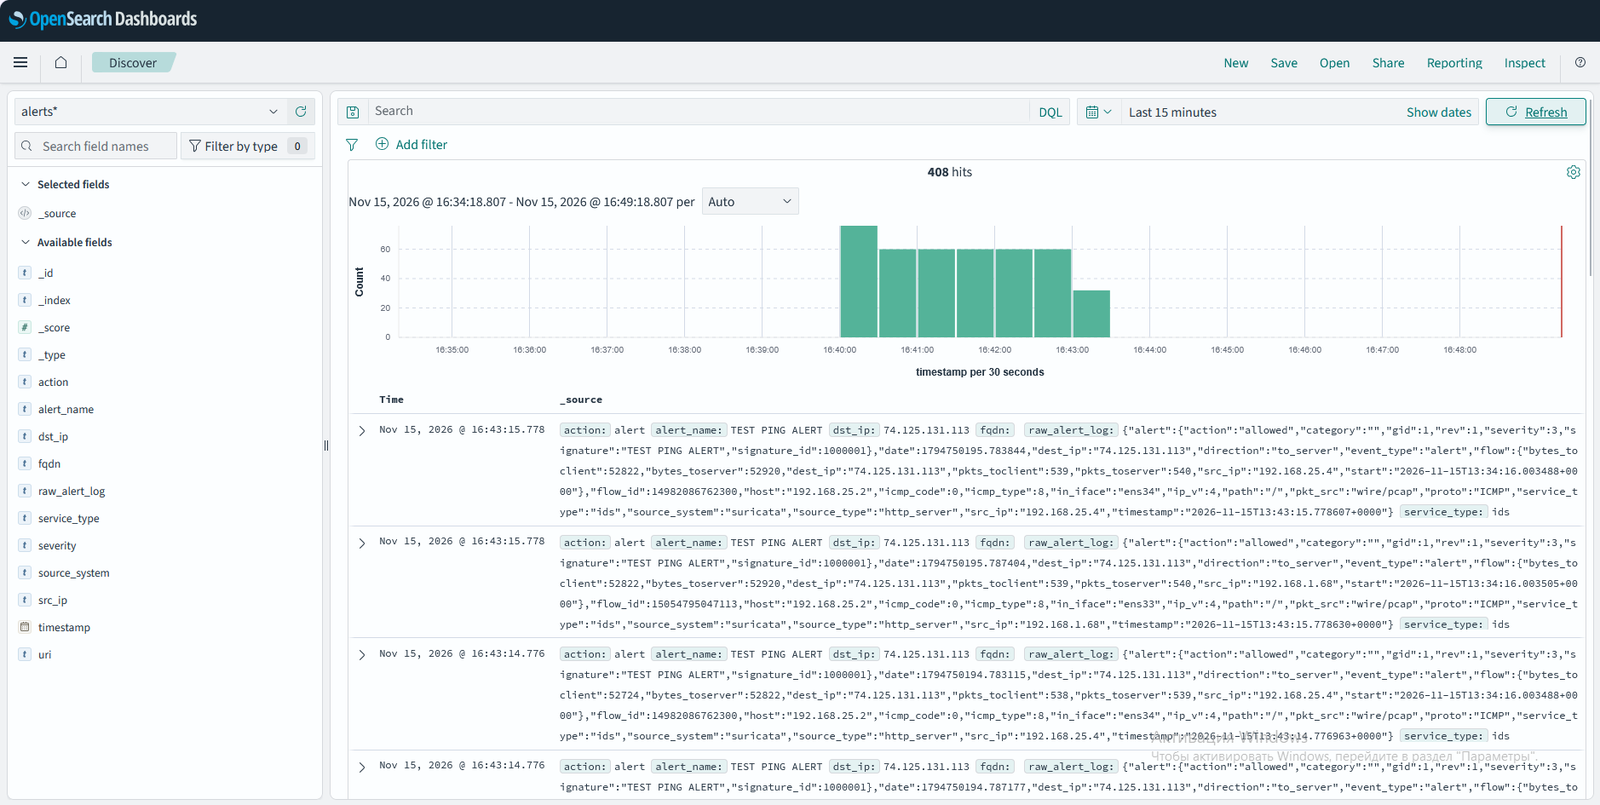
Recebimento de alertas no OpenSearch (Suricata):
Monitor criado para eventos Nginx no OpenSearch (como exemplo de regra de correlação):
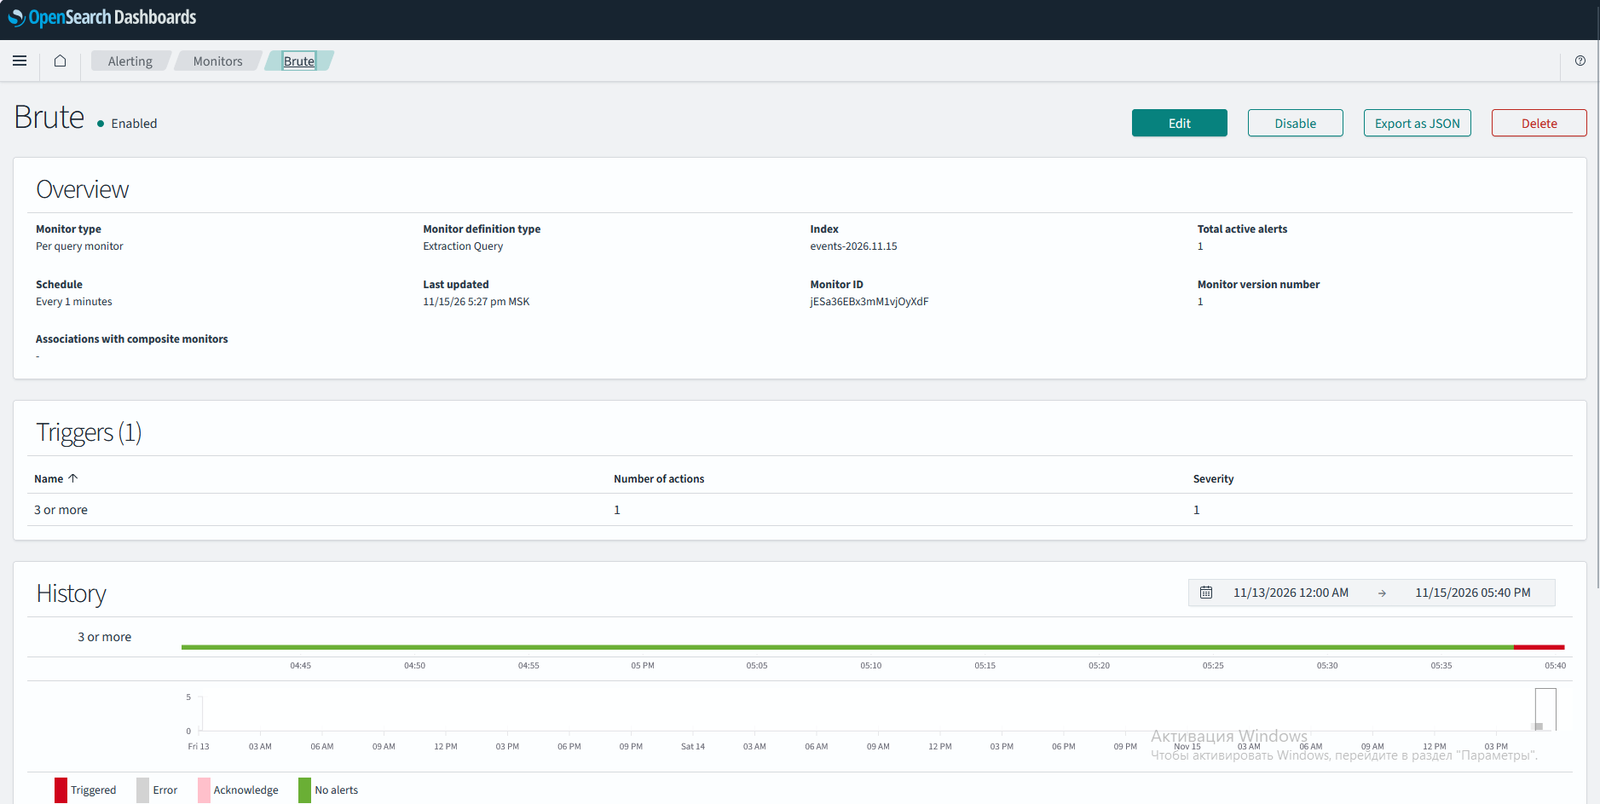
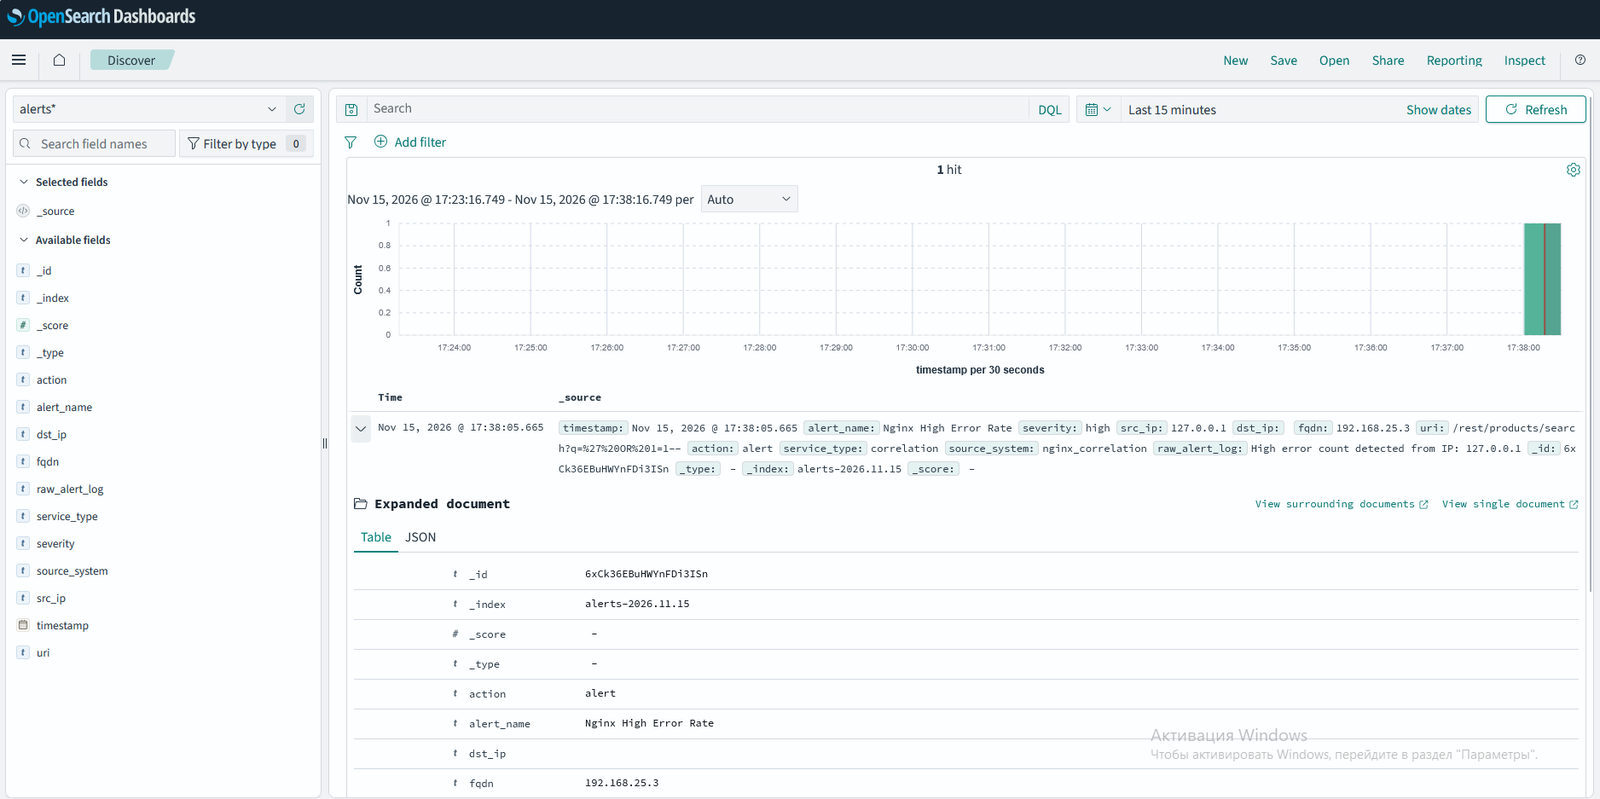
Alerta pela regra do Nginx no OpenSearch:
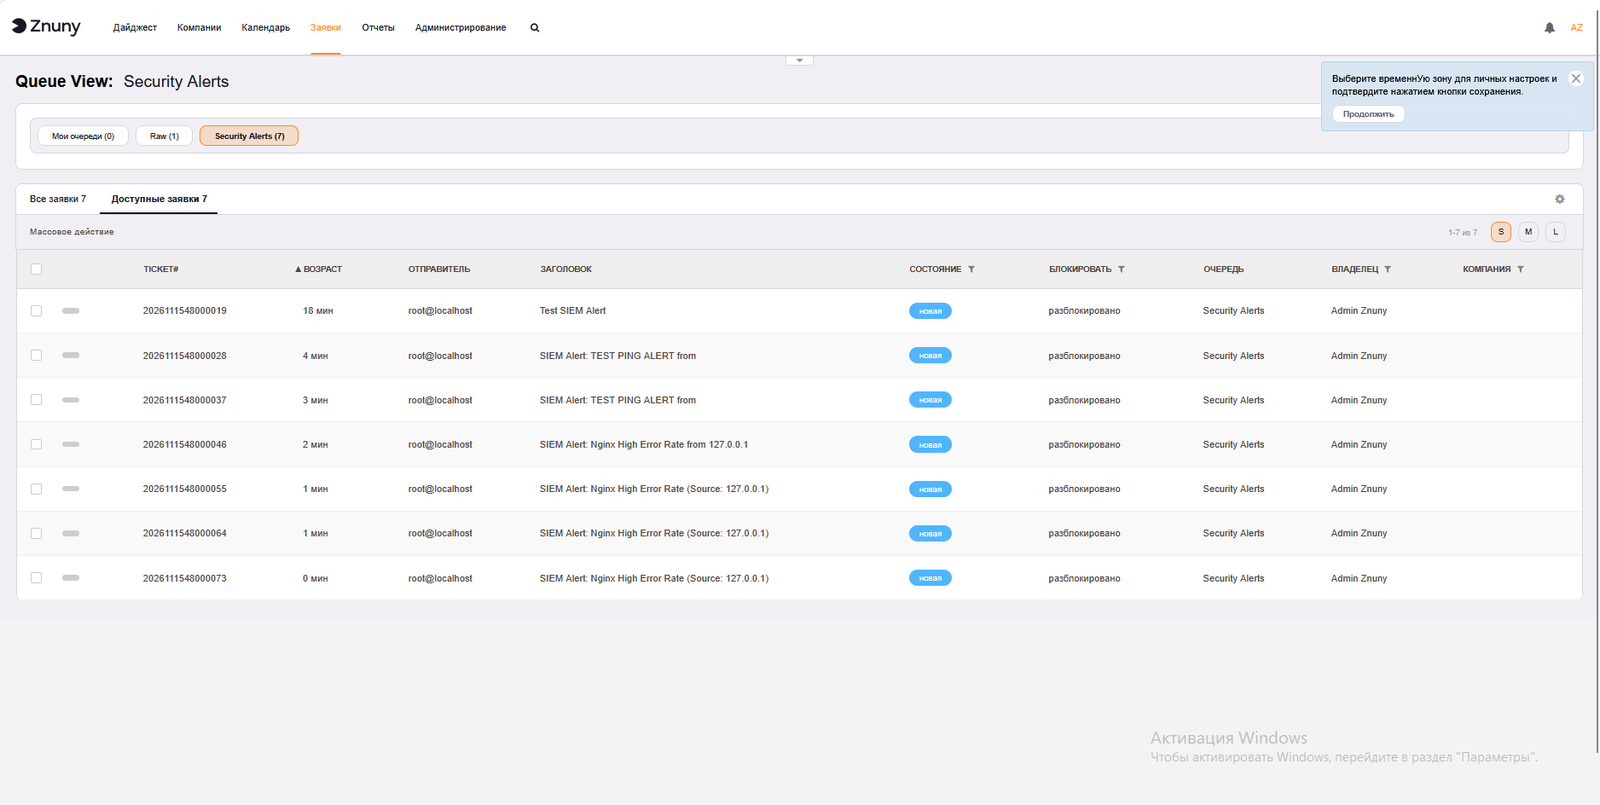
Obtenção de alertas no ITSM para case management:
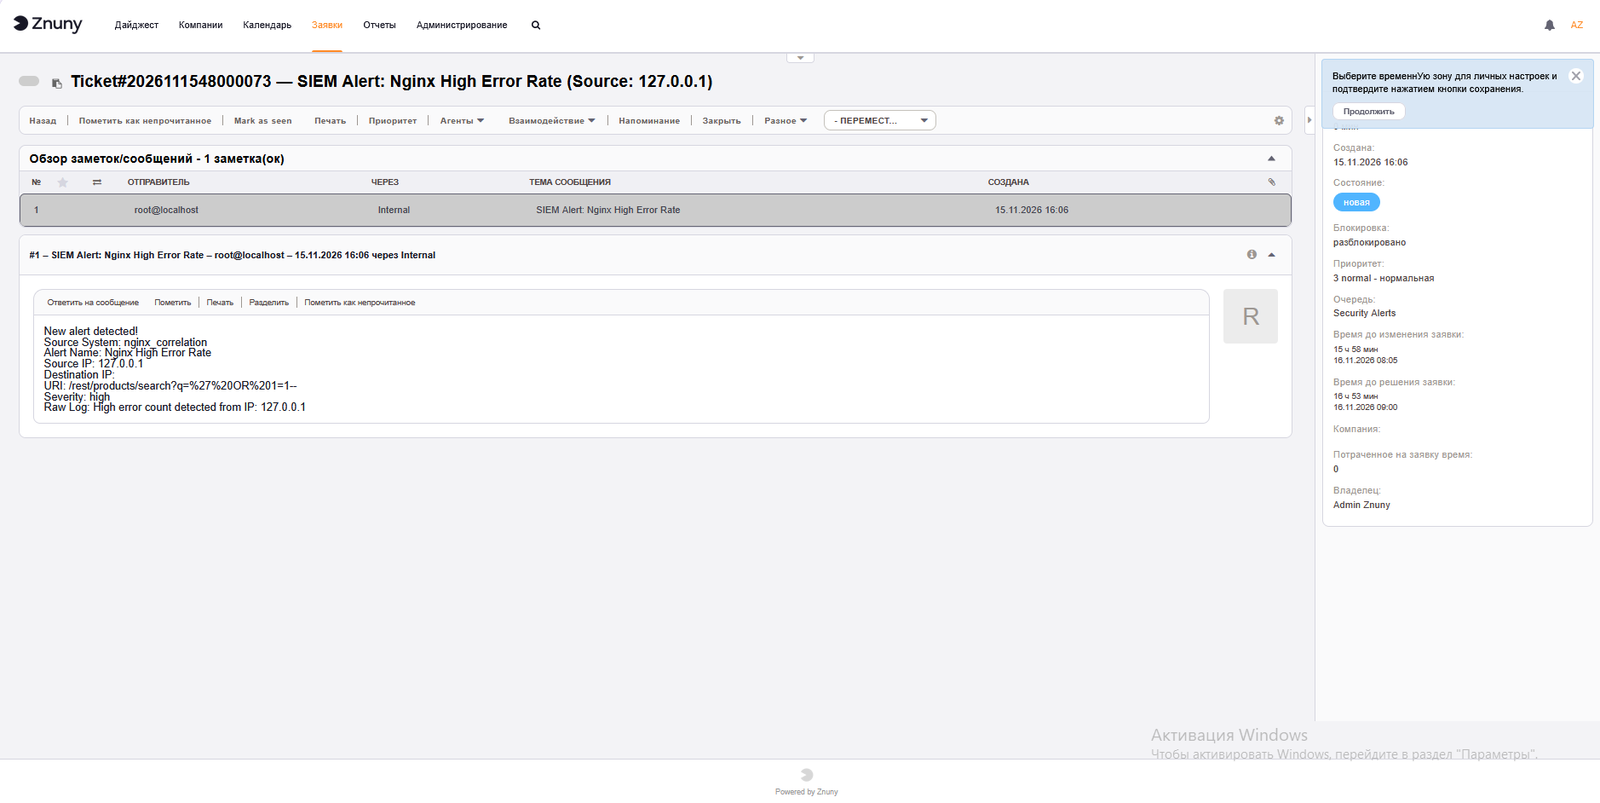
Alerta no ITSM:
Belov Sergey - @cybersec_road
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.

