Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LogsTotal — Detecção Sigma multi-motor auto-hospedada para logs de eventos | Kitploit
Ferramentas/GitHubGitHub/wagga40/logstotal
Ferramentas DefensivasGerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesForensia DigitalInteligência de AmeaçasDetecção de IntrusãoResposta a IncidentesAnálise de Logs
GitHubwagga40/logstotal

LogsTotal

Detecção Sigma multi-motor auto-hospedada para logs de eventos
Ver Repositório
9123há 17h 14mAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Site
Compartilhar

LogsTotal

LogsTotal logo

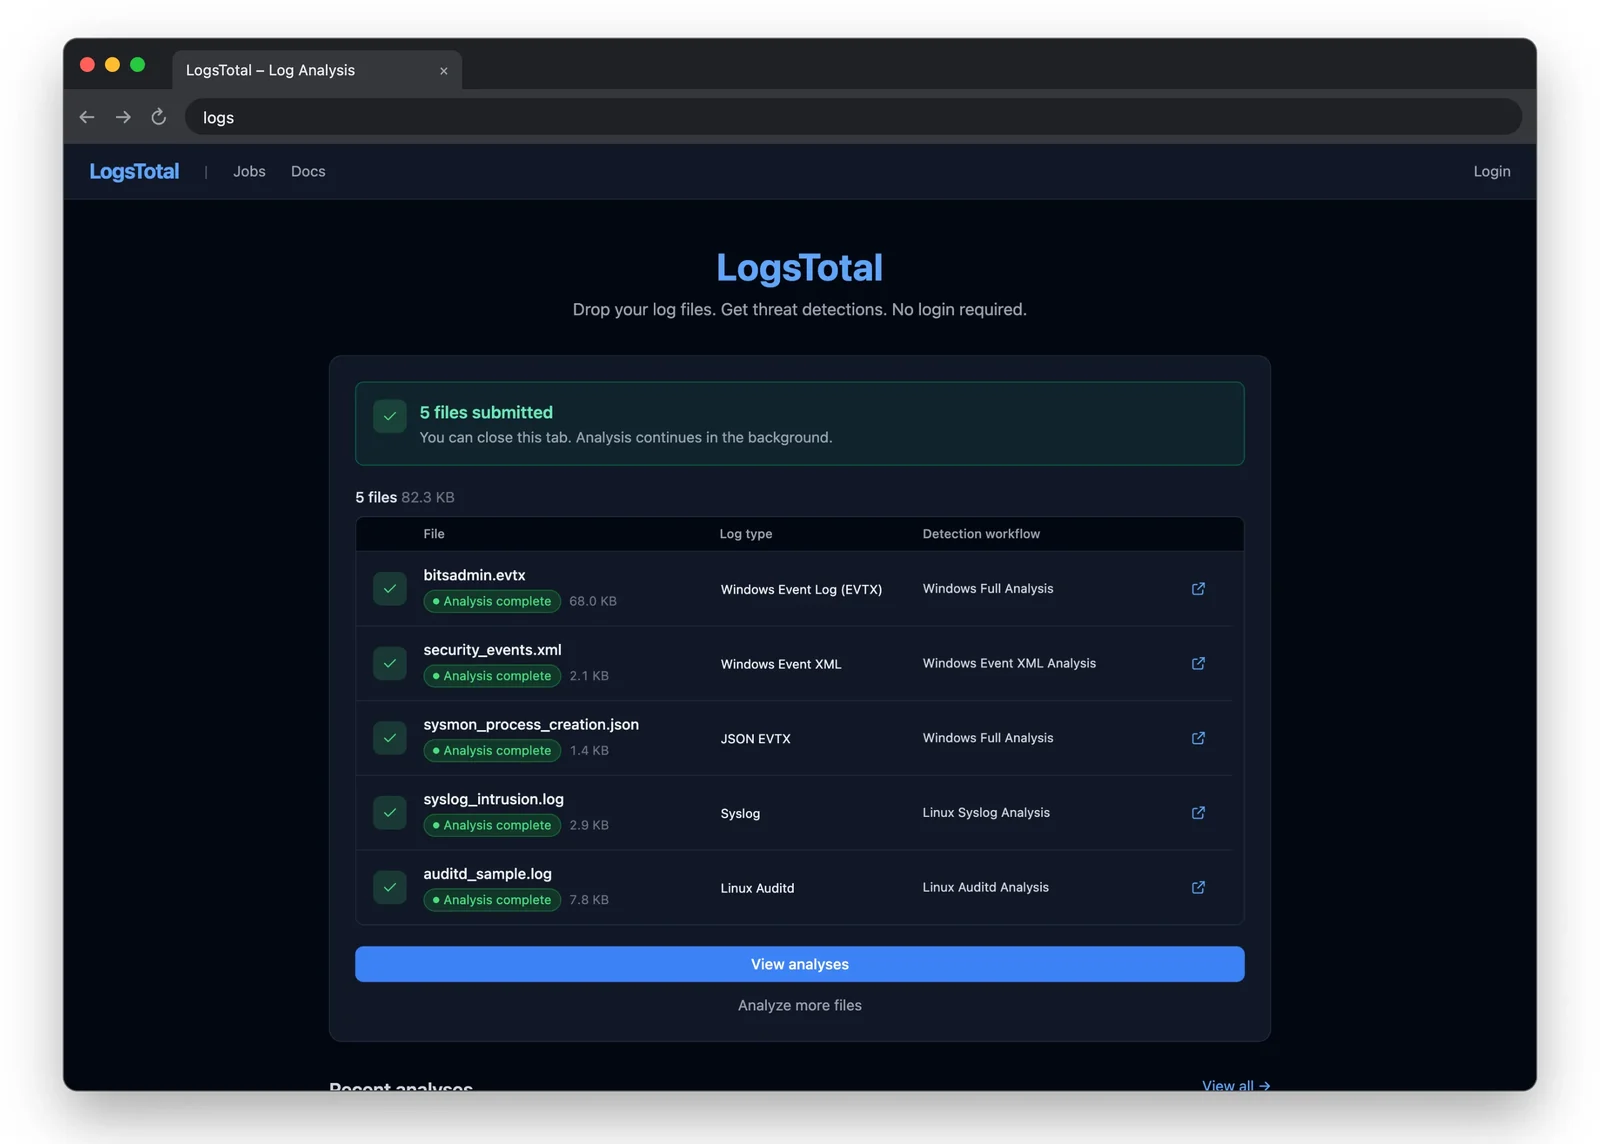
LogsTotal é uma plataforma de análise de logs auto-hospedada. Basta soltar um arquivo de log — Windows EVTX ou Event XML, Winlogbeat/EVTX JSON, auditd, syslog, uma exportação do journald, Sysmon para Linux — e vários mecanismos de detecção executam regras Sigma sobre ele e relatam o que cada um encontrou: descobertas agrupadas por severidade, contexto MITRE ATT&CK, as entidades envolvidas e ferramentas de análise por cima.

Nenhuma conta é necessária para enviar um arquivo ou ler resultados públicos.

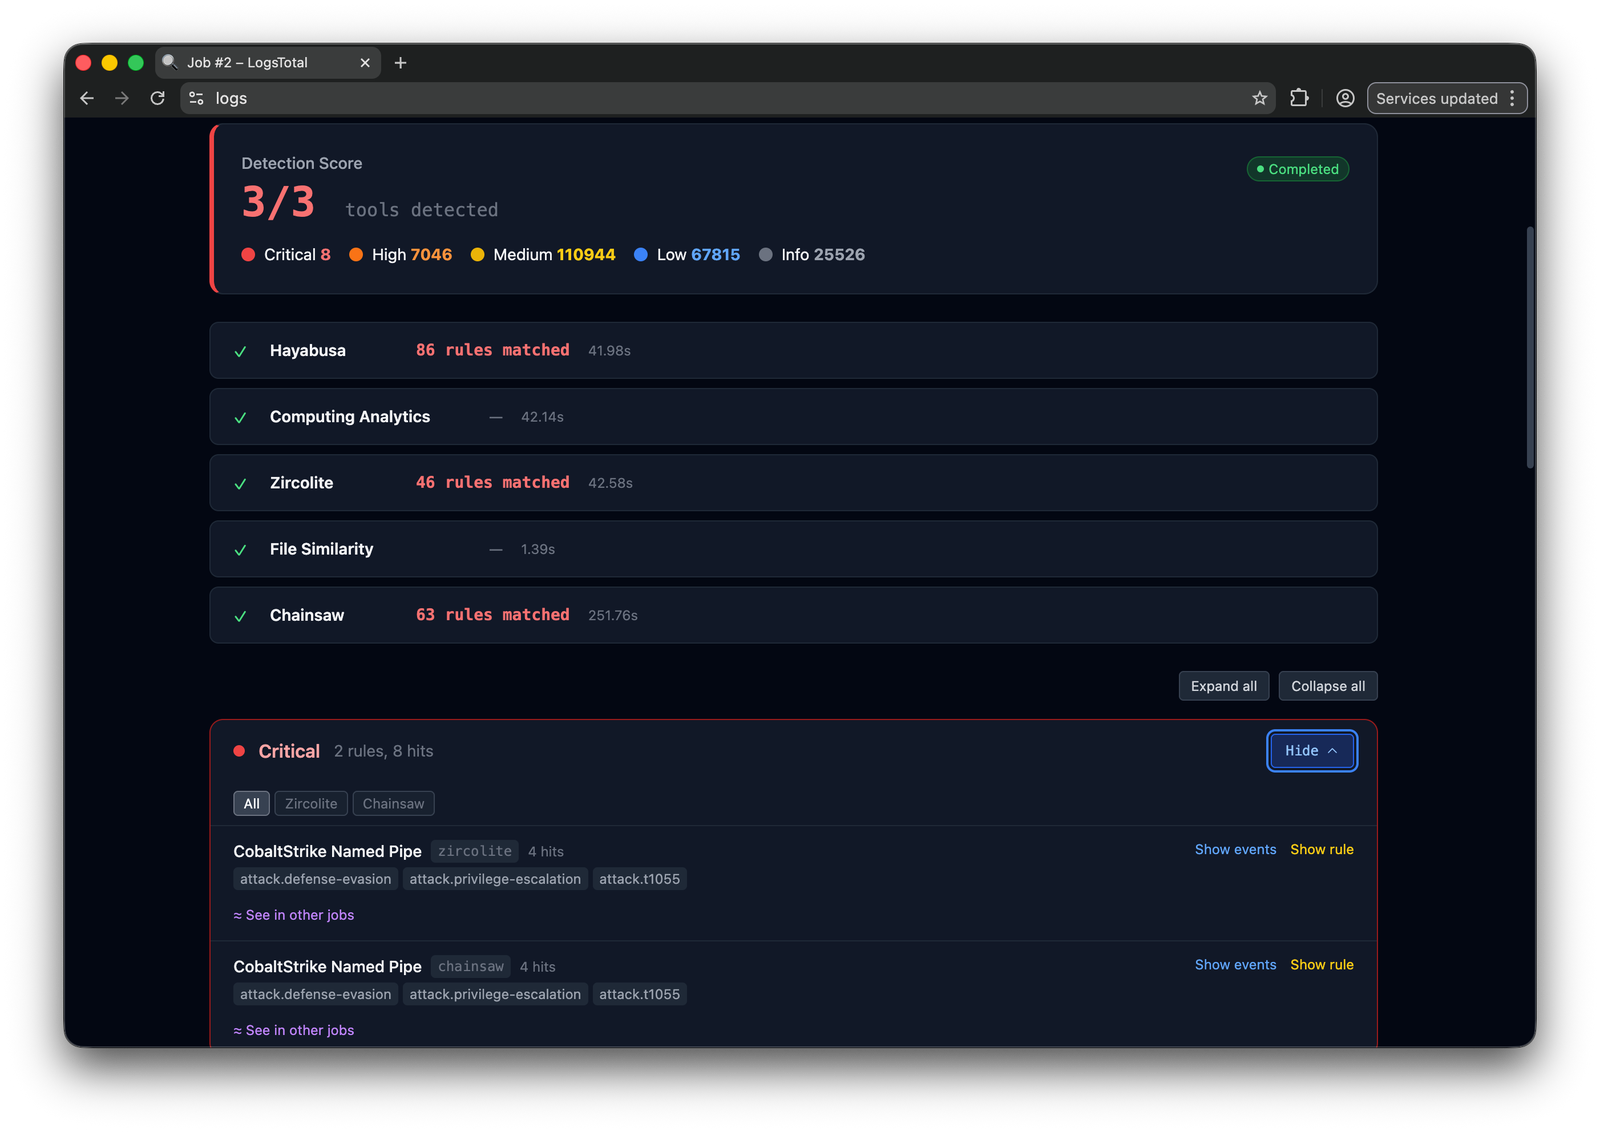
Mecanismos de detecção: Zircolite, Chainsaw, Hayabusa, ChopChopGo e RSigma. Adicionar outro requer uma entrada de catálogo e um adaptador, com um mapeamento de saída tipado, para um binário ou uma imagem Docker — consulte Adicionando um adaptador de ferramenta.

Capturas de tela

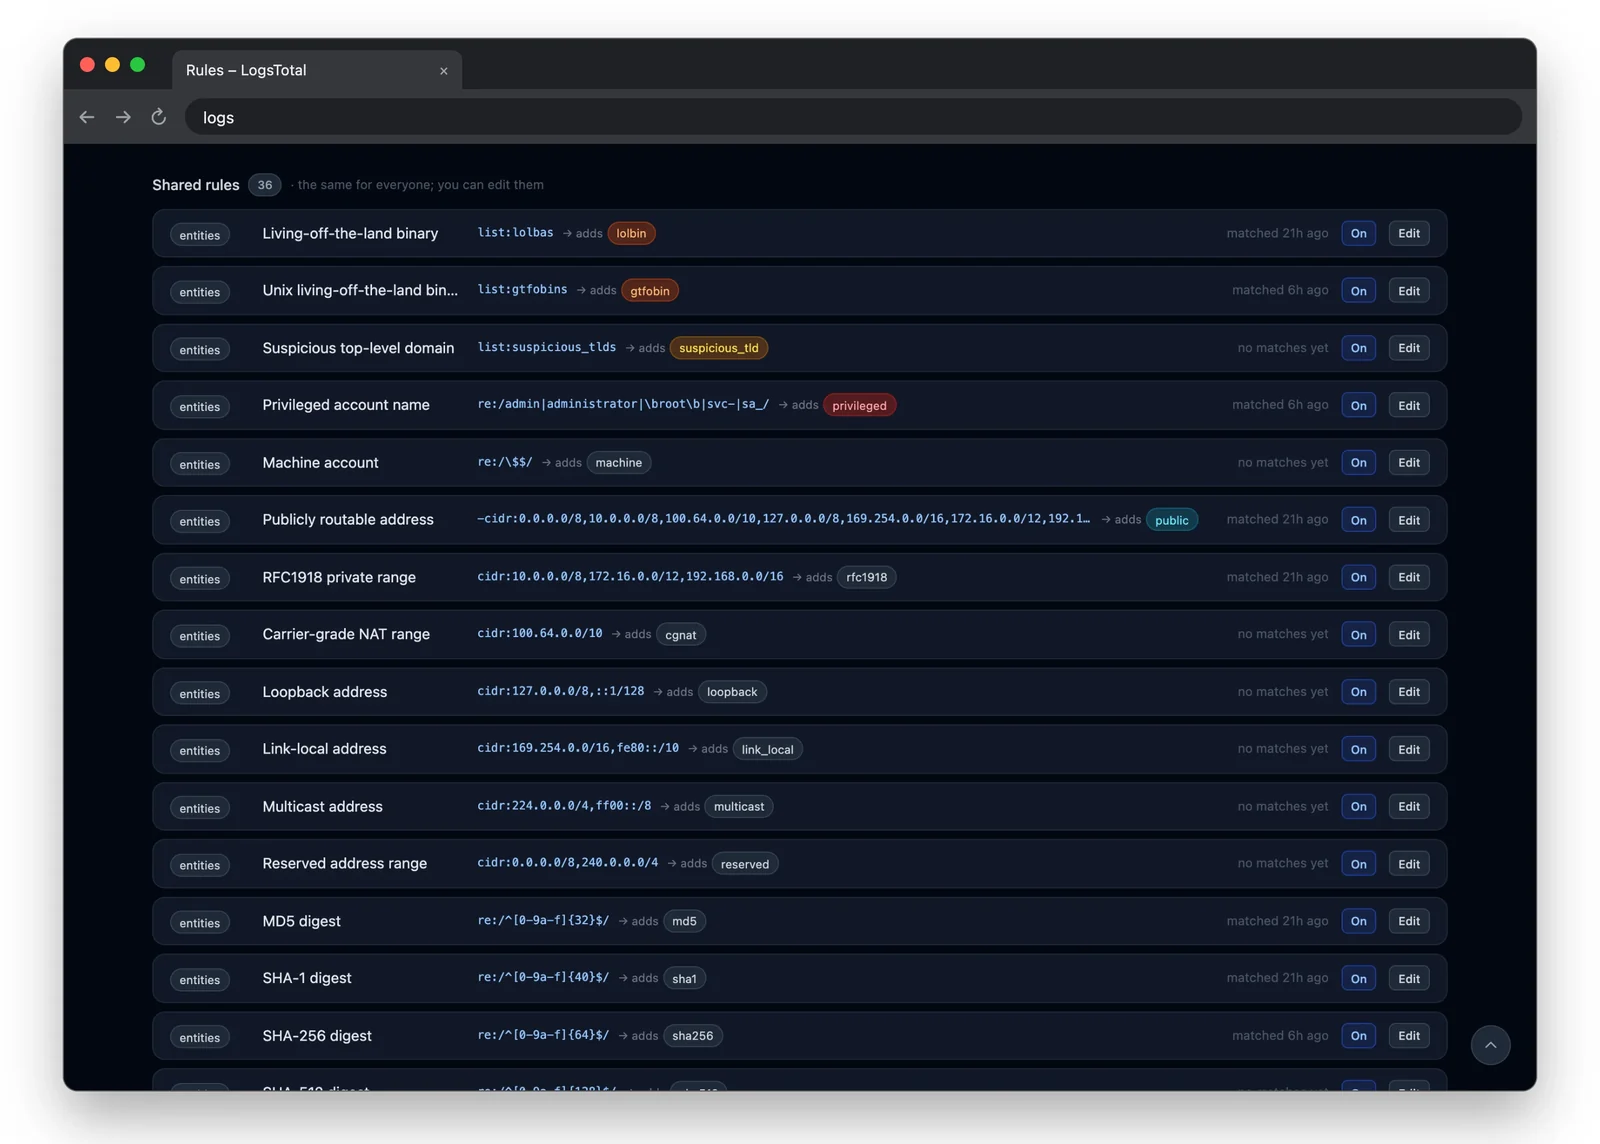
Upload e fluxo de trabalhoDetecçãoAnálise
Tela principalDescobertasAnálise
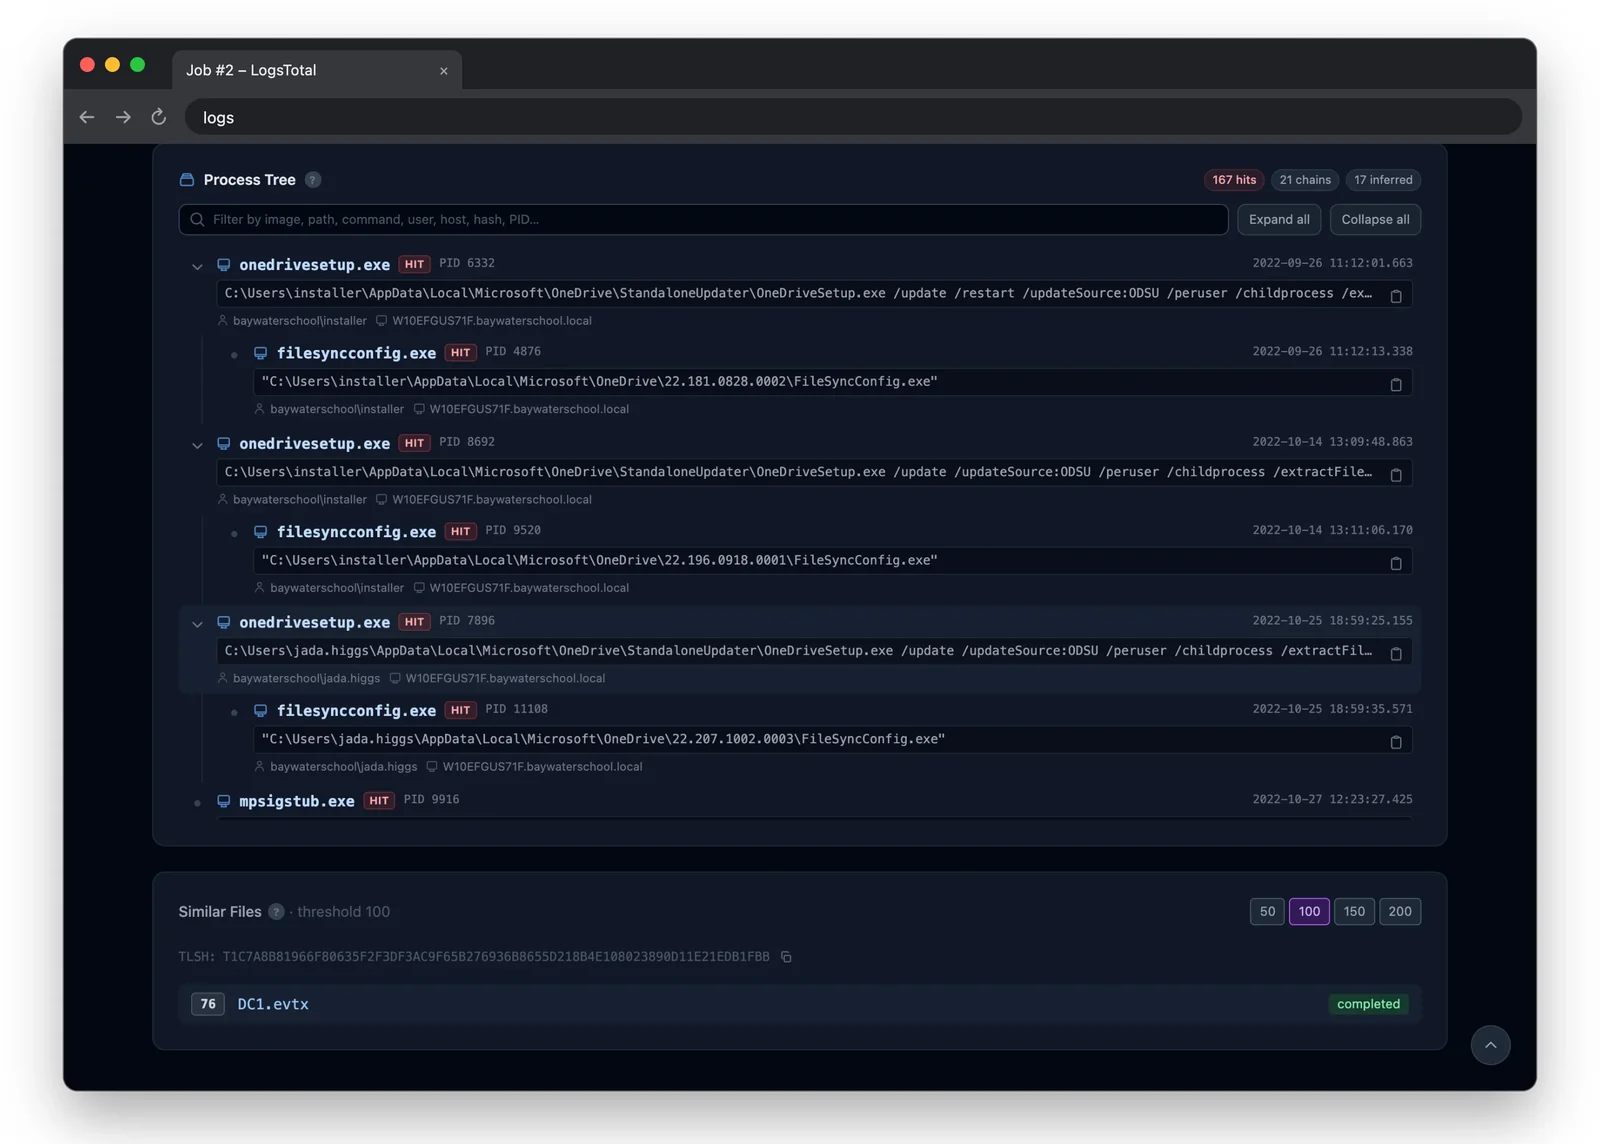
Linha do tempo de eventosRegrasÁrvore de processos

O que você obtém

  • Solte um log, receba um relatório de detecção. Cinco mecanismos estão disponíveis; o fluxo de trabalho e o tipo de log determinam quais mecanismos são executados. O tipo de log é detectado no momento do envio.
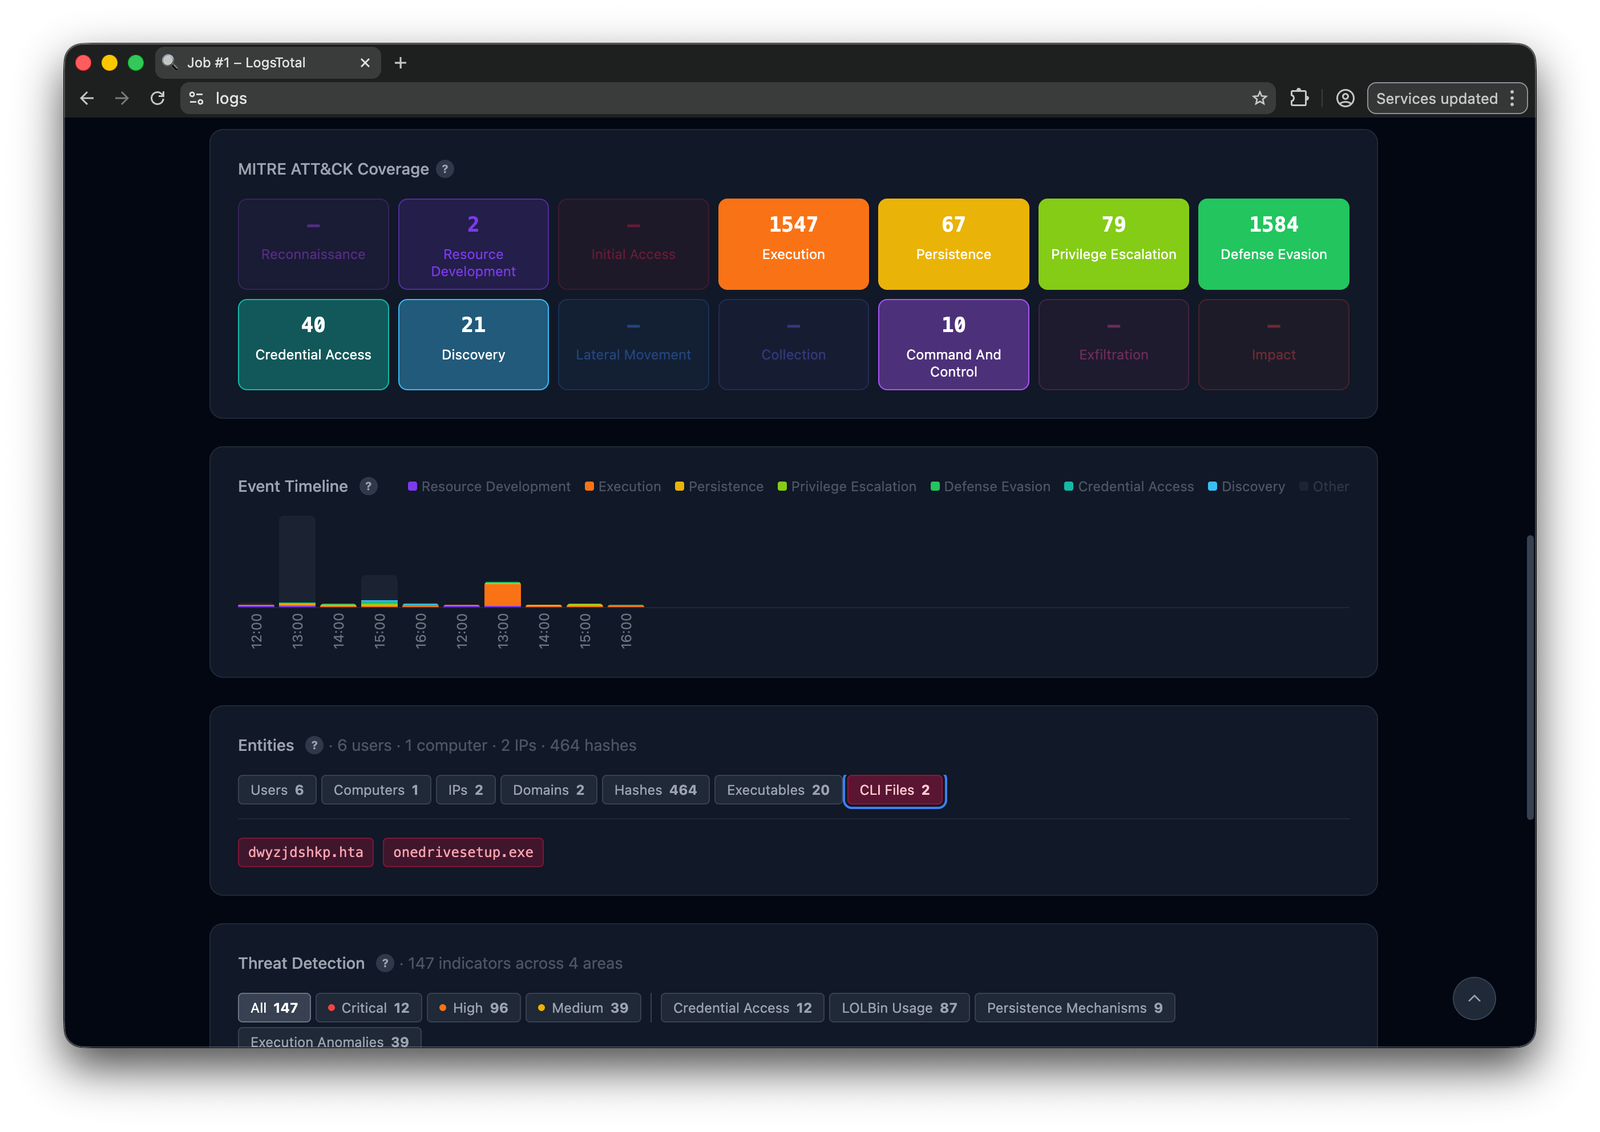
  • Contexto MITRE ATT&CK — um mapa de calor de táticas por tarefa.
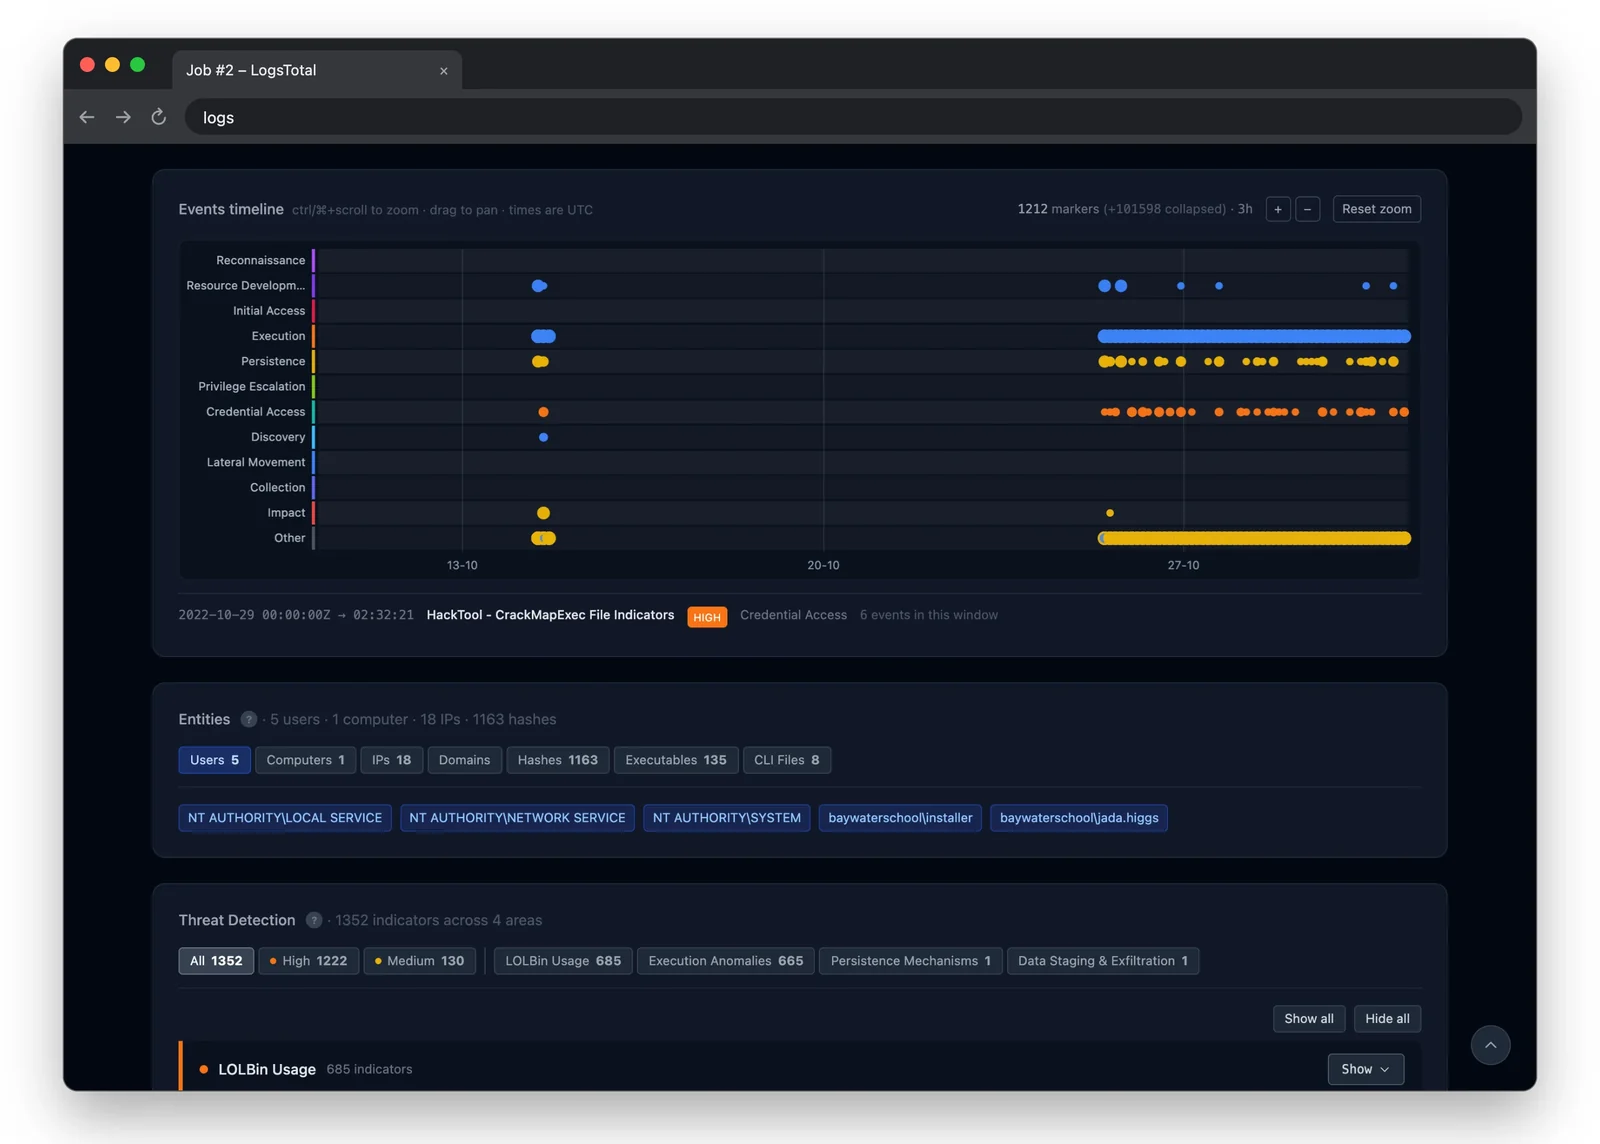
  • Duas linhas do tempo — um histograma de atividade por hora por tática, e uma linha do tempo por alerta com zoom.
  • Explore cada evento, não apenas os correspondentes: busca, um histograma com zoom, valores de campo, empilhamento (combinações mais raras primeiro) e exportação CSV/NDJSON sobre um índice que o LogsTotal constrói a partir de cada envio.
  • Árvores de processos a partir de cada criação de processo no log, com detecções marcadas.
  • Extração e pivô de entidades, e casos de investigação.
  • Um grafo de relacionamentos com detecção de comunidades, busca de caminhos, coloração de ameaças e exportação GraphML.
  • Regras — sua própria camada de detecção sobre o que uma análise produz, com marcação automática, alertas e webhooks assinados.
  • Exporte para o restante da sua stack — feed de IOC (CSV/JSON/STIX/MISP), pacotes STIX, eventos MISP, pacotes de IOC para a área de transferência.
  • Similaridade difusa — correspondência TLSH entre envios, além de correlação de regras entre tarefas.

Modelo de acesso

RecursoAdminMembroUsuárioAnônimo
Upload e tarefassimsimsimsim
Envios privadossimsimsimnão
Explorar cada evento de uma tarefasimsimpróprias tarefasnão
Intel (entidades, casos, regras)simsimnãonão
Páginas e fluxos de trabalho de administraçãosimnãonãonão

Os administradores atribuem funções em /admin/users.

Pré-requisitos

  • Ubuntu ou Debian (as plataformas testadas), com Docker Engine e o plugin Compose.
  • 7z (p7zip-full), rsync e curl.
  • Python 3.11 ou posterior no host, apenas biblioteca padrão, para os scripts auxiliares.
  • Nada para os próprios comandos: ./logstotal traz seu próprio Task fixado.
  • Um navegador de desktop, com 1024px ou mais de largura, para as pessoas que o utilizam.

A lista completa, com comandos de instalação, está em Pré-requisitos.

Início rápido

Baixe logstotal-<version>.7z da página de releases. No host:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart cria o .env, gera todos os segredos — incluindo a palavra-passe de administrador, impressa uma única vez, por isso guarde-a — compila e verifica a stack, inicia-a e aguarda que responda. É seguro executá-lo novamente.

Depois abra http://<host>:8000 e inicie sessão com o ADMIN_EMAIL do .env e a palavra-passe impressa. A versão passo a passo, o PostgreSQL e o que fazer a seguir estão em Instalação num único host.

Para atualizar, execute ./logstotal upgrade a partir do mesmo diretório: descarrega a versão mais recente e aplica-a. ./logstotal upgrade:rollback restaura a versão anterior, neste host ou em todos os hosts de uma frota. Cada rollback consome o seu snapshot, por isso executá-lo duas vezes recua duas versões. Consulte Atualização e rollback.

Documentação

A documentação do administrador está publicada em https://wagga40.github.io/LogsTotal/, e cada versão a inclui em docs/:

  • Pré-requisitos, depois instalação num único host, HTTPS com Caddy, instalação em frota ou instalação offline
  • Configuração — todas as variáveis de ambiente
  • Estado, registos e verificações do primeiro dia
  • Atualização e rollback
  • Segurança e Limitações conhecidas
  • Comandos — todos os comandos ./logstotal

O guia para analistas (submeter registos, ler resultados, Intel) está integrado na aplicação, em /docs. Os contribuidores começam por Desenvolvimento local.

Projeto

Baixar ferramenta