
Credenciais plantadas que denunciam o atacante. Uma rede de segurança gratuita para qualquer rede: TI da empresa, residências, escritórios, bancos, hospitais, fábricas. Alertas no uso, não na abertura. CLI, dashboard local e MCP para agentes de IA. Apache-2.0.



Veja-o apanhar alguém em menos de um minuto, na sua própria máquina:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure por SilentMesh
Credenciais plantadas que denunciam o atacante. Uma rede de segurança discreta para qualquer rede, de um router doméstico a um centro de dados. Engane, nunca perturbe.
Lures de credenciais gratuitos para todos, em qualquer rede: casas, pequenos escritórios, TI empresarial, centros de dados, bancos, hospitais e instalações industriais.
Os atacantes entram frequentemente com um login VPN ou jump-host roubado e depois procuram mais palavras-passe guardadas nas máquinas a que chegam: desktops de administração, partilhas de ficheiros, diretórios home e e-mails antigos. O Lure planta credenciais falsas para que as encontrem. Se alguém tentar usar uma, recebe um alerta que indica qual ficheiro foi encontrado e onde o plantou.
| Quem | Como o Lure ajuda |
|---|---|
TI empresarial (perfil it predefinido) | Uma rede de segurança por trás da firewall e das ferramentas de endpoint: folhas de cálculo isco em servidores de ficheiros, um ficheiro RDP guardado em desktops de administração, um perfil VPN de fornecedor no jump host. A primeira caça a palavras-passe faz soar o alarme |
| Alerta precoce de ransomware | As equipas de ransomware recolhem credenciais durante dias antes de encriptarem. Um isco usado no primeiro dia devolve-lhe esses dias |
| Portáteis perdidos e backups expostos | Ficheiros isco dentro de um portátil roubado, backup ou exportação de caixa de correio disparam quando alguém os tenta usar, mesmo meses depois, porque os iscos rotacionados continuam a alertar |
| Programadores | Um .git-credentials isco apanha quem vasculhe diretórios home para obter acesso ao código. O git real envia-o |
Pequenos escritórios (office) | Iscos de folha de salários, Tally e RH no PC das contas. Não é necessária equipa de segurança: um alerta para o seu webhook |
Casas (home) | Um Raspberry Pi como listener, iscos de router, NAS e CCTV no PC da família. Alguém na sua Wi-Fi à caça de palavras-passe envia uma notificação para o seu telemóvel |
Bancos, hospitais, fábricas (bank, hospital, plant) | Logins de core banking, HIS e PACS, ou SCADA e historian, no vocabulário do local |
| MSSPs e empresas de serviços de TI | Um controlo gratuito para cada cliente, com alertas para o respetivo SIEM via syslog ou webhook |
| Resposta a incidentes | Plante iscos a meio de uma investigação. Se dispararem, o atacante ainda está dentro, e o caminho do atacante mostra por onde passou |
| Equipas red e blue | A equipa red mordeu o isco, e com que rapidez o viu a equipa blue? |
| Agentes de IA (MCP) | Um agente verifica o Lure diariamente, rotaciona iscos, registra implantações e transforma um alerta e o seu caminho numa nota de incidente |
| Ensino e workshops | Engano que pode demonstrar ao vivo num portátil ou num Pi em dez minutos |
Ainda não coberto: chaves isco do Azure, um listener de demonstração alojado e macOS. As chaves isco da AWS são uma pré-visualização.
Sem passo de instalação: clone o repositório e execute-o com python3 -m lure a partir da pasta do repositório (ou pip install .).
Escolha um host de listener: qualquer máquina Linux ou VM disponível do lado da TI na qual ninguém faça login legitimamente.
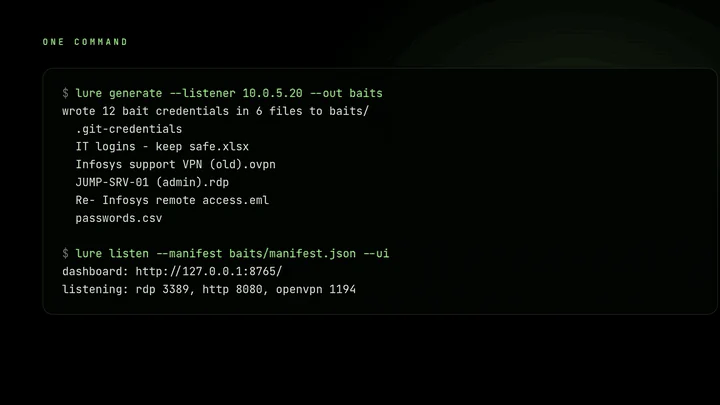
Gere o conjunto de iscos, apontando-o para esse host:
python3 -m lure generate --listener 10.0.5.20 --out baits
Isso grava oito arquivos de isca, escritos para serem acreditados:
| Isca | Como se parece | Onde plantá-la |
|---|---|---|
Uma planilha como passwords_FINAL_v2.xlsx | Uma pasta de trabalho real do "Suporte de TI", com meses de idade, com uma coluna de Notas, uma linha de administrador compartilhado "temporária" ("TODO: rotacionar após a auditoria") e uma aba "Antigo - não usar" | Um compartilhamento de arquivos ou uma pasta Documentos |
DO NOT DELETE - JUMP-SRV-01.rdp | Uma conexão de Área de Trabalho Remota salva com um nome de usuário preenchido | A área de trabalho de uma estação de trabalho de administrador ou de engenharia |
Infosys support VPN (old).ovpn | Um perfil de VPN de fornecedor com seu login em um comentário, e uma dica sobre o arquivo RDP | Um jump host ou compartilhamento de laptop de fornecedor |
passwords.csv | Uma exportação de senhas do navegador | Uma pasta Downloads |
.git-credentials | Um armazenamento de credenciais do git; o git real enviará este login | Um diretório home |
Re- Infosys remote access.eml | Um e-mail que vaza um login temporário e aponta para o perfil de VPN e a planilha | Uma exportação de caixa de correio ou pasta Documentos |
Um aviso de QR como IT helpdesk - scan to set up VPN.png | Um código QR que abre uma URL com um token oculto. Escaneá-lo dispara um alerta | Um quadro de avisos, um pôster impresso ou uma pasta Pictures compartilhada |
bookmarks.html | Um arquivo de favoritos do navegador exportado com consoles de administração nele, um carregando um token | O perfil do navegador de um administrador ou pasta Documentos |
manifest.json | Qual nome de usuário pertence a qual isca (sem senhas). Mantenha-o fora da rede. | Apenas no host do listener |
Nomes, fornecedores e datas mudam a cada execução. Os nomes de usuário parecem contas reais (r.patil_adm, svc_vcenter2, vendor.infosys), nunca strings aleatórias, e os arquivos têm datas retroativas de semanas ou meses. As iscas apontam umas para as outras, então cada uma encontrada torna a próxima mais convincente.
Escolha o vocabulário que se encaixa no local com --profile it (padrão: NAS, vCenter, intranet), office (folha de pagamento, Tally, RH), home (roteador, NAS, CFTV, para um Raspberry Pi em casa), bank (core banking, switch de pagamentos), hospital (HIS, PACS, laboratório) ou plant (SCADA, historian, MES). Ou traga o seu próprio: copie profiles/legal.json (também education.json, retail.json), altere os sistemas, fornecedores e textos, e passe o arquivo com --profile my-org.json. Pull requests com novos perfis são bem-vindos.








