
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 eshlomo1/microsoft-sentinel-secops
Conteúdo de operações de SOC para Microsoft Sentinel, incluindo consultas de caça, playbooks de resposta a incidentes e análise de eventos de…
 pavel-odintsov/fastnetmon
Sensor DDoS muito rápido com suporte a sFlow/Netflow/IPFIX/SPAN
 bkuan001/halo-record
Trilhas de auditoria à prova de adulteração para agentes de IA: Registros de Runtime encadeados por hash, sem dependências, verificáveis por qualquer…
 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 cyb3rfox/aurora-incident-response
Documentação de Resposta a Incidentes facilitada. Desenvolvido por Respondentes de Incidentes para Respondentes de Incidentes.
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
 mrwadams/attackgen
AttackGen é uma ferramenta de teste de resposta a incidentes de cibersegurança que aproveita o poder dos grandes modelos de linguagem e o abrangente…
 soc-irdoc/irdoc-app
Plataforma de Documentação de Resposta a Incidentes
 vc0rexor/quick-analysis
Fornece triagem rápida e sumarização de amostras de malware e indicadores de ameaças, destacando os principais detalhes comportamentais e contextuais…
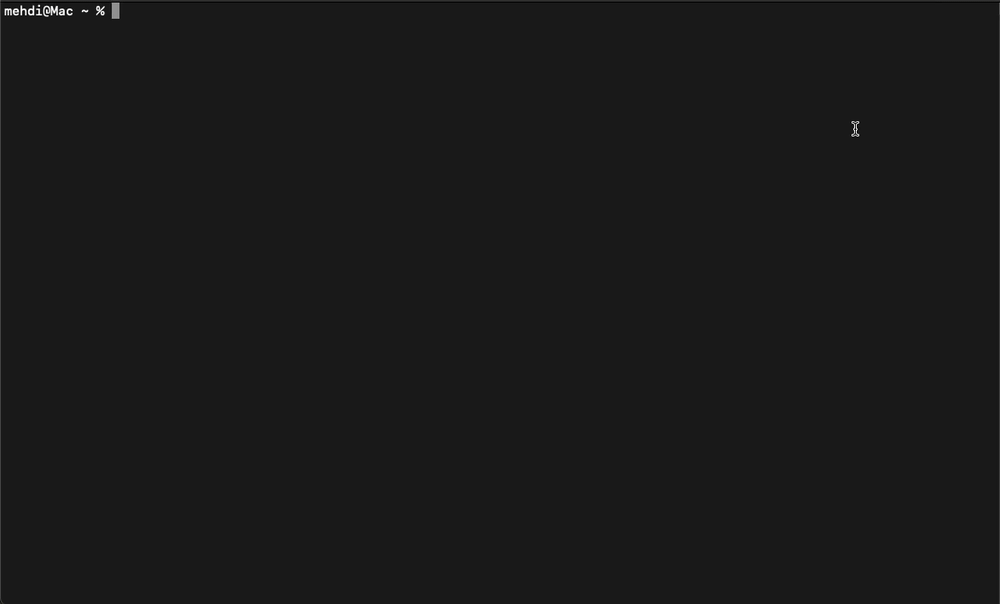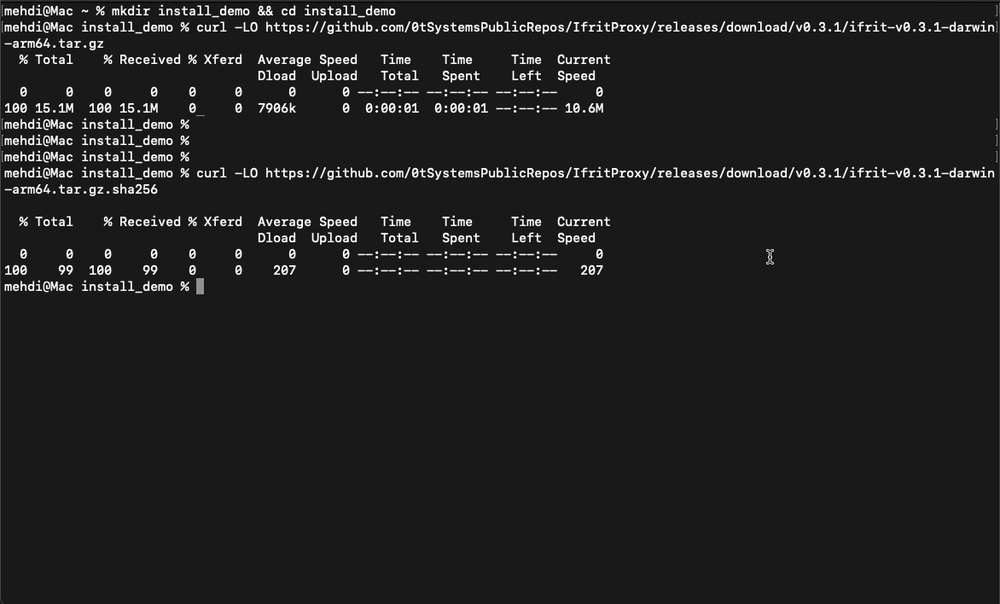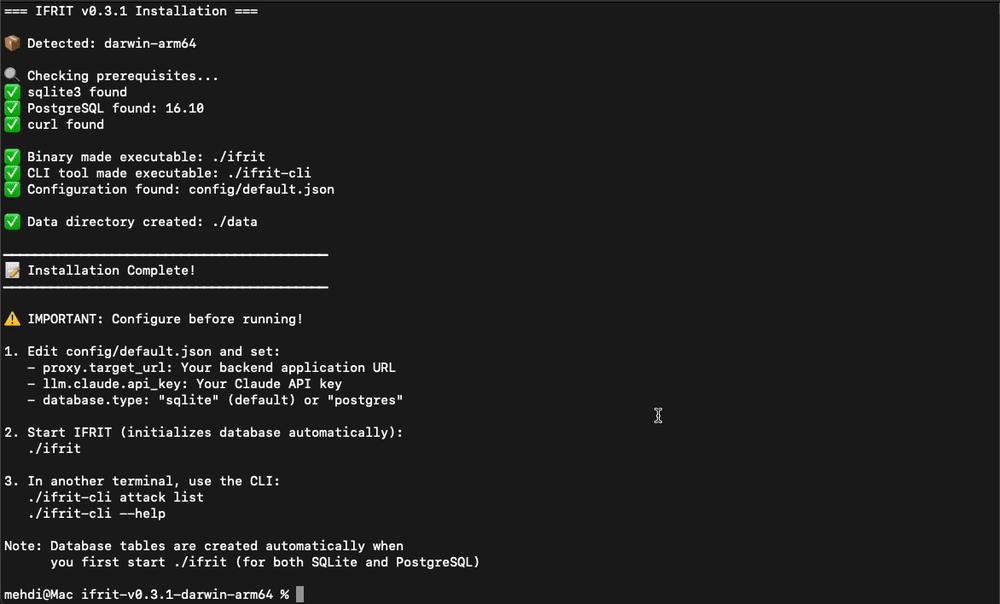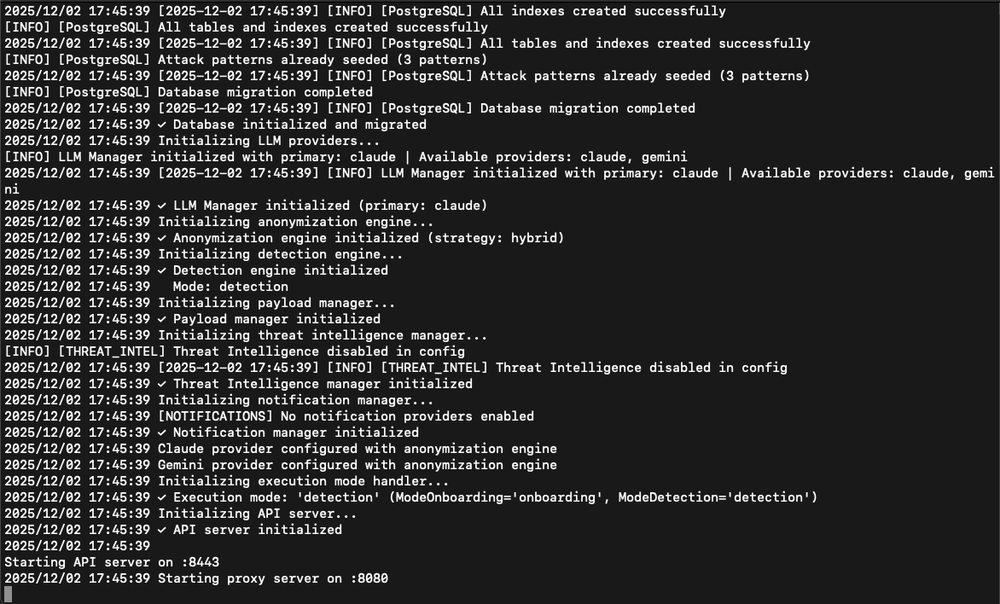 0tsystemspublicrepos/ifritproxy
IFRIT é um proxy reverso alimentado por IA que intercepta requisições recebidas em tempo real, classificando cada uma como legítima ou maliciosa. O…
 falconforceteam/falcondash
Painel do Azure workbook que visualiza e explora métricas de desempenho de detecção, ajudando as equipes de segurança a medir e manter proativamente…
 jacobideji/aiiroverlay
AI IR Overlay™ — estrutura prática de resposta a incidentes para agentes de IA em produção. Baseada na NIST SP 800-61 r3, mapeada para a NIST AI RMF,…
 0x90n/infosec-black-friday
Todas as ofertas de software/ferramentas relacionadas à InfoSec nesta Black Friday
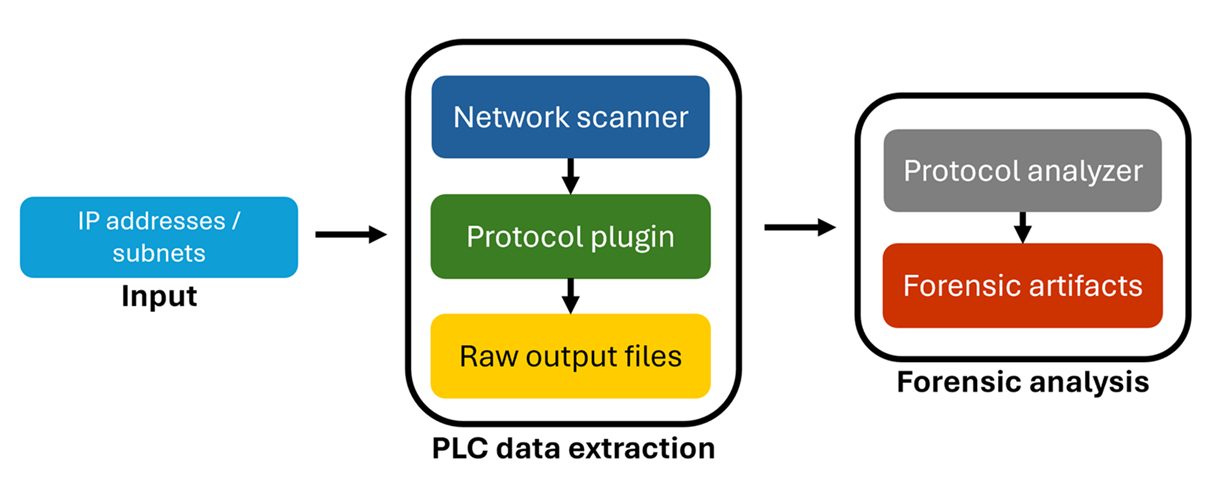 microsoft/ics-forensics-tools
Framework forense de código aberto para analisar metadados de CLPs industriais e arquivos de projeto. Escaneia artefatos suspeitos em ambientes ICS…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Esta página é o resultado de uma pesquisa prática contínua sobre técnicas e ferramentas avançadas de ataques, detecção e análise forense em Linux.
 philippeabraxas-jpg/tbp-network
Theory and implemantation of the TBP protocol to secure networked AI in small to open web networks








