
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Passo a passo de resposta a incidentes SOC335 para escalonamento de privilégios do CLFS CVE-2024-49138, abrangendo triagem de alertas, enriquecimento…
 0xblackash/cve-2026-73570
Advisory e orientações de deteção para CVE-2026-73570, uma injeção de comandos do sistema operativo não autenticada no processamento de notificações…
 jeeberrr/honeypot-stuff
Coisas como relatórios de análise de malware sobre o que capturei do meu honeypot
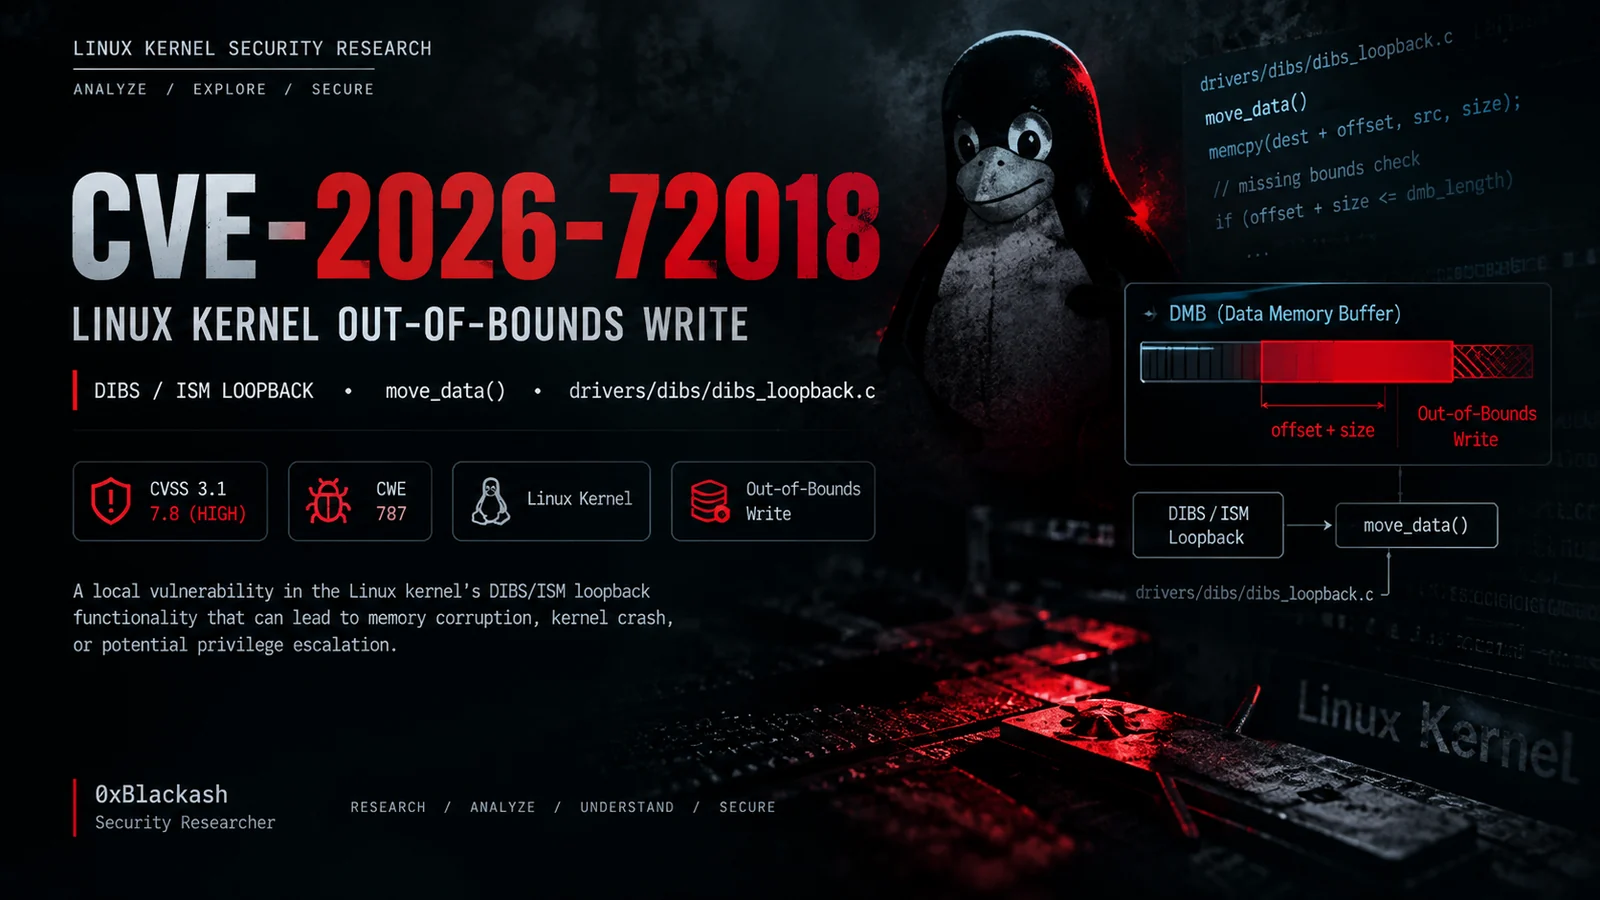 0xblackash/cve-2026-72018
Análise técnica da CVE-2026-72018, uma escrita fora dos limites no kernel do Linux no loopback DIBS/ISM, abordando causa raiz, versões afetadas,…
 niffyhunt/wraithwall-toolkit
Ferramentas de deception engineering extraídas de uma plataforma de produção que recebe tráfego ativo de atacantes, tokens canário de supply-chain,…
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
 florentineprinzessinzusachsen/badbox-h713-projector
Guia de análise e limpeza do malware BadBox em projetores Android Allwinner H713: acesso ADB, comprovação de infecção, backup de firmware, remoção do…
 prox0959/cybercodex
Autônomo 22-Fontes Custo Zero OSINT, Violação de Dados/Vazamento, Infostealer & Mecanismo CLI de Inteligência de Ameaças + Enciclopédia Imparcial de…
 hasamba/dfir-companion
Servidor complementar de forense DFIR + extensão de captura
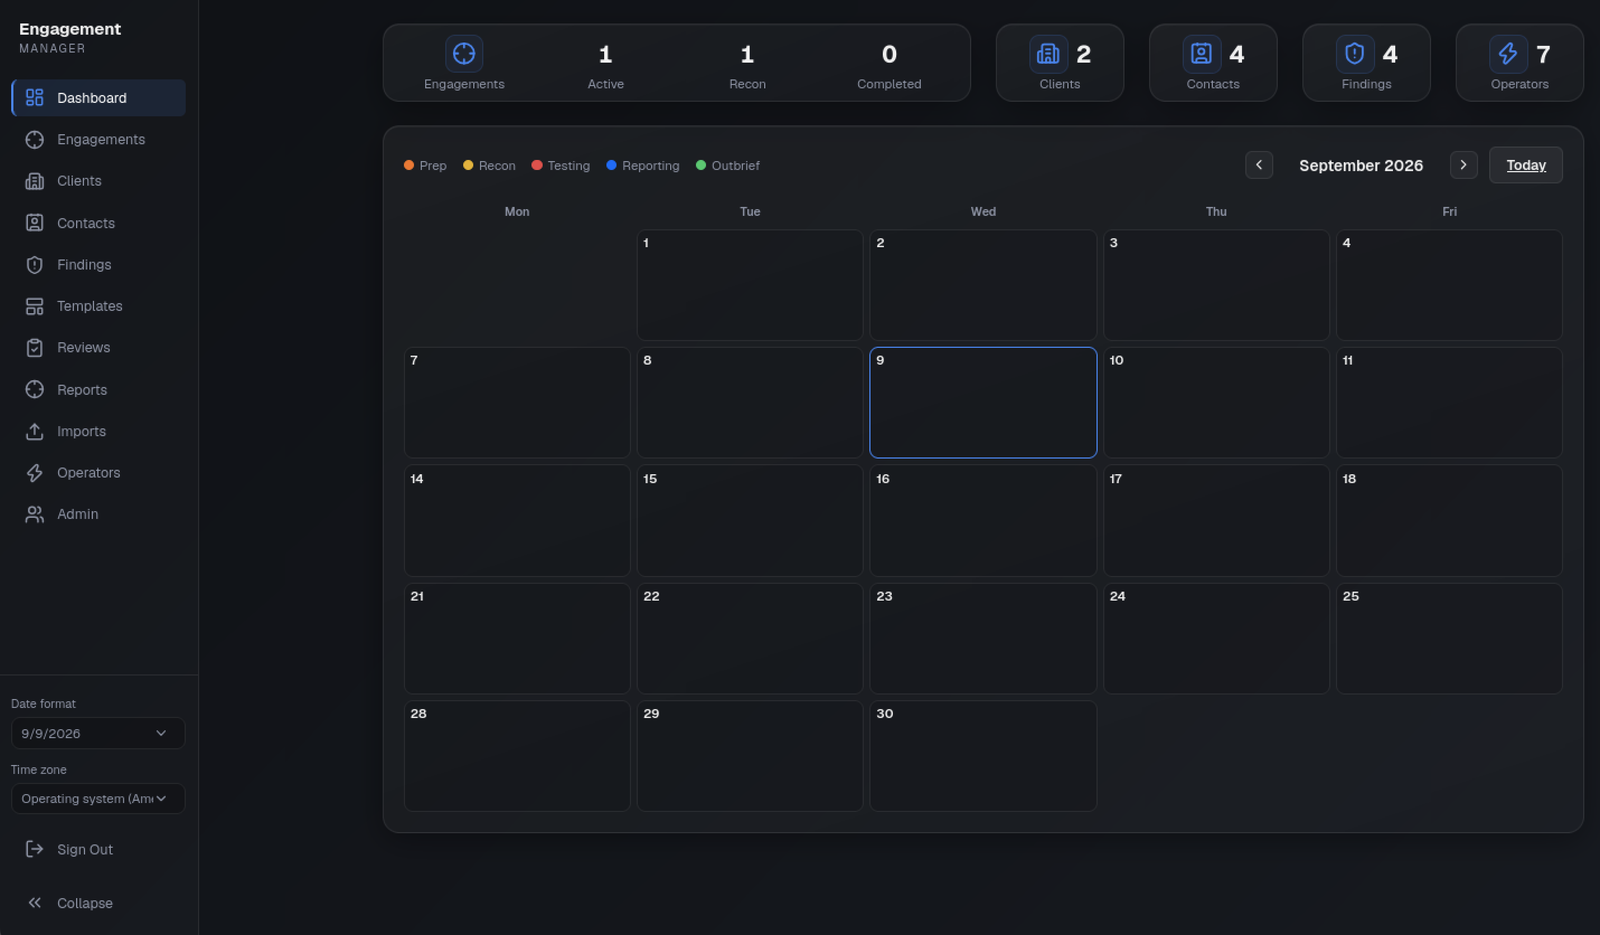 leebaird/engagement-mgr
O Engagement Manager é uma aplicação web para rastrear engajamentos de segurança ofensiva. Ele apresenta uma interface moderna, construída com…
 chinaran0/cve-2026-59310-poc
PoC e exploit em Python para CVE-2026-59310, uma path traversal no syslog do VMware vCenter que leva a RCE como root não autenticado via injeção em…
 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…
 msuhanov/easy_triage
Scripts para triagem de sistemas comprometidos (Linux, ESXi, FreeBSD/NetScaler)
 prox0959/trueverdict
Motor de proveniência de PE do Windows sem dependências e de redução de falsos positivos (Authenticode incorporado + Catálogos de Segurança do SO,…
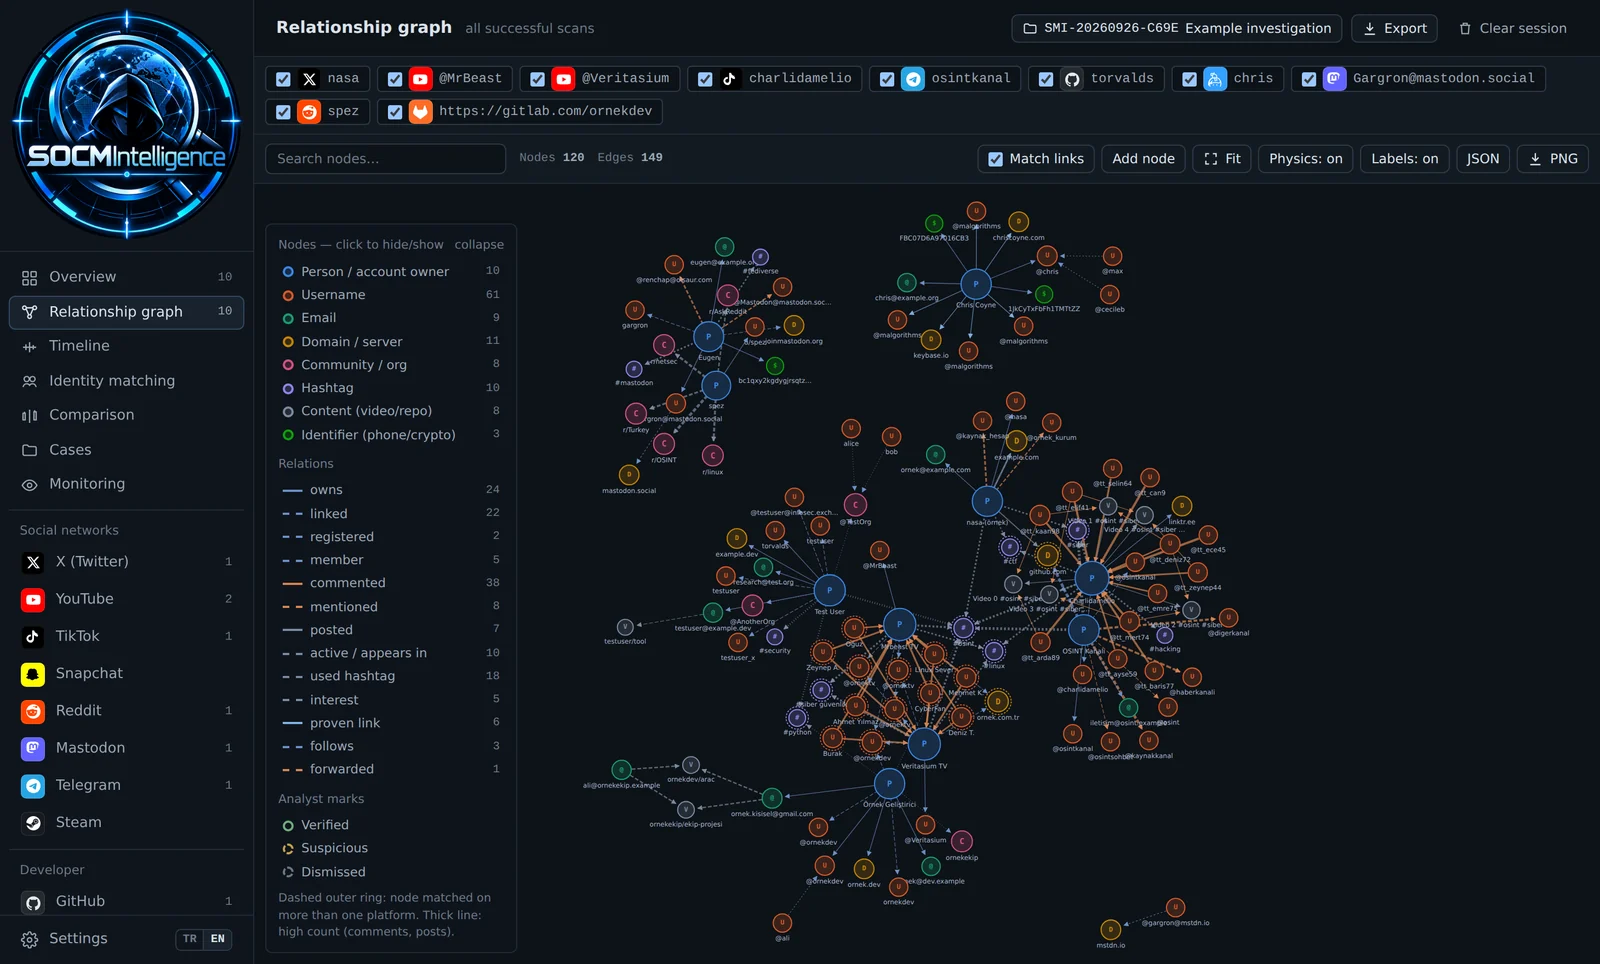 emrekybs/socmintelligence
Um framework modular de OSINT e SOCMINT para inteligência de redes sociais, investigação e análise de dados públicos.
 joshuagodwin7929/purple-team-automation
Emulação automatizada de adversário (Caldera) contra um laboratório de AD para validar a cobertura de detecção do Sigma e mapear os resultados para o…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP somente leitura que verifica a versão do WordPress, checksums do core, arquivos PHP extras e caminhos conhecidos de plugins…








