

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Triage-CVE-2017-0144 — O objetivo é triar ataques bem conhecidos e aprender como as equipes de segurança respondem rapidamente. | Kitploit
Ferramentas/GitHubGitHub/probablysecure/triage-cve-2017-0144
Análise de VulnerabilidadesAprendizado e EducaçãoResposta a IncidentesLabs e Prática
GitHubprobablysecure/triage-cve-2017-0144

Triage-CVE-2017-0144

O objetivo é triar ataques bem conhecidos e aprender como as equipes de segurança respondem rapidamente.

Ver Repositório
127há 4 mesesAinda não revisado
Compartilhar

Triagem: CVE-2017-0144 (EternalBlue / SMBv1 — associado à propagação do WannaCry)

Para este laboratório, o objetivo era fazer a triagem de outra vulnerabilidade real bem conhecida, desta vez o EternalBlue, a falha do SMBv1 que ficou famosa por ser explorada no surto do ransomware WannaCry.

Passo 1: Abrir o CVE no NVD

Acessei o National Vulnerability Database e procurei o CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Pesquisei por CVE-2017-0144 e abri a página de resultados.

Passo 2: Identificar o ativo e a exposição

Após ler a descrição, respondi a algumas perguntas básicas para entender o que está realmente em risco:

  • Que tipo de software é afetado? Servidor SMBv1
  • Onde esse software normalmente é executado? Uma ampla variedade de versões do Windows, incluindo Windows Vista SP2, Windows Server 2008 SP2 e R2 SP1, Windows 7 SP1, Windows 8.1, Windows Server 2012 (Gold e R2), Windows RT 8.1, Windows 10 (Gold, 1511 e 1607) e Windows Server 2016
  • O que o torna arriscado em ambientes empresariais? Ele permite que um invasor execute código arbitrário no servidor e tenha controle total da máquina, incluindo a capacidade de acessar e alterar arquivos e executar o código que quiser

Passo 3: Registrar a pontuação base CVSS e a string do vetor

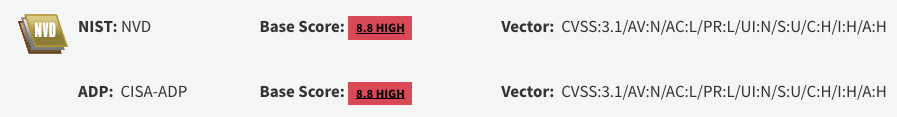
Encontrei a pontuação CVSS e a string do vetor listadas na página:
imagem

Passo 4: Detalhar a string do vetor

Analisei a string do vetor parte por parte para entender o que cada item realmente significava:

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
  • Vetor de Ataque - Rede
  • Complexidade do Ataque - Baixa
  • Privilégios Necessários - Baixos
  • Interação do Usuário - Nenhuma
  • Escopo - Inalterado
  • Confidencialidade - Alta
  • Integridade - Alta
  • Disponibilidade - Alta

Este exige uma pequena quantidade de privilégio para ser explorado (diferente do ProxyLogon, que não exigia nenhum), mas ainda assim não requer interação do usuário, e um ataque bem-sucedido ainda compromete totalmente a confidencialidade, a integridade e a disponibilidade. Essa combinação é uma grande parte do motivo pelo qual o EternalBlue era tão perigoso quando combinado com um worm de autopropagação como o WannaCry.

Passo 5: Encontrar a categoria CWE

Verifiquei a seção de Enumeração de Fraquezas na página do NVD para este CVE, mas nenhuma CWE foi listada para ele.

Passo 6: Responder a uma pergunta de risco

Considerei se eu trataria isso como risco maior ou menor em dois cenários diferentes.

Cenário 1: O software vulnerável está ativo e acessível. Risco maior. Esta vulnerabilidade permite que um invasor acesse remotamente o servidor, execute código e acesse arquivos.

Cenário 2: O software vulnerável está instalado em uma máquina que está desligada e não acessível. Risco menor. Sem energia ou conexão de rede, não há como um invasor alcançar o servidor para explorar a vulnerabilidade em primeiro lugar.

Conclusão

Comparando isso com a triagem do ProxyLogon, é um bom exemplo de como duas vulnerabilidades críticas ainda podem diferir nos detalhes: o EternalBlue exige privilégios baixos, enquanto o ProxyLogon não exigia nenhum, mas ambos ainda caem na categoria de "tratar como alto risco" quando se observa o quanto de dano uma exploração bem-sucedida poderia causar. Assim como antes, o risco real ainda se resume ao contexto: a mesma vulnerabilidade é muito menos perigosa em uma máquina que está offline e inacessível.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




